Erro de IA atrasa recompensas por bugs, malware se esconde na IOT e agentes atingem a Wikipedia - IBM
Erro de IA atrasa recompensas por bugs, malware se esconde na IOT e agentes atingem a Wikipedia IBM
Ler notícia original →
Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog. Aqui, filtramos o ruído da superfície da internet para entregar análises estratégicas, vetores de ataque emergentes e insights acionáveis sobre o cenário global de cibersegurança. De vulnerabilidades críticas e operações de SOC a frameworks de conformidade e defesa cibernética, este feed foi desenvolvido para profissionais e líderes que precisam estar um passo à frente das ameaças. Cyber News Intelligence, Inteligência tática e análise profunda para quem lidera no ambiente digital.
Resumo executivo dos principais sinais de risco cibernético identificados nas fontes monitoradas, com priorização, evidências, leitura executiva, conclusão e metodologia.
Período do relatório: 20/10/2026 a 24/10/2026 · Atualizado diariamente durante o ciclo semanal de 7 dias.
Erro de IA atrasa recompensas por bugs, malware se esconde na IOT e agentes atingem a Wikipedia IBM
Ler notícia original →Fechando o ponto cego binário: injeção de conhecimento de domínio para triagem de malware com LLM em pacotes npm Databricks
Ler notícia original →
Our analysis an AI-powered espionage campaign targeting government Linux infrastructure with custom malware, web shells, and advanced credential theft. The post AI-Powered Espionage Campaign Targets Government Linux Infrastructure appeared first on Unit 42.
Ler notícia original →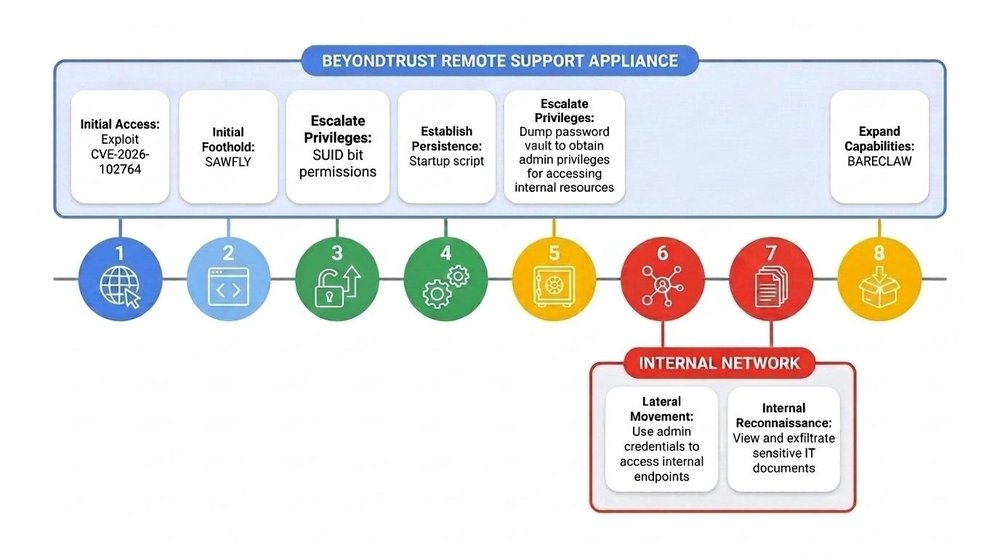
Written by: Jayson Frost, Bryce Greathouse, Brian Meyer, John Palmisano, Rajesh Rajeshirke, Steve Rasch, John Wolfram Introduction On October 15, BeyondTrust disclosed a vulnerability, CVE-2026-102764, impacting BeyondTrust Remote Support (formerly Bomgar) appliances. BeyondTrust Remote Support is an enterprise secure remote access solution that enables IT teams to securely access and troublesho…
Ler notícia original →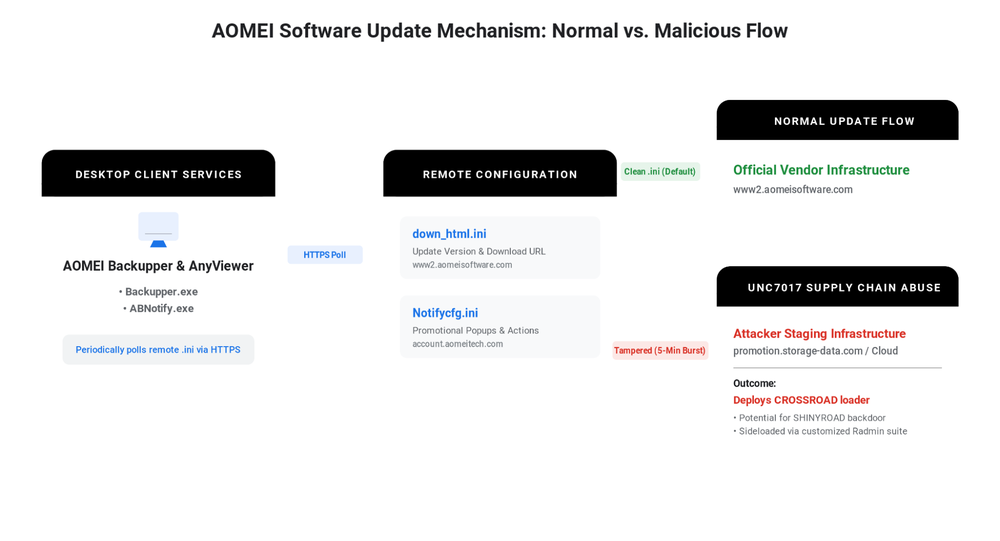
Written by: Tyler McLellan Introduction Google Threat Intelligence Group (GTIG) and Mandiant investigated a software supply chain compromise campaign targeting the update infrastructure belonging to AOMEI Technology between April 2026 and July 2026. The threat actor conducted repeated, short-burst configuration tampering against AOMEI origin servers. Each tampering window remained active for only…
Ler notícia original →Android baratos podem trazer malware de fábrica MaisTecnologia
Ler notícia original →Malware que escuta o ambiente e acessa contas abertas é detectado no Brasil Security Leaders
Ler notícia original →Malware que escuta conversas é detectado no Brasil TI INSIDE Online
Ler notícia original →Malware que escuta conversas é detectado no Brasil TI INSIDE Online
Ler notícia original →Malware que escuta conversas é detectado no Brasil TI INSIDE Online
Ler notícia original →
