SentinelOne reduz análise de malware de semanas para horas - OpenAI
SentinelOne reduz análise de malware de semanas para horas OpenAI
Ler notícia original →
Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog. Aqui, filtramos o ruído da superfície da internet para entregar análises estratégicas, vetores de ataque emergentes e insights acionáveis sobre o cenário global de cibersegurança. De vulnerabilidades críticas e operações de SOC a frameworks de conformidade e defesa cibernética, este feed foi desenvolvido para profissionais e líderes que precisam estar um passo à frente das ameaças. Cyber News Intelligence, Inteligência tática e análise profunda para quem lidera no ambiente digital.
Resumo executivo dos principais sinais de risco cibernético identificados nas fontes monitoradas, com priorização, evidências, leitura executiva, conclusão e metodologia.
Período do relatório: 20/10/2026 a 24/10/2026 · Atualizado diariamente durante o ciclo semanal de 7 dias.
SentinelOne reduz análise de malware de semanas para horas OpenAI
Ler notícia original →SentinelOne reduz análise de malware de semanas para horas OpenAI
Ler notícia original →Urgente: Malware detectado pré-instalado em celulares Android baratos. Vietnam.vn
Ler notícia original →Ameaça inédita Android: novo malware em central multimídia ND Mais
Ler notícia original →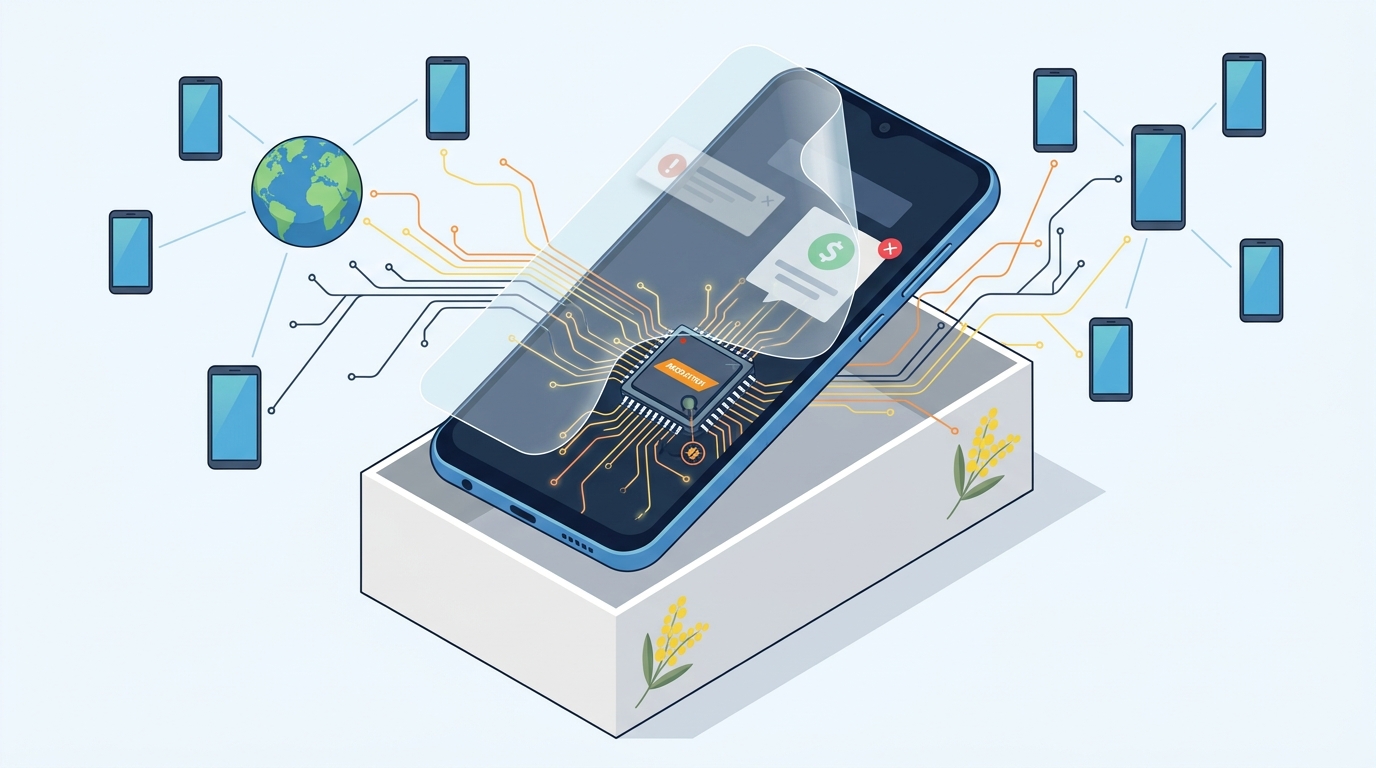
Os investigadores da Bitdefender revelaram uma campanha de malware que já vem instalada de fábrica em telemóveis Android de baixo custo. Batizada de Midnight Mimosa, afeta dispositivos Android de baixo…
Ler notícia original →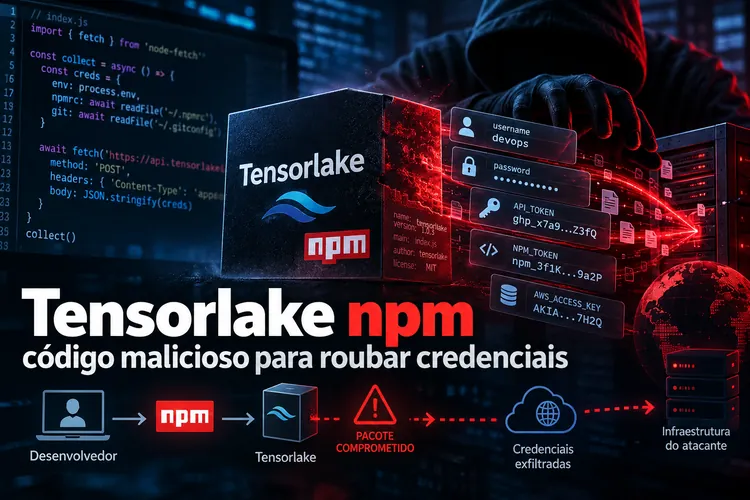
Versão tensorlake@0.5.144 foi distribuída com código malicioso no npm. Pesquisas detalham captura de credenciais, persistência, riscos e medidas de resposta. [...] The post Tensorlake npm: versão maliciosa ameaçou credenciais e repositórios de desenvolvedores appeared first on Minuto da Segurança da Informação.
Ler notícia original →
Pesquisadores da Kaspersky identificaram um novo malware Android que se instala como um aplicativo comum, mas não possui interface de usuário, segundo relatório publicado pela empresa. A investigação confirmou que o programa chega aos dispositivos sem o conhecimento dos usuários e permitiu reconstruir toda a cadeia de infecção. Distribuição pelo atualizador de firmware O malware […]
Ler notícia original →Malware Android infecta multimídia de veículos CISO Advisor
Ler notícia original →Malware P7 DarkSword para iOS rouba criptomoedas e afeta iPhones SempreUpdate
Ler notícia original →Smartphones Android baratos estão a chegar às lojas com malware instalado de fábrica Tek Notícias
Ler notícia original →
