Malware usa poesia para infectar mais de 3 mil dispositivos - Olhar Digital
Malware usa poesia para infectar mais de 3 mil dispositivos Olhar Digital
Ler notícia original →
Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog. Aqui, filtramos o ruído da superfície da internet para entregar análises estratégicas, vetores de ataque emergentes e insights acionáveis sobre o cenário global de cibersegurança. De vulnerabilidades críticas e operações de SOC a frameworks de conformidade e defesa cibernética, este feed foi desenvolvido para profissionais e líderes que precisam estar um passo à frente das ameaças. Cyber News Intelligence, Inteligência tática e análise profunda para quem lidera no ambiente digital.
Resumo executivo dos principais sinais de risco cibernético identificados nas fontes monitoradas, com priorização, evidências, leitura executiva, conclusão e metodologia.
Período do relatório: 20/10/2026 a 24/10/2026 · Atualizado diariamente durante o ciclo semanal de 7 dias.
Malware usa poesia para infectar mais de 3 mil dispositivos Olhar Digital
Ler notícia original →FBI prende suposto criador do malware Ploutus para caixas eletrônicos SempreUpdate
Ler notícia original →
"It’s on the phone before the owner switches it on for the first time, and it can’t be uninstalled," researchers at Bitdefender said about ad fraud malware found on thousands of cheap Android devices.
Ler notícia original →Acusado de usar malware para esvaziar caixas eletrônicos enfrenta até 70 anos de prisão Cyber Security Brazil
Ler notícia original →
Russian-aligned hackers have targeted Ukrainian transportation, manufacturing and energy companies with a constantly evolving malware strain designed to harvest system data, according to new research.
Ler notícia original →
Pesquisadores de cibersegurança divulgaram detalhes de uma campanha de malware de longa duração na cadeia de suprimentos do npm que distribui ladrões de informações e trojans de acesso remoto (RAT) para hosts comprometidos. Batizada de MALFEX pela CloudSEK e pela Checkmarx, a atividade é atribuída a um único ator de ameaças que publicou 12 pacotes […]
Ler notícia original →Malware Canto Incognito ataca o Kryptex: Como 3.400 servidores de IA foram sequestrados para cryptojacking KuCoin
Ler notícia original →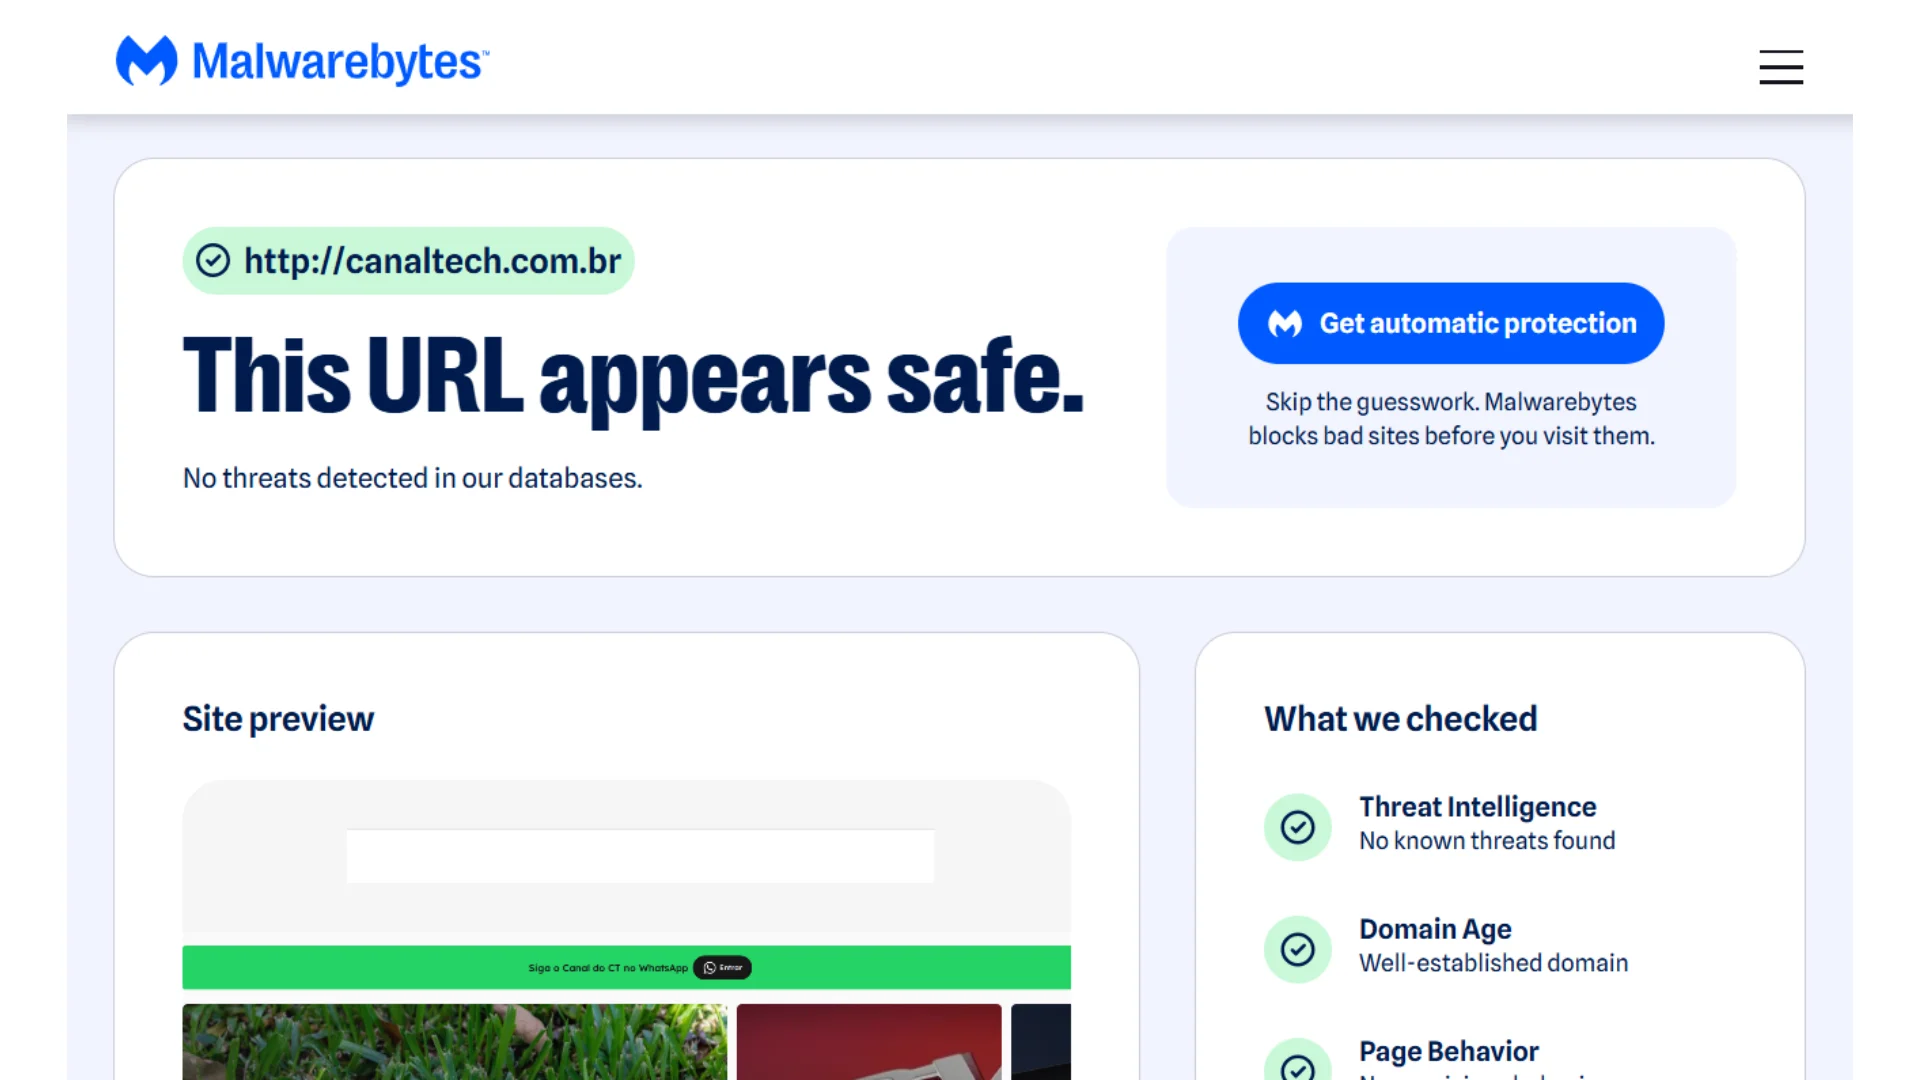
A empresa de cibersegurança Malwarebytes lançou um site gratuito para verificar se um link é seguro e não possui tentativas de golpes. A plataforma é ideal para checar endereços suspeitos recebidos via WhatsApp, SMS ou e-mail. O Is This Link Safe? (“Este link é seguro?” em tradução livre) analisa informações sobre quando o domínio foi registrado, o comportamento da página, certificados de seguranç…
Ler notícia original →Mythos 5 precisou driblar CAPTCHAs para se passar por humano antes de espalhar malware Yellow.com
Ler notícia original →
Uma campanha de malware que se passou por pelo menos 40 empresas diferentes no GitHub entregou o infostealer que o time de inteligência de ameaças do LastPass rastreia como Rapuncel junto com um driver de kernel assinado pela cadeia de compatibilidade de hardware da Microsoft, o Alinubx.sys, criado para desligar antivírus e EDR direto do […] The post Rapuncel: infostealer usa driver assinado para…
Ler notícia original →
