Falha crítica no BeyondTrust é explorada em ataques - SempreUpdate
Falha crítica no BeyondTrust é explorada em ataques SempreUpdate
Ler notícia original →
Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog. Aqui, filtramos o ruído da superfície da internet para entregar análises estratégicas, vetores de ataque emergentes e insights acionáveis sobre o cenário global de cibersegurança. De vulnerabilidades críticas e operações de SOC a frameworks de conformidade e defesa cibernética, este feed foi desenvolvido para profissionais e líderes que precisam estar um passo à frente das ameaças. Cyber News Intelligence, Inteligência tática e análise profunda para quem lidera no ambiente digital.
Resumo executivo dos principais sinais de risco cibernético identificados nas fontes monitoradas, com priorização, evidências, leitura executiva, conclusão e metodologia.
Período do relatório: 20/10/2026 a 25/10/2026 · Atualizado diariamente durante o ciclo semanal de 7 dias.
Falha crítica no BeyondTrust é explorada em ataques SempreUpdate
Ler notícia original →
Galaxy Z Flip 8 (256 GB) tem tela flexível de 120 Hz e chip de 2 nanômetros; novo dobrável da Samsung sai 28% mais em conta em oferta para quem prefere comprar no prazo Galaxy Z Flip 8 tem promoção em até 12x sem juros na Amazon
Ler notícia original →
Galaxy S26 FE (128 GB) traz chip de 3 nanômetros e novas funções de IA; premium acessível da Samsung recebe desconto de 40% no Pix com cupom em oferta do Magazine Luiza Lançamento: Galaxy S26 FE com 7 anos de Android já cai 40% em oferta
Ler notícia original →
Regras do auditd mal escritas são uma das causas mais comuns de trilhas de auditoria inúteis em servidores Linux: o volume de eventos explode, a CPU paga a conta e o sinal de um ataque real se dissolve em meio a registros sem significado. O problema atinge equipes que mantêm auditoria de chamadas de sistema […] The post auditd sem ruído: regras de auditoria que detectam appeared first on Ciber Seg…
Ler notícia original →
Anne Arundel County, Maryland, said an intruder stole files from government systems, and investigators are working to assess how much data was exposed.
Ler notícia original →
An alleged Chinese state-backed group is using a new zero-day affecting BeyondTrust IT support software to conduct espionage attacks.
Ler notícia original →
Identity alone doesn't guarantee a bot will behave responsibly. We are introducing a system to continuously evaluate whether Verified bots honor site preferences, like robots.txt and HTTP 429s, ensuring they remain accountable over time.
Ler notícia original →Ator de ameaças Pistachio Tempest (DEC-0237) | Security Insider Microsoft
Ler notícia original →Agentes de inteligência artificial invadem sistemas corporativos na Índia Olhar Digital
Ler notícia original →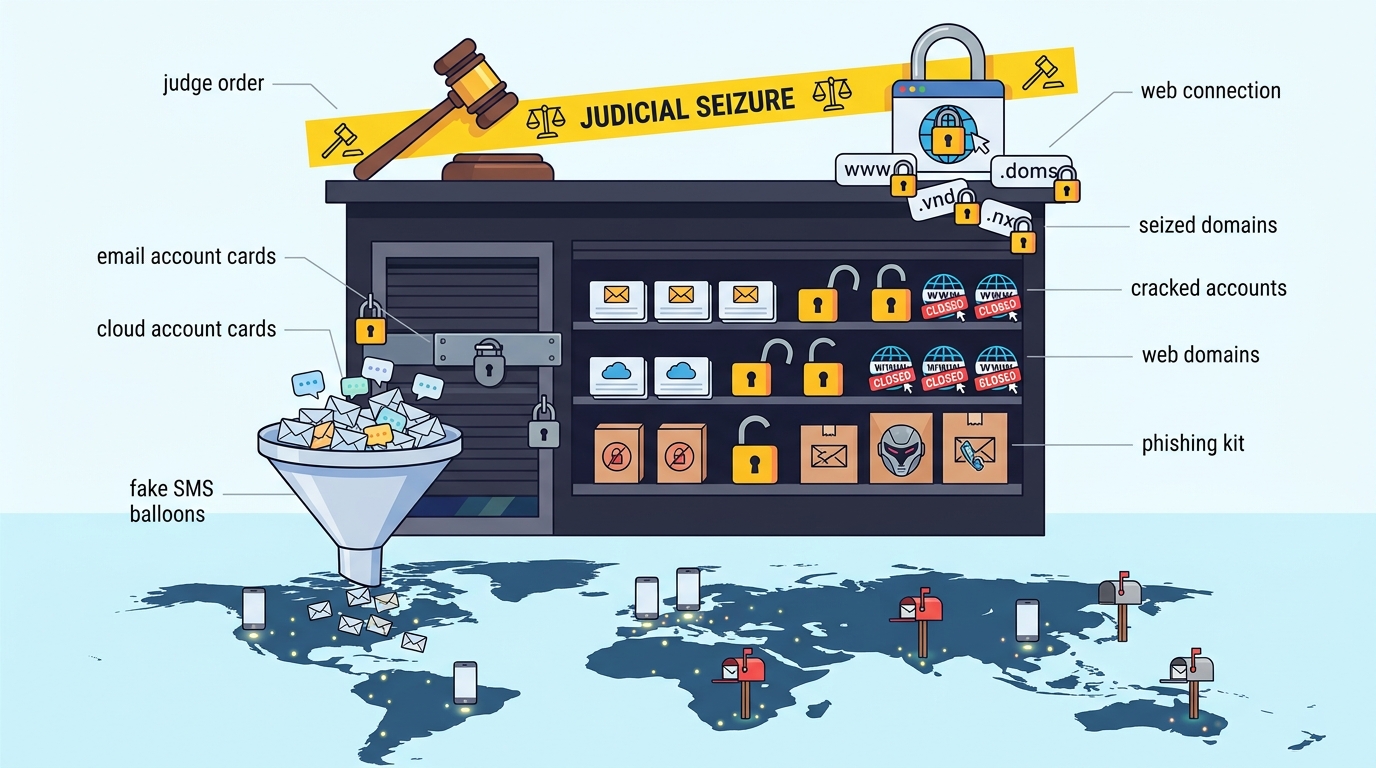
A Microsoft e a Health-ISAC, uma organização sem fins lucrativos do setor da saúde, anunciaram a 14 de outubro de 2026 que estão a desmantelar três peças de um mercado…
Ler notícia original →
