Mais de um milhão de TV Box com Android chegam infectadas com malware oculto - TudoCelular.com
Mais de um milhão de TV Box com Android chegam infectadas com malware oculto TudoCelular.com
Ler notícia original →
Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog. Aqui, filtramos o ruído da superfície da internet para entregar análises estratégicas, vetores de ataque emergentes e insights acionáveis sobre o cenário global de cibersegurança. De vulnerabilidades críticas e operações de SOC a frameworks de conformidade e defesa cibernética, este feed foi desenvolvido para profissionais e líderes que precisam estar um passo à frente das ameaças. Cyber News Intelligence, Inteligência tática e análise profunda para quem lidera no ambiente digital.
Resumo executivo dos principais sinais de risco cibernético identificados nas fontes monitoradas, com priorização, evidências, leitura executiva, conclusão e metodologia.
Período do relatório: 03/11/2026 a 07/11/2026 · Atualizado diariamente durante o ciclo semanal de 7 dias.
Mais de um milhão de TV Box com Android chegam infectadas com malware oculto TudoCelular.com
Ler notícia original →
A exchange de criptomoedas Binance informou que hackers norte-coreanos usaram uma falsa entrevista de emprego para enganar um funcionário e instalar um malware. A ação comprometeu a infraestrutura de carteiras da empresa e permitiu o roubo de cerca de US$ 6,34 bilhões em ativos digitais. Os detalhes foram publicados em relatório de incidente nesta terça-feira […]
Ler notícia original →Launcher de NIKKE no PC foi comprometido e pode ter instalado malware no teu PC Geekinout
Ler notícia original →Nexus Mods vs CurseForge: 34 Projetos com Malware [2026] shattered.io
Ler notícia original →Estas boxes de TV vinham com malware de fábrica e usavam a tua Internet sem autorização 4gnews
Ler notícia original →O Google proibiu a fabricante do Android TV de instalar malware em mais de 1,3 milhão de dispositivos. Vietnam.vn
Ler notícia original →
What is the Attack? FortiGuard Labs is monitoring active exploitation of multiple zero-day vulnerabilities affecting Ivanti Connect Secure (ICS), an enterprise remote access VPN solution. Threat actors have chained three vulnerabilities (CVE-2026-104935, CVE-2026-111357, and CVE-2026-118527) to achieve unauthenticated root-level code execution on vulnerable appliances.…
Ler notícia original →O Google anunciou na segunda-feira o desmantelamento da XCPE (também conhecida como X.CPE), um backdoor e botnet que controlava mais de 1,3 milhão de set-top boxes Android. O malware foi desenvolvido e implantado pela Videostrong Technology, fabricante e projetista original (OEM/ODM) de dispositivos Android sediada na China, que também operava a botnet. Operação comercial Segundo […]
Ler notícia original →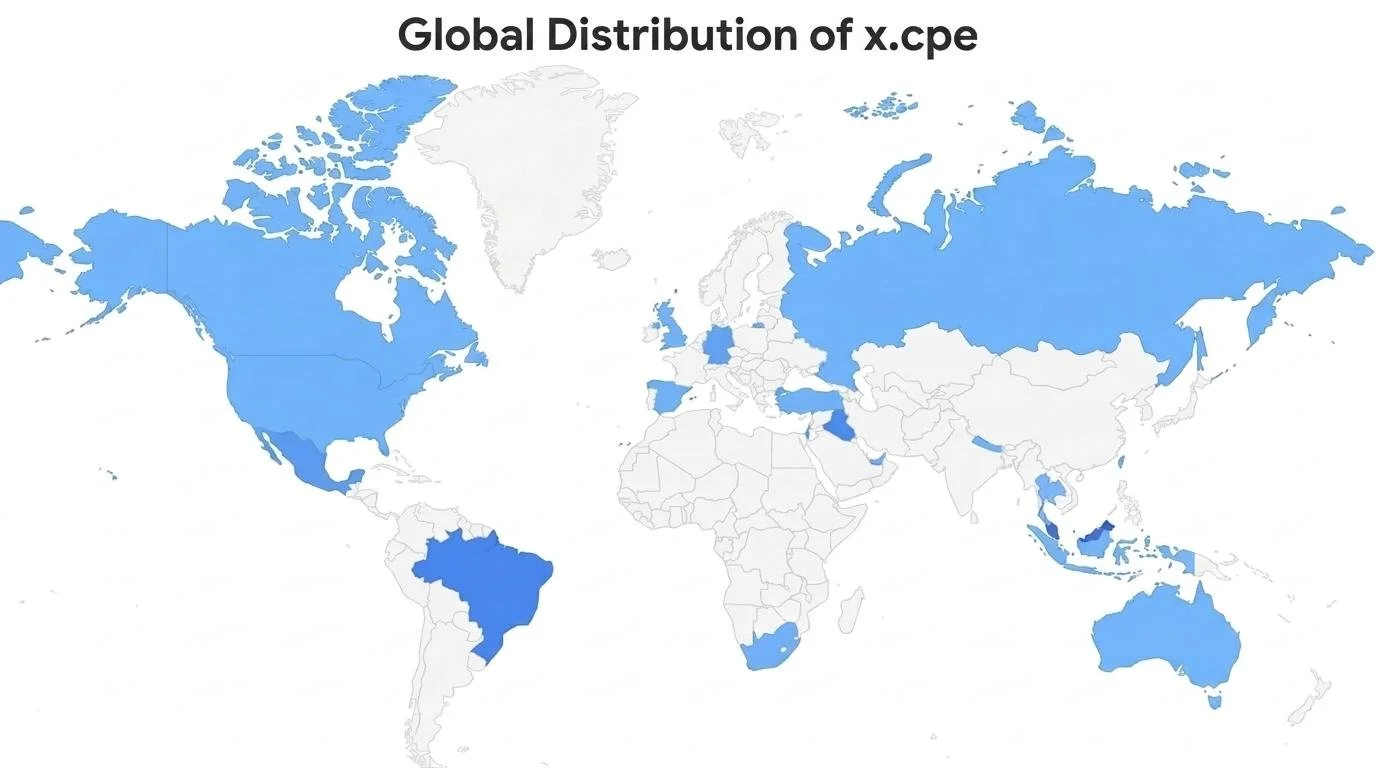
O Google rompeu vínculo com a fabricante de TV Box Videostrong após identificar que a empresa inseriu malware intencionalmente nos aparelhos. A empresa ofuscou testes de segurança para inserir código malicioso e está proibida de vender novos aparelhos com aplicativos e plataformas do Android. A equipe de Inteligência de Ameaças da Big Tech acabou com um backdoor (método para ocultar mecanismos de…
Ler notícia original →Malware VOLTA-AUTODOXER usa IA para avaliar bens roubados PCGuia
Ler notícia original →