
The Goat Blog
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software

Latest News + Date | Sec.

  • O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação Quinta, 24 Setembro 2026 13:26
    O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação
    No contexto do século XXI, a geopolítica não depende mais apenas do território, do poder econômico ou da capacidade de projetar poder militar...
  • Cyber News Intelligence Quarta, 16 Setembro 2026 14:38
    Cyber News Intelligence
    Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog....
  • Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial Quinta, 16 Abril 2026 11:00
    Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial
    O lançamento do Project Glasswing, da Anthropic, é um divisor de águas na geopolítica tecnológica e na segurança cibernética. Mais do que uma...
  • Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança Terça, 14 Abril 2026 08:07
    Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança
    O debate em torno do chamado "apocalipse quântico" expressa menos uma preocupação técnica imediata do que uma dinâmica geopolítica típica, a...
  • Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital Terça, 10 Março 2026 10:36
    Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital
    Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios...
  • Campanha CRESCENTHARVEST (fev/2026) Quinta, 19 Fevereiro 2026 18:57
    Campanha CRESCENTHARVEST (fev/2026)
    A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer...
  • Inteligência Artificial Incorporada nas Organizações Terça, 13 Janeiro 2026 09:46
    Inteligência Artificial Incorporada nas Organizações
    Inovação, Desafios Estruturais, Regulamentação e Riscos de Privacidade A inteligência artificial deixou de ser um diferencial pontual para se...
  • EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos Terça, 26 Agosto 2025 12:58
    EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
    EDR (Endpoint Detection and Response) é uma ferramenta estratégica de cibersegurança que vai muito além do antivírus tradicional. Ele identifica...
  • Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa Terça, 26 Agosto 2025 12:37
    Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
    Durante as últimas duas décadas, as organizações avançaram muito em arquiteturas de segurança, mas uma constatação persiste, tecnologias e...
  • Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético Quarta, 20 Agosto 2025 11:59
    Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
    Um ataque cibernético sofisticado deixou Luxemburgo sem serviços postais e afetou infraestrutura crítica por cerca de quatro horas, segundo...
  • Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT Quarta, 20 Agosto 2025 11:38
    Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
    Pesquisadores da Trellix identificaram uma operação de espionagem cibernética conduzida pelo grupo Kimsuky (APT43), ligado à Coreia do Norte, que...
  • A Nova Geração de Ransomware via Navegador e SaaS Sexta, 09 Mai 2025 10:02
    A Nova Geração de Ransomware via Navegador e SaaS
    Tradicionalmente, o ransomware exigia a infecção direta do sistema de arquivos de um computador — seja via phishing, malwares embutidos em...
  • A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital Quinta, 06 Fevereiro 2025 10:59
    A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
    Em 2024, observou-se um aumento significativo nos ataques de phishing e malware, com os cibercriminosos empregando técnicas cada vez mais...
  • O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação Sexta, 20 Dezembro 2024 10:07
    O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
    Introdução - A crescente digitalização e interconexão dos sistemas trouxe avanços significativos, mas também um aumento proporcional das ameaças...
  • Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas Quinta, 17 Outubro 2024 12:27
    Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
    Os Security Operations Centers (SOC) desempenham um papel crucial na defesa das organizações contra ameaças cibernéticas. Para executar suas...
More in Segurança da Informação  

Segurança da Informação

LGPD: direitos do titular de dados pessoais

Minuto de Segurança Segurança da Informação 13 Março 2020

Imagem Opice Blum

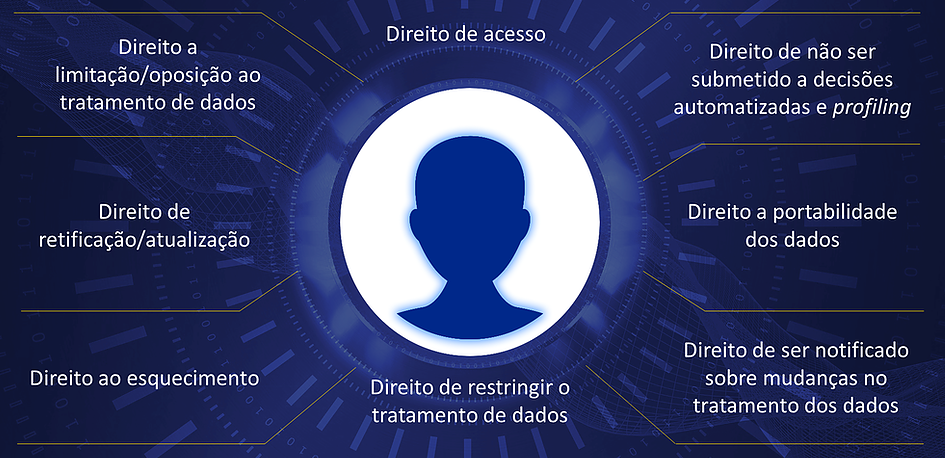
LGPD: direitos do titular de dados pessoais. Confira lista com 10 direitos assegurados pela lei geral de proteção de dados nacional.

Dado a importância do tema, reproduzimos aqui o excelente artigo de  Ana Paulo O. Ávila publicado pelo site Jota , no final de fevereiro, sobre os direitos do titular de dados pessoais segundo os termos da LGPD. 

A Lei Geral de Proteção de Dados em breve entrará em vigor e possui três compromissos bem claros quanto à gestão de dados pessoais: (a) a exigência de um propósito ou finalidade para o tratamento dos dados (art. 6º, I, II e III), (b) a exigência do consentimento informado do titular para o tratamento (art. 7º, I, c/c 8º) e transparência na gestão do tratamento dos dados (art. 6º, VI).

Confira aqui os principais direitos que a lei assegura ao titular de dados pessoais considerados neste artigo do Site Jota:

1. SEUS DADOS PESSOAIS SÃO PROPRIEDADE SUA

Dados pessoais, segundo a lei, são as informações relacionadas a pessoa natural identificada ou identificável; portanto, entram nessa categoria informações como seu nome, CPF e RG, e também outros dados complexos como a informação geoespacial fornecida pelo serviço de localização do seu telefone móvel. A lei também faz referência a dados que são considerados sensíveis pois possibilitam tratamento discriminatório, tais como informações sobre a origem racial ou étnica, convicção religiosa, opinião política, filiação sindical, informações quanto à saúde ou vida sexual e informações biométricas (por ex., impressões digitais ou reconhecimento facial).

Em geral, os dados pessoais pertencem a você e, como expressão do seu direito constitucional à privacidade e intimidade, você não é obrigado a fornecê-los a quem quer que seja; isso é muito importante ter em mente: em geral, você só fornece seus dados se assim desejar. Em muitos casos, seus dados são solicitados se você deseja obter alguma facilidade (por ex., para acessar gratuitamente uma rede wi-fi ou aplicativos) ou descontos em preços; são situações em que você deverá avaliar a conveniência em fornecê-los e tomar sua decisão, devendo ser informado sobre o modo como seus dados serão utilizados.

Há contudo casos em que a lei obriga que você forneça seus dados pessoais se quiser praticar certos atos (art. 7º, §2º); por exemplo, ao comprar medicamentos de uso controlado nas farmácias, a ANVISA exige a identificação do usuário e do comprador; ao realizar operações em casas de câmbio ou adquirir bens imóveis, o COAF exige a identificação do comprador. Noutras situações, se você deseja celebrar algum contrato ou estabelecer relações mais duradouras (por exemplo, compras online e compras a prestações, haverá interesse na identificação das partes envolvidas (art. 7º, V) e seus dados serão tratados enquanto durar a relação.

Em todos os casos, você sempre deverá ser informado quanto à finalidade da solicitação dos seus dados (art. 6º, I).

2. O CONSENTIMENTO PARA O TRATAMENTO DE DADOS

Quem quer que solicite seus dados estará realizando operações de “tratamento”, expressão referente a operações de coleta, produção, recepção, classificação, utilização, acesso, reprodução, transmissão e armazenamento, entre outras atividades relacionadas a dados pessoais.

Fora das situações impostas pela lei, os seus dados pessoais somente serão tratados se houver o seu consentimento, devendo ser manifestado de forma expressa e informada, preferencialmente em destaque (art. 8º, §1º).

A finalidade da coleta dos seus dados deve ser informada, assim como as consequências do não fornecimento; assim, você poderá tomar a melhor decisão para os seus interesses. O consentimento anteriormente manifestado pode ser revogado a qualquer momento (art. 8º, §5º), e você poderá requerer eliminação dos seus dados (v. abaixo, como funciona o direito à eliminação).

3. DIREITO DE INFORMAÇÃO

Como correspondência ao objetivo de transparência, o direito de informação ressai entre os mais relevantes – e a obrigação de informar a finalidade do tratamento não tem exceções na lei. A operação dos dados ficará estritamente vinculada à finalidade informada (art. 6º, II e III); se a finalidade for modificada ao longo do tratamento, será necessário tomar novo consentimento quanto às alterações ocorridas (art. 8º, §§4º e 6º, c/c 9º, I).

Somente os dados estritamente pertinentes e necessários para a finalidade informada deverão ser tratados (art. 6º, II e III), portanto fique atento para não fornecer dados em excesso. Além disso, se seus dados estiverem sujeitos ao compartilhamento com outras entidades, sejam públicas ou privadas, você deverá ser informado (art. 18, VII). Preste atenção na política de privacidade de todos os serviços e aplicativos que lhe são oferecidos. Lembre que seus dados possuem valor e o mais importante: eles revelam fatos sobre você; assim, nenhum serviço que lhe seja oferecido “gratuitamente” em troca dos seus dados pessoais é realmente gratuito.

4. DIREITO AO LIVRE ACESSO

Você deverá ter livre acesso às informações sobre o tratamento dos seus dados, que deverão ser claras, precisas e de fácil acesso (arts. 6º, IV e 18, II). A consulta quanto à forma e duração do tratamento, assim como a exatidão dos seus dados pessoais é gratuita (art. 18, §5º).

Os dados deverão ser armazenados em formato que favoreça o acesso, e poderão ser solicitados aos agentes de tratamento por via eletrônica ou impressa (art. 19, §2º, I, II). Você poderá obter, a qualquer tempo e mediante requisição, a confirmação da existência de tratamento quanto aos seus dados, sendo atendido imediatamente e em formato simplificado, ou no prazo de 15 dias no caso de informações mais complexas (art. 19, I, II).

5. DIREITO À SEGURANÇA QUANTO AOS SEUS DADOS

Você tem direito à segurança dos dados pessoais fornecidos, com o correspondente dever dos agentes de tratamento quanto à adoção de medidas técnicas para garantir a proteção dos dados contra brechas, acesso indevido, destruição, perda, alteração, comunicação ou difusão.

Qualquer invasão a sistema de dados por pessoas sem acesso autorizado configura um incidente de segurança que deve ser comunicado à autoridade nacional para as providências devidas.

6. RESPONSABILIDADE DOS AGENTES DE TRATAMENTO

A lei prevê deveres e protocolos de segurança da informação que devem ser seguidos para garantir a confidencialidade dos dados pessoais objeto de tratamento.

No caso de danos à privacidade decorrentes do tratamento dos dados pessoais –e isso vale tanto para os danos efetivos quanto para o risco de dano relevante–, você terá direito à responsabilização dos agentes de tratamento e à correspondente indenização. A lei admite a tutela individual e coletiva para a defesa dos interesses e direitos dos titulares de dados (art. 22).

7. DIREITO À REVISÃO DE DECISÕES AUTOMATIZADAS

Os dados pessoais que você fornece podem servir de input a algoritmos que realizam perfilamento pessoal, profissional, de consumo ou de crédito, com base nas suas informações e calculam decisões de forma automatizada que podem afetar os seus interesses.

Nessas hipóteses, o titular tem direito a obter informações sobre os critérios e procedimentos empregados no processo de decisão, além do direito a solicitar a revisão dessas decisões (art. 20). A revisão em tela, na esteira do previsto no art. 22º da GDPR (regulamentação da União Europeia), implica a revisão por ser humano, para que confirme ou corrija eventuais erros da decisão automática anterior, de forma justificada.

De modo análogo, a Lei do Cadastro Positivo já permitia a revisão de decisões (automáticas) pelo consulente das informações cadastrais obtidas em bancos de dados (Lei 12.414/2011, art.5º, VI); naturalmente, a expressão refere-se a pessoa natural.

8. DIREITO À NÃO-DISCRIMINAÇÃO

Não que isso seja novidade, pois a própria Constituição Federal proíbe a discriminação em seu texto original desde sua promulgação, mas a lei reforça que o titular tem direito a não ser discriminado de forma ilícita ou abusiva com base nos dados pessoais informados (art. 6º, IX).

9. DIREITO À RETIFICAÇÃO, ANONIMIZAÇÃO, ELIMINAÇÃO OU BLOQUEIO DOS DADOS

Segundo a LGPD, sempre que possível, os dados serão anonimizados, ou seja, tratados de forma a não permitir a identificação do titular; dados desnecessários ou excessivos são aqueles que não atendem às finalidades informadas para o tratamento e, por isso, devem ser eliminados. Você também tem direito à retificação de dados incorretos ou incompletos (art. 18, III) e, se os dados não forem de manutenção obrigatória por exigência legal, você tem direito a solicitar sua eliminação (art. 18, IV, VI).

Essa solicitação deverá ser atendida imediatamente, a menos que o requerido não seja o agente de tratamento (sempre que possível ele deverá indicar quem o seja) ou apresente justificativa que impeça a eliminação imediata dos dados (18, §§ 3º e 4º). De fato, os dados não poderão ser eliminados quando a lei determinar sua conservação para cumprimento de obrigação legal ou regulatória pelo controlador, entre outros casos (art. 18, VI, c/c 16).

Uma vez requerida a correção, anonimização, bloqueio ou eliminação dos seus dados pessoais, o agente de tratamento deverá providenciar para que medida idêntica seja adotada por todos os demais agentes com quem tenha realizado o uso compartilhado (art. 18, §6º).

10. DIREITO À PORTABILIDADE DOS DADOS

A portabilidade significa que o titular pode levar seus dados para outro fornecedor de serviço ou produto. Para isso deverá fazer requisição expressa, de acordo com a regulamentação da autoridade nacional (e desde que a transferência dos dados não importe em violação de segredos comercial e industrial). Por exemplo, um motorista de aplicativo que deseje mudar de plataforma poderá levar para o novo serviço as avaliações pelo usuário que foram obtidas na plataforma anterior.

Estratégia de prospecção do Nubank fere a LGPD

Jornal Jurid & Blog Minuto da Segurança Segurança da Informação 27 Fevereiro 2020

Estratégia de prospecção do Nubank fere a LGPD. Para conseguir novos clientes Nubank envia cartas escritas à mão, assinadas por funcionários, para mostrar os seus benefícios.

Uma estratégia adotada pelo Nubank para angariar novos clientes tem deixado algumas pessoas intrigadas, levantando discussões em relação à segurança dos dados pessoais. É que a empresa envia cartas escritas à mão, assinadas por funcionários, para mostrar os seus benefícios. Contudo, o advogado Rafael Maciel, especialista em Direito Digital e Proteção de Dados Pessoais, alerta que essa iniciativa fere a Lei Geral de Proteção de Dados (LGPD) por utilizar informações dos possíveis clientes obtidas de meios diversos para fins comerciais. 

Segundo o Jornal Jurid, a questão ganhou notoriedade depois que uma pessoa questionou no Twitter como o Nubank havia conseguido  o seu endereço para o envio da carta. De forma descontraída, a empresa disse que eles “consultam bancos de dados que unificam informações sobre consumidores brasileiros”. E, para amenizar a desconfiança, complementou: “Não se preocupe porque essas bases não possuem informações bancárias nem comprometem seu score de crédito”. 

Com essa estratégia, Maciel pontua que a empresa acaba confessando uma prática comum, mas que tende a acabar em razão da LGPD. “O fato de um dado pessoal ser público não significa que ele pode ser usado da forma que quiser. Se a fonte para colher tais informações for realmente o banco de dados do SPC/Serasa, esse fornecimento é para gestão de crédito e não para prospectar novos clientes, sobretudo por terceiros”, explica. 

Diante disso, ele destaca que há uma desobediência ao princípio da finalidade da LGPD. “Se o meu dado está com algum ente público, ele tem alguma finalidade e não pode ser cedido para finalidades comerciais”, diz o especialista. Ele ainda alerta sobre o impacto dessa legislação e a importância de respeitá-la. 
“A LGPD afeta todos os setores da economia: de prestadores de serviços a grandes indústrias. Ou seja, todos que armazenam dados pessoais devem atentar-se à regulação. A partir do momento em que há utilização comercial, os cuidados com a legislação precisam ser observados”, finaliza.


Requisitos da LGPD

Sancionada pelo então presidente Michel Temer em 14 de agosto de 2018 a lei que definiu regras para a proteção de dados pessoais. O texto tinha a previsão de entrar em vigor em um ano e meio, mas devido ao atraso da definição da agência regulador ANPD – Agência Nacional de Proteção de Dados, foi adiada por 6 mneses, ficando o prazo de entrada em vigor para agosto de 2020.

A LGPD regulamenta o uso, a proteção e a transferência de dados pessoais como nome, endereço, e-mail, idade, estado civil e situação patrimonial.

A lei determina que o uso dos dados exige consentimento do titular, que deve ter acesso às informações mantidas por uma empresa. O tratamento das informações também será permitido se estiver dentro das hipóteses previstas na proposta, como obrigações legais, contratuais e proteção do crédito.

O texto da lei de proteção de dados pessoais tem como fundamentos:

  • I – o respeito à privacidade;
  • II – a autodeterminação informativa;
  • III – a liberdade de expressão, de informação, de comunicação e de opinião;
  • IV – a inviolabilidade da intimidade, da honra e da imagem;
  • V – o desenvolvimento econômico e tecnológico e a inovação;
  • VI – a livre iniciativa, a livre concorrência e a defesa do consumidor; e
  • VII – os direitos humanos, o livre desenvolvimento da personalidade, a dignidade e o exercício da cidadania pelas pessoas naturais.

Para efeitos da lei no Art. 5º  considera-se:

  • XII – consentimento: manifestação livre, informada e inequívoca pela qual o titular concorda com o tratamento de seus dados pessoais para uma finalidade determinada;

No Capítulo II Sessão I  é definido os Requisitos para o Tratamento de Dados Pessoais

  • Art. 7º O tratamento de dados pessoais somente poderá ser realizado nas seguintes hipóteses:
  • I – mediante o fornecimento de consentimento pelo titular;
  • II – para o cumprimento de obrigação legal ou regulatória pelo controlador;
  • III – pela administração pública, para o tratamento e uso compartilhado de dados necessários à execução de políticas públicas previstas em leis e regulamentos ou respaldadas em contratos, convênios ou instrumentos congêneres, observadas as disposições do Capítulo IV desta Lei;
  • IV – para a realização de estudos por órgão de pesquisa, garantida, sempre que possível, a anonimização dos dados pessoais;
  • V – quando necessário para a execução de contrato ou de procedimentos preliminares relacionados a contrato do qual seja parte o titular, a pedido do titular dos dados;
  • VI – para o exercício regular de direitos em processo judicial, administrativo ou arbitral, esse último nos termos da Lei nº 9.307, de 23 de setembro de 1996 (Lei de Arbitragem);
  • VII – para a proteção da vida ou da incolumidade física do titular ou de terceiro;
  • VIII – para a tutela da saúde, em procedimento realizado por profissionais da área da saúde ou por entidades sanitárias;
  • IX – quando necessário para atender aos interesses legítimos do controlador ou de terceiro, exceto no caso de prevalecerem direitos e liberdades fundamentais do titular que exijam a proteção dos dados pessoais; ou
  • X – para a proteção do crédito, inclusive quanto ao disposto na legislação pertinente.

Mais detalhes sobre os requisitos da lei podem ser vistos em Diretrizes da Lei de Proteção de Dados Pessoais – LGPD

Fonte: Jornal Jurid & Blog Minuto da Segurança 

  1. Lista de email de pacientes usuários de Canabidiol é exposto pela Anvisa
  2. LGPD: como a lei vai afetar seu e-commerce
  3. GDPR: US$ 126 milhões em multas e crescendo
  4. NSA descobre vulnerabilidade ‘grave’ do Microsoft Windows
  5. O tráfego criptografado pode ser classificado
  6. Tendências de cibersegurança para 2020: 9 ameaças a serem observadas
  7. Cadastro Base do Cidadão destoa da LGPD e divide especialistas
  8. Anonymous doa US$ 75 milhões em Bitcoin para startups que protegem o anonimato online
  9. Reconhecimento facial ameaça direitos básicos de privacidadeReconhecimento facial ameaça direitos básicos de privacidade
  10. Segurança da informação: Você pode saber quanto custa ter na sua empresa, mas não queira descobrir quanto custa não ter!
  11. Dados de pacientes da Unimed é exposto na Internet
  12. Cartórios de SP expõe dados de 1 milhão de pais, mães e filhos
  13. Everis e outras empresas espanholas sofrem ataque de ransomware
  14. Como CEOs podem melhor justificar os investimentos em cibersegurança?
  15. Como aprimorar a segurança das informações na era do trabalho remoto?
  16. Vamos garantir a conformidade dos dados ou apenas pintar rachaduras?
  17. CISOs dão dicas de como engajar colaboradores em segurança cibernética
  18. 5 dicas estratégicas para evitar vazamentos de informações nas empresas
  19. Como adequar a cibersegurança em uma realidade hiperconectada?
  20. O que executivos devem aprender com a violação de dados da Equifax?
  21. O FaceApp e as lacunas da LGPD
  22. 12 segredos obscuros sobre segurança na nuvem
  23. 5 conselhos para integrar a área de segurança às estratégias da TI
  24. Quais as semelhanças e diferenças entre a LGPD do Brasil e GDPR da UE?
  25. Por que a segurança corporativa deve entrar na pauta dos líderes?
  26. Virtual Patching: o desafio de garantir segurança sem prejudicar sistemas
  27. Economia digital sem planejamento de segurança: convite ao caos
  28. Cuidado com os (muitos) perigos da era digital
  29. Fraudes em dispositivos móveis: como evitar
  30. LGPD: Não compre promessas!
  31. Cibersegurança, Blockchain e o hack da corretora de criptomoedas Coinmama
  32. 5 tecnologias vão mudar o setor de segurança em 2019
  33. Proteção de Dados: o que a sanção de €50 mi contra o Google nos ensina?
  34. Não deixe a cibersegurança de fora da sua lista de resoluções para 2019
  35. Novo ataque contra carteiras Bitcoin Electrum
  36. 3 passos para uma nova cultura de proteção dos dados corporativos
  37. Sua empresa precisa de um CISO?
  38. 6 formas de melhorar a qualidade de dados e prevenir fraudes
  39. Tudo o que os CIOs devem ter em mente quando o assunto é cibersegurança
  40. Os tokens e a disrupção dos mercados de commodities

Página 49 de 92

  • 44
  • 45
  • 46
  • 47
  • 48
  • 49
  • 50
  • 51
  • 52
  • 53
© 2026 The Goat Blog. Designed By Asher Consultoria
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software