
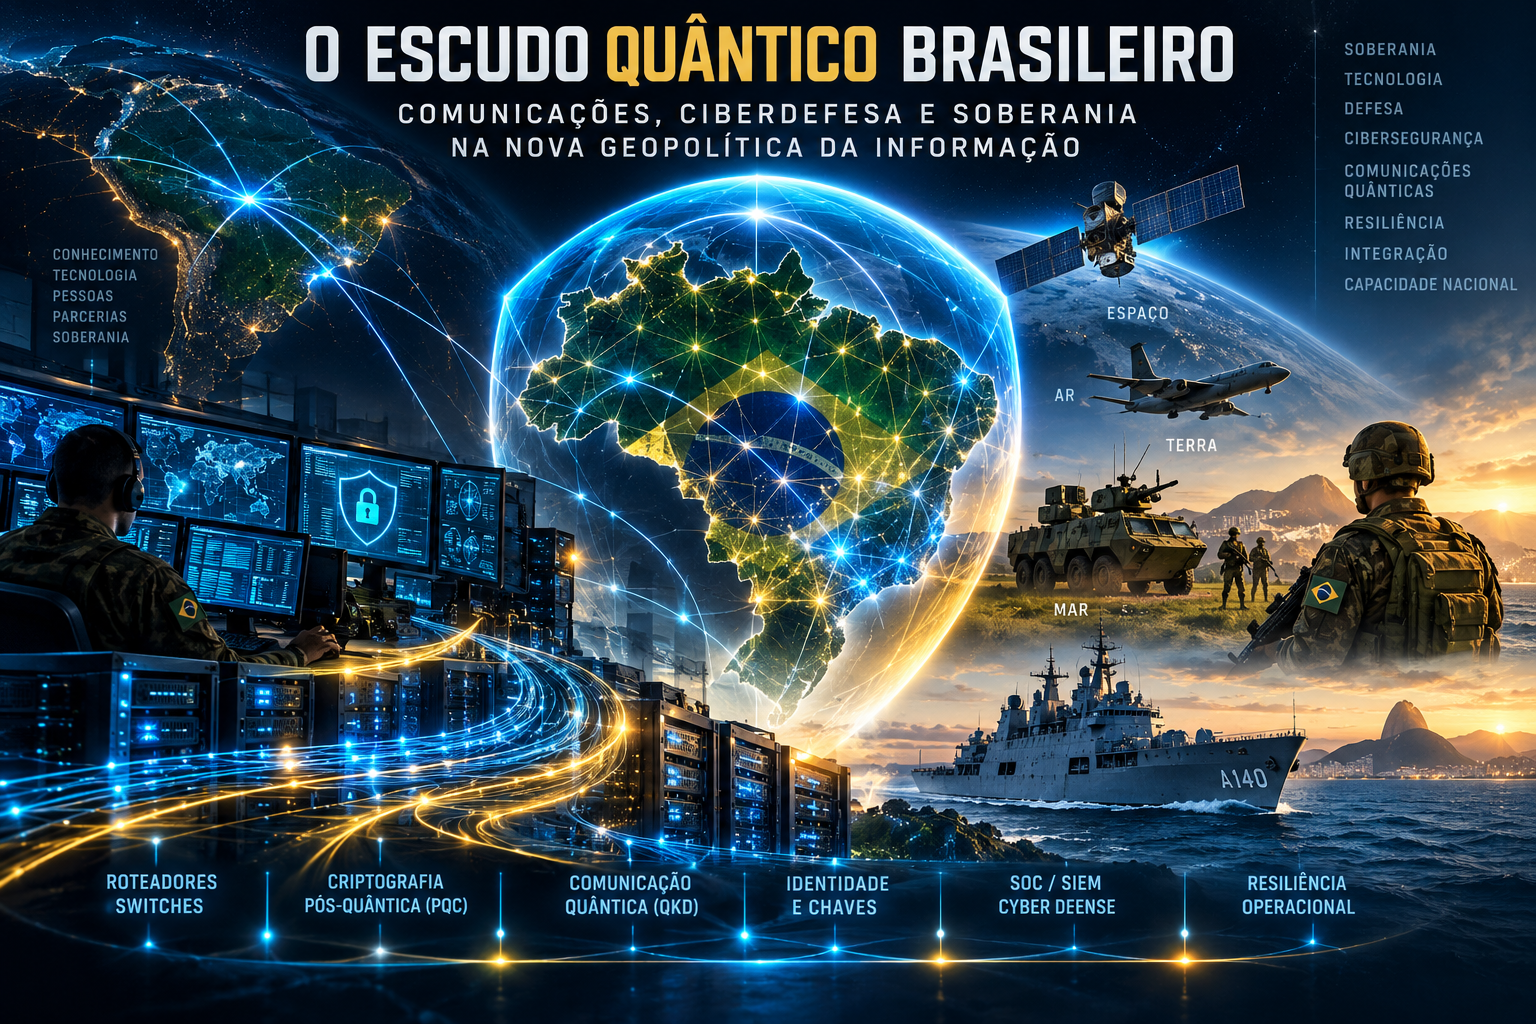
 No contexto do século XXI, a geopolítica não depende mais apenas do território, do poder econômico ou da capacidade de projetar poder militar convencional. A dominância em dados, semicondutores, inteligência artificial, espaço, cibersegurança e tecnologias quânticas tornou-se um elemento do poder nacional. Nesse sentido, a proteção das comunicações estratégicas deixou de ser uma questão puramente tecnológica e tornou-se uma questão de soberania.
Deve-se observar sob esta ótica a iniciativa referida pelo Exército Brasileiro no contexto do IV Encontro Nacional sobre Tecnologias Quânticas para Defesa. Em setembro de 2026, o Exército Brasileiro, através do seu Comando de Desenvolvimento de Tecnologia de Defesa (CDTD), e o CTI assinaram um Memorando de Entendimento relativo ao Projeto AURORA, Arquitetura Unificada de Redes Optoeletrônicas de Resiliência Avançada. A iniciativa visa desenvolver capacidades de segurança da informação mediante o uso de redes de comunicação quântica, voltadas para aplicações relacionadas à Defesa e para a proteção de infraestruturas críticas [1][2].
O movimento brasileiro é consequência de uma transformação internacional mais ampla. O crescimento da computação quântica poderá afetar alguns mecanismos de criptografia assimétrica atualmente empregados para autenticação, estabelecimento de chaves e proteção das comunicações. Portanto, organismos internacionais de padronização – especialmente o NIST – têm condução as transições para algoritmos de criptografia pós-quântica, Post-Quantum Cryptography (PQC) [3].
O problema não ocorre apenas quando exista um computador quântico criptograficamente relevante. As informações criptografadas interceptadas hoje poderão ficar armazenadas por anos, aguardando a chegada das capacidades necessárias para a sua descriptografia. O fenômeno, intitulado Harvest Now, Decrypt Later, torna especialmente sensíveis as informações militares, diplomáticas, governamentais e estratégicas que devem permanecer protegidas por várias décadas [4].
A dimensão cibernética da questão quântica
A transição quântica não está restrita aos computadores quânticos ou aos laboratórios de física. Ela toca diretamente a infraestrutura de comunicação e cibersegurança que sustentam as organizações modernas.
Roteadores, switches, firewalls, VPNs, redes WAN, datacenters, sistemas de identidade, certificados digitais, PKI, servidores e aplicações utilizam mecanismos criptográficos para estabelecer confiança e proteger comunicações.
Protocolos que estão presentes diariamente nas redes governamentais e militares, como IPsec, IKE, TLS e SSH, dependem de criptografia para autenticação, estabelecimento de chaves, integridade ou confidencialidade. A própria documentação do NIST inclui protocolos dessa natureza no contexto do problema da transição criptográfica [5].
Isso não implica dizer que a questão seja de que computadores quânticos simplesmente tornariam obsoletos roteadores ou switches. O problema está nas ferramentas criptográficas existentes no ecossistema de comunicação e na necessidade de identificar quais equipamentos, aplicações e protocolos poderiam ser atualizados, substituídos ou integrados a tecnologias resistentes ao ambiente quântico.
Emerge daí um conceito estratégico essencial: a criptoagilidade.
Antes de tudo, uma organização deve saber onde a criptografia é usada, isto é, em que locais a mesma é aplicada, antes de substituí-la, dada a sua complexidade de estrutura como a da Defesa. Isso pode envolver uma série de equipamentos, certificados, aplicações, VPNs, sistemas embarcados, protocolos e conexões, que podem variar até na mesma organização.
A arquitetura subsequente provavelmente será híbrida. Deve-se esperar que por anos coexistam redes convencionais, criptografia pós-quântica (PQC), comunicação quântica e distribuição quântica de chaves (QKD) junto com os atuais mecanismos de identidade, PKI, gerenciamento de chaves, monitoramento e resposta a incidentes.
Os fabricantes de infraestrutura já estão trabalhando nessa transição. Por exemplo, a Cisco publicou um roadmap Quantum-Safe englobando vários componentes de networking e segurança e documentou iniciativas vinculadas à utilização de PQC em tecnologias como IPsec/IKEv2 [6][7]. Assim sendo, Quantum-Safe faz parte de Network Security, Segurança da Informação e Cyber Defense.
A evolução pode ser vista como uma cadeia: Rede e Telecomunicações → Criptografia → PQC/QKD → Identidade e Gestão de Chaves → Cyber Defense → SOC/SIEM → Resiliência Operacional.
Desafio geopolítico brasileiro
Para o Brasil, a questão é ainda mais complexa, trata-se da autonomia estratégica.
Um país continental, com um sistema financeiro altamente digitalizado, infraestrutura energética, telecomunicações, sistemas militares, serviços públicos e volumes colossais de informações estratégicas, não pode avaliar a segurança quântica apenas como um consumidor de produtos produzidos no exterior.
Autonomia estratégica não significa necessariamente produzir nacionalmente todos os componentes ou excluir parceiros internacionais. Significa possuir conhecimento suficiente para definir requisitos, arquitetura, padrões, governança e critérios de segurança, enquanto se mantém soberania na capacidade de decisão.
A configuração do IV Encontro Nacional de Tecnologias Quânticas para Defesa reflete precisamente a transversalidade do problema reunindo a Defesa, ciência, governo, academia, a indústria e telecomunicações [2].
O Ministério da Defesa tem patrocinado ideias acerca de tecnologias quânticas de interesse militar, aproximando Forças Armadas, Base Industrial de Defesa e comunidade científica [8].
Isto mostra que o problema vai além de uma única Força. Trata-se possivelmente, de uma capacidade estratégica de Estado envolvendo Defesa, ciência, telecomunicações, indústria, diplomacia, regulação e segurança cibernética.
Da pesquisa para a eficácia
O primeiro desafio considerável será converter saber científico em eficácia. Uma experiência de laboratório deve se transformar em ambientes de funcionamento contínuo, inseridos nas redes existentes e submetidos aos requisitos de disponibilidade, segurança e interoperabilidade das comunicações militares.
O segundo será supervisionar a transição. Equipamentos tradicionais não desaparecerão. Novos e antigos sistemas devem coexistir em uma arquitetura híbrida em que redes tradicionais, PQC e, em breve, QKD devem operar de modo integrado.
O terceiro será a cadeia de suprimentos. A dependência excessiva de componentes, firmware, software ou serviços estrangeiros pode erigir vulnerabilidades exatamente quando se quer elevar a soberania tecnológica.
O quarto será humano. Física quântica, fotônica, criptografia, telecomunicações, redes, segurança da informação e operações de Cyber devem conciliar-se. Para formar especialistas que possam entender simultaneamente essas disciplinas, será necessária a colaboração entre as Forças Armadas, os institutos militares, a academia, os centros de pesquisa e a indústria.
Quem poderá contribuir
Nenhuma organização em particular possui todas as competências necessárias para isso.
O CTI Renato Archer, Instituto Militar de Engenharia (IME), universidades, CPQD e outros centros nacionais poderão contribuir para a pesquisa, para o treinamento e para a autonomia no domínio tecnológico.
A Base Industrial Brasileira de Defesa poderá converter conhecimento científico em produtos e capacidades nacionais.
Operadoras de telecomunicações e proprietários de infraestrutura óptica também desempenharão papeis relevantes quando experimentos precisarem avançar para enlaces reais.
Fabricantes globais de networking, de segurança, de criptografia e de computação poderão contribuir com tecnologias complementares. Empresas como Cisco, IBM e Thales têm iniciativas voltadas para tecnologias quânticas ou para a preparação de infrasestruturas que antecipem ambientes Quantum-Safe [6][9][10].
Os integradores tecnológicos poderão também desempenhar outra função relevante: a de conectar essas tecnologias à infraestrutura já existente.
Neste sentido, as empresas de tecnologia de ponta poderiam contribuir especialmente na integração das tecnologias entre networking, segurança, criptografia, observabilidade e SOC, enquanto plataformas SIEM poderiam integrar a telemetria e eventos dessa nova infraestrutura nos processos existentes de monitoramento e Cyber Defense.
O princípio estratégico, no entanto, deve prevalecer: a colaboração tecnológica será feita sob governança brasileira, preservando conhecimento, arquitetura, requisitos e decisões críticas dentro do Estado.
Soberania na época quântica
É exatamente nessa perspectiva que o significado geopolítico do Projeto AURORA reside.
A proposta não pode ser reduzida a uma experiência científica sobre comunicações quânticas. Ela pode ser desdobramento de uma estratégia mais abrangente para tornar o Brasil apto para um futuro no qual a defesa das comunicações se tornará item da competitividade tecnológica entre Estados.
Para o Exército Brasileiro, isto é, ligar a ciência quântica ao cotidiano operativo de roteadores, switches, telecomunicações, criptografia, segurança da informação, Cyber Defense e SOC. Para o Brasil, isto indicará desenvolver conhecimento e diminuir dependências antes que a mudança tecnológica transforme a adaptação em emergencial.
A corrida quântica internacional ainda está em desenvolvimento. Isso oferece ao país uma oportunidade, não esperar que padrões, tecnologias e dependências estejam completamente definidos por outros atores para somente então reagir.
No século XXI, soberania não será determinada apenas pela capacidade de defender território, espaço aéreo ou águas jurisdicionais. Serão essas capacidades também estarem por trás da capacidade de um Estado controlar, proteger, confiar em suas comunicações. Na era quântica, essa capacidade poderá ser uma das novas fronteiras da Defesa Nacional.
Referências
[1] EXÉRCITO BRASILEIRO. Exército assina Memorando de Entendimento em evento de tecnologias quânticas para Defesa. Exército Brasileiro, 2026.
[2] CTI RENATO ARCHER / MCTI. IV Encontro Nacional de Tecnologias Quânticas para Defesa. Ministério da Ciência, Tecnologia e Inovação, 2026.
[3] NIST — National Institute of Standards and Technology. Post-Quantum Cryptography.
https://csrc.nist.gov/projects/post-quantum-cryptography
[4] NIST. Migration to Post-Quantum Cryptography. Informações e orientações sobre a transição dos sistemas criptográficos para algoritmos resistentes à computação quântica.
https://csrc.nist.gov/projects/post-quantum-cryptography
[5] NIST. Post-Quantum Cryptography — Security and Evaluation Criteria. Referências aos protocolos e mecanismos criptográficos afetados pela transição pós-quântica.
https://csrc.nist.gov/Projects/Post-Quantum-Cryptography/Post-Quantum-Cryptography-Standardization/Evaluation-Criteria/Security-(Evaluation-Criteria)
[6] Quantum-Safe Communications Roadmap. Cisco Trust Center.
[7] Post-Quantum Cryptography for IKEv2/IPsec. Cisco IOS XE Security documentation.
https://www.cisco.com/c/en/us/td/docs/routers/ios-xe/security-vpn/security-vpn/m-pqc-ikev2.html
[8] MINISTÉRIO DA DEFESA. Seminário de Tecnologias de Interesse da Defesa. Governo Federal.
[9] IBM. Quantum-Safe Cryptography. IBM Quantum.
https://www.ibm.com/quantum/quantum-safe
[10] THALES. Post-Quantum Cryptography and Quantum-Safe Security. Thales.
