
The Goat Blog
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software

Latest News + Date | Sec.

  • Cyber News Intelligence quarta, 16 setembro 2026 14:38
    Cyber News Intelligence
    Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog....
  • Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial quinta, 16 abril 2026 11:00
    Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial
    O lançamento do Project Glasswing, da Anthropic, é um divisor de águas na geopolítica tecnológica e na segurança cibernética. Mais do que uma...
  • Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança terça, 14 abril 2026 08:07
    Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança
    O debate em torno do chamado "apocalipse quântico" expressa menos uma preocupação técnica imediata do que uma dinâmica geopolítica típica, a...
  • Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital terça, 10 março 2026 10:36
    Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital
    Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios...
  • Campanha CRESCENTHARVEST (fev/2026) quinta, 19 fevereiro 2026 18:57
    Campanha CRESCENTHARVEST (fev/2026)
    A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer...
  • Inteligência Artificial Incorporada nas Organizações terça, 13 janeiro 2026 09:46
    Inteligência Artificial Incorporada nas Organizações
    Inovação, Desafios Estruturais, Regulamentação e Riscos de Privacidade A inteligência artificial deixou de ser um diferencial pontual para se...
  • EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos terça, 26 agosto 2025 12:58
    EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
    EDR (Endpoint Detection and Response) é uma ferramenta estratégica de cibersegurança que vai muito além do antivírus tradicional. Ele identifica...
  • Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa terça, 26 agosto 2025 12:37
    Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
    Durante as últimas duas décadas, as organizações avançaram muito em arquiteturas de segurança, mas uma constatação persiste, tecnologias e...
  • Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético quarta, 20 agosto 2025 11:59
    Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
    Um ataque cibernético sofisticado deixou Luxemburgo sem serviços postais e afetou infraestrutura crítica por cerca de quatro horas, segundo...
  • Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT quarta, 20 agosto 2025 11:38
    Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
    Pesquisadores da Trellix identificaram uma operação de espionagem cibernética conduzida pelo grupo Kimsuky (APT43), ligado à Coreia do Norte, que...
  • A Nova Geração de Ransomware via Navegador e SaaS sexta, 09 maio 2025 10:02
    A Nova Geração de Ransomware via Navegador e SaaS
    Tradicionalmente, o ransomware exigia a infecção direta do sistema de arquivos de um computador — seja via phishing, malwares embutidos em...
  • A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital quinta, 06 fevereiro 2025 10:59
    A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
    Em 2024, observou-se um aumento significativo nos ataques de phishing e malware, com os cibercriminosos empregando técnicas cada vez mais...
  • O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação sexta, 20 dezembro 2024 10:07
    O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
    Introdução - A crescente digitalização e interconexão dos sistemas trouxe avanços significativos, mas também um aumento proporcional das ameaças...
  • Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas quinta, 17 outubro 2024 12:27
    Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
    Os Security Operations Centers (SOC) desempenham um papel crucial na defesa das organizações contra ameaças cibernéticas. Para executar suas...
  • Ransomware à Porta: Vale a Pena Pagar? O Impacto de Cada Escolha quinta, 03 outubro 2024 10:16
    Ransomware à Porta: Vale a Pena Pagar? O Impacto de Cada Escolha
    Negociar com cibercriminosos não é recomendado por uma série de razões, tanto práticas quanto éticas. Primeiro, ao pagar ou negociar com criminosos,...
More in Segurança da Informação  

Segurança da Informação

Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital

Angelo Maurin Cortes Segurança da Informação 10 março 2026

Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios dos conflitos estratégicos entre Estados, empresas e organizações transnacionais. Redes digitais, dados, algoritmos e sistemas de comunicação têm agora um papel central na projeção do poder global. Este contexto é ilustrado pelos eventos recentes em cibersegurança, que sinalizam um vetor claro, cada vez mais, interpondo o ciberespaço e suas dinâmicas nas da geopolítica e da guerra contemporânea.

Um dos elementos mais perturbadores dessa transformação é o uso crescente da inteligência artificial como multiplicador de força em operações cibernéticas. Ferramentas baseadas em IA já conseguem automatizar etapas inteiras de ataques digitais, de reconhecimento e engenharia social a desenvolvimento de malwares e exploração de vulnerabilidades, reduzindo as barreiras técnicas e ampliando em muito a escala das operações ofensivas. Na prática, o ataque passa a operar na velocidade da máquina, enquanto muitas organizações ainda reagem em tempos humanos de detecção e resposta.

Tal aceleração gera uma nova corrida tecnológica entre Estados e atores não estatais. Estados dotados de capacidades avançadas em inteligência artificial passam a dispor de vantagens estratégicas não só em domínios como economia e inovação, mas também no cibernético. O resultado é a emergência de uma corrida silenciosa por superioridade algorítmica, em que inteligência artificial, big data e capacidades ofensivas digitais se tornam os instrumentos centrais do poder.

Simultaneamente, nota-se também a industrialização do cibercrime, por meio de plataformas de phishing-as-a-service, que são capazes de operar campanhas de maneira massiva e sofisticada, provando que cibercrime se tornou altamente profissionalizado em seu modelo de negócios. Essas estruturas operam semelhante a empresas no mercado de tecnologia, oferecendo kits de ataque, infraestrutura e suporte técnico para criminosos ao redor do mundo. Essa economia paralela, portanto, provoca um meio termo entre crime organizado e estratégia estatal, especialmente quando certos países toleram ou exploram tais ecossistemas como instrumentos indiretos de pressão geopolítica.

O papel crescente das operações cibernéticas com apoio profissional estatal ainda mais reforça essa tendência. Campanhas atribuídas a grupos relacionados com o governo do Irã confirmam o quanto ciberespaço se tornou uma ferramenta central para espionagem, para ações de sabotagem e de influência. Para países com raros recursos de poder militar convencional, a hegemonia digital fornece uma maneira relativamente barata e efetiva de desafiar adversários mais poderosos. O ciberespaço é, portanto, instrumento de compensação estratégica.

Simultaneamente, operações ofensivas realizadas por países tecnologicamente desenvolvidos confirmam que ataques digitais estão inclusos nas forças armadas atuais. Ciberataques coordenados com outras operações militares tradicionais demonstram a evolução no conceito da guerra híbrida, na qual instrumentos militares, cibernéticos, econômicos e informacionais são usados, de modo cooperativo. Neste contexto, interrupções nos sistemas de comunicação, energia ou logística podem produzir efeitos estratégicos equivalentes aos das operações militares tradicionais.

Um outro componente-chave neste processo é a vulnerabilidade crescente de infraestruturas críticas e das cadeias digitais globais. Os sistemas corporativos, os fornecedores de software e as plataformas de serviços tornaram-se portas de entrada para operações de espionagem e sabotagem. As empresas privadas transformaram-se em atores estratégicos neste ecossistema, atuando frequentemente como alvos colaterais nas disputas entre Estados.

O progresso do ransomware e das campanhas de roubo de dados mostram também a dimensão econômica da guerra digital. Ataques assim não apenas paralisam operações corporativas, também expõem informações sensíveis, criam crises reputacionais e podem impactar mercados inteiros. Às vezes, os grupos que os realizam agem ou com complacência ou com proteção implícita de certos governos, estabelecendo uma forma de pressão econômica indireta no espaço digital.

Um outro elemento alarmante reside no avanço do malware de alta evasão e na utilização de terras legítimas para a execução de ataques. Domínios de governos, certificados válidos e plataformas confiáveis são utilizados com o mesmo propósito de aumentar a credibilidade dos ataques maliciosos. Esta dinâmica mostra que, dentro do espaço cibernético, a confiança institucional pode ser transformada em vetor de ataque e trará uma dificuldade adicional em sua defesa.

Quando observados em seu conjunto, eles indicam uma mudança estrutural do que se refere ao tipo como o poder é exercido no interior do sistema internacional. O ciberespaço deixou de ser um espaço somente técnico e, de fato, o ciberespaço se converteu em um espaço estratégico, análogo aos domínios terrestre, marítimo, aéreo e espacial.

Neste novo contexto, empresas, governos e agências públicas competem numa arena digital, que é duramente marcada pela competição formada, espionagem permanente e riscos sistêmicos. A segurança cibernética deixou de ser um problema tecnológico e se incorporou diretamente nas agendas da segurança nacional, da soberania tecnológica e da estabilidade econômica.

A geopolítica do século XXI será cada vez mais definida pela capacidade dos Estados e das organizações de proteger, explorar e controlar as infraestruturas digitais. O ciberespaço passou a ser, decididamente, um território de poder.

Referências:

Ciberespaço como domínio estratégico e militar

  • NATO – reconhecimento do ciberespaço como domínio operacional (Cúpula de Varsóvia, 2016)
  • NATO Warsaw Summit Communiqué (documento oficial)
  • NATO Cyber Domain – análise estratégica
  • Cyberspace recognized as the fifth domain of warfare

Inteligência Artificial como multiplicador de ataques cibernéticos

  • Microsoft Security Blog – uso de IA por grupos de ameaça
  • Microsoft Digital Threat Report (IA em ataques cibernéticos de Estados)
  • Europol alerta sobre uso de IA em crimes e operações híbridas

Industrialização do cibercrime (Phishing-as-a-Service)
Operação internacional contra plataforma Tycoon2FA

Operações cibernéticas patrocinadas por Estados (Irã)

  • MuddyWater cyber campaign analysis
  • Threat intelligence report sobre MuddyWater

Guerra híbrida e operações cibernéticas de Estados

  • Cyberspace and Multi-Domain Operations (NATO doctrine)
  • Cyber as a Domain – estudo estratégico

Uso de infraestrutura legítima e técnicas evasivas
Cloudflare report sobre ataques “living off the land”

Economia do ransomware e infostealers
Operação internacional contra Lumma infostealer

Cyber como instrumento geopolítico indireto
Relatório sobre hackers apoiados por Estados
Campanha CRESCENTHARVEST (fev/2026)

Angelo Maurin Cortes Segurança da Informação 19 fevereiro 2026

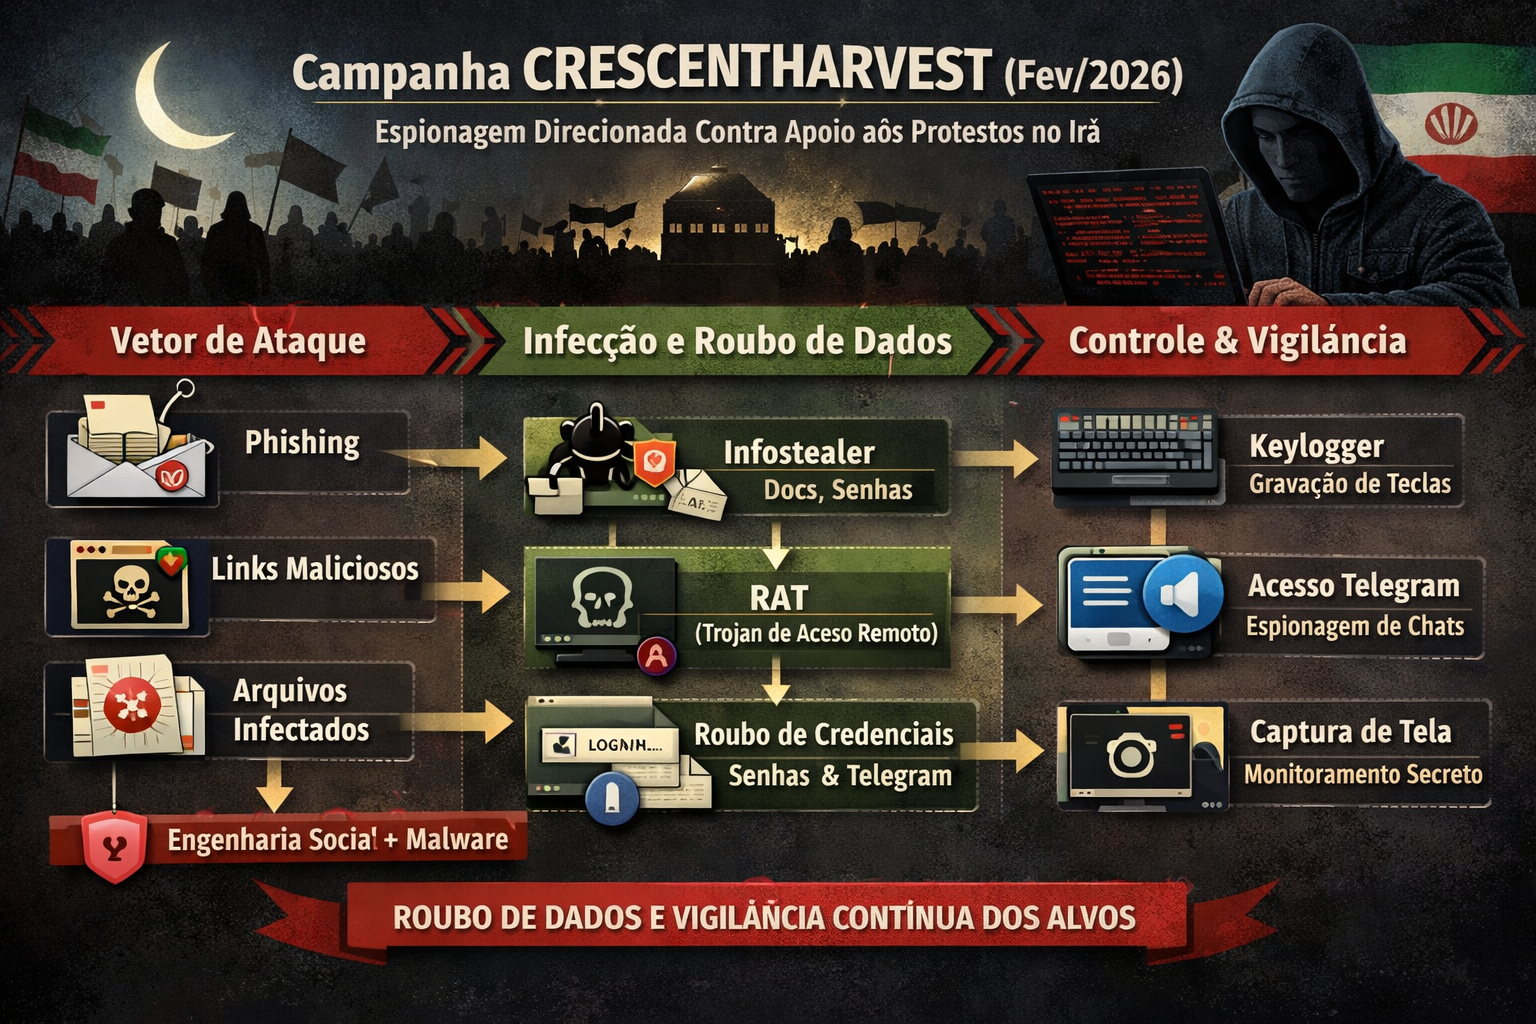
A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer para vigiar e roubar dados de pessoas ligadas/solidárias aos protestos no Irã. O que aconteceu (cadeia técnica do ataque) objetivo roubo de informações + acesso remoto persistente (RAT) + vigilância (keylogger, coleta de credenciais, Telegram etc.).

A isca (social engineering) aqui a vítima recebe um arquivo comprimido formato RAR com mídia real (imagens/vídeos) e um documento formato DOCX em Farsi com “atualizações” pró-protesto para ganhar confiança. Dentro do RAR há arquivos .LNK fingindo ser mídia via dupla extensão (ex.: *.jpg.lnk / *.mp4.lnk).

A execução ocorre de forma invisível ao clicar, o LNK dispara cmd/PowerShell e baixa/solta um ZIP enquanto abre uma mídia “inofensiva” como isca (a vítima acha que “era só um vídeo”). O fluxo usa execução “low visibility” (ex.: cadeia com conhost headless) para reduzir percepção e logs óbvios. “Living-off-the-land” com binário assinado + DLL sideload o ZIP inclui um binário legítimo Google-signed (software_reporter_tool.exe) usado para DLL sideloading (carrega DLLs maliciosas colocadas ao lado). 

Módulos maliciosos urtcbased140d_d.dll: implante C++ para extrair/chavear chaves do Chrome (bypass de “app-bound encryption”) via COM; há overlap com projeto open-source citado pela pesquisa. Version.dll (o “CRESCENTHARVEST”): RAT + infostealer (AV enumeration, contas locais, metadados, cookies/credenciais do navegador, Telegram Desktop session, keylogging, upload, shell). 

A persistência aqui cria uma “Scheduled Task/Tarefa Agendada” que roda quando há conectividade (gatilho em evento do NetworkProfile, EventID 10000), para “voltar” sempre que o PC reconectar. 

C2 e exfiltração a comunicação via WinHTTP com domínio de C2 (ex.: servicelog-information[.]com) para parecer tráfego normal. 

Medidas de mitigação (para evitar recorrência) controles imediatos (alto impacto), bloquear/conter LNK de origem externa políticas de e-mail/web para quarentena anexos .lnk, .rar, .iso, .zip vindos da internet; e bloquear duplas extensões em gateways. Mediante o Microsoft Defender ASR ou equivalentes EDR criar regras para bloquear processo suspeito originado de arquivo baixado, abuso de PowerShell e cadeias LNK → cmd → powershell. (Isso é exatamente o padrão descrito na campanha.) Restringir PowerShell (Constrained Language Mode / logging) habilitar ScriptBlock logging + AMSI (ou equivalente no seu EDR), e alertar para PowerShell baixando ZIP/arquivos em %TEMP%.

Reduzir superfície do “DLL sideloading” o Application Control (WDAC/AppLocker) permitir execução apenas de binários aprovados e impedir execução de binários legítimos quando rodando de diretórios incomuns (ex.: %TEMP%, Downloads). O ataque depende de executar o binário e carregar DLLs “ao lado”.  A detecção/alerta para “signed binary + DLLs novas no mesmo diretório” (padrão de sideload), Hardening de usuário/endpoint (essencial neste caso) e mostrar extensões de arquivo no Windows (evita jpg.lnk “passar batido”) + bloquear execução por usuários não-admin.

O treino específico anti–engenharia social a campanha usa conteúdo real + narrativa pró-protesto para gerar confiança. Telegram/Browser hygiene mediante políticas para proteger sessões e reduzir roubo de cookies/credenciais; onde possível, passkeys/MFA e rotação de sessões.

Monitoramento (SOC / SIEM) mediante uma detecção prática. Criar alertas para Scheduled Task com gatilho de NetworkProfile / EventID 10000 (persistência incomum). execução de software_reporter_tool.exe fora do caminho esperado + carregamento de version.dll/urtcbased140d_d.dll no mesmo diretório.
Considerando a sequência de processo, explorer.exe → .lnk → conhost/cmd → powershell → download ZIP → drop em %TEMP%. DNS/HTTP para o domínio de C2 citado e padrões WinHTTP atípicos. Importante usar IoCs do relatório para caça (hashes/domínios/infra).

Resposta a incidente (se você suspeitar que ocorreu) isolar a máquina (rede) e coletar evidências (process tree, tasks, artefatos em %TEMP%, logs de PowerShell). Remover persistência (Scheduled Task do NetworkProfile) e reimage se possível (espionagem direcionada → melhor prática). Reset/rotacionar credenciais e revogar sessões (Telegram, browsers, e-mail). Caça retrospectiva (SIEM) procurar o padrão do LNK/rar e o binário assinado carregando DLLs “ao lado”.

Leitura geopolítica do ataque (porque isso importa) considerando como alvo, pessoas e não “empresas” protestos geram redes (ativistas, jornalistas, diáspora, ONGs). Espionar isso ajuda a mapear liderança, logística, financiadores, canais de comunicação e antecipar mobilizações. Modelo de “controle digital” o contexto descrito aponta para vigilância combinando engenharia social + malware + dados de telecom e conectividade “condicional”, alinhado à lógica de monitoramento/pressão sobre dissidência. Sinal externo campanhas assim também funcionam como dissuasão (“podemos ver e alcançar vocês”, inclusive fora do país), o que tem efeito psicológico e político. Considerando o custo/benefício de usar tradecraft conhecido (LNK, sideload, binário assinado) é barato e escalável, mas ainda “bom o suficiente” para penetrar alvos humanos típico quando o objetivo é inteligência e intimidação, não destruição.

Ref: https://thehackernews.com/2026/02/crescentharvest-campaign-targets-iran.html
Ref: https://www.acronis.com/en/tru/posts/crescentharvest-iranian-protestors-and-dissidents-targeted-in-cyberespionage-campaign/

  1. Inteligência Artificial Incorporada nas Organizações
  2. EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
  3. Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
  4. Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
  5. Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
  6. A Nova Geração de Ransomware via Navegador e SaaS
  7. A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
  8. O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
  9. Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
  10. Ransomware à Porta: Vale a Pena Pagar? O Impacto de Cada Escolha
  11. Processo de Patching seus Desafios e Impactos
  12. Resiliência em Cibersegurança
  13. A norma NIS 2 de cyber da UE o impacto para as empresas brasileiras
  14. Aplicação de Pentest e Soluções que Podem Auxiliar em Cada Fase
  15. A Necessidade de conscientização sobre os riscos cibernéticos nos conselhos de administração.
  16. Processos de SIEM, a su Importância no uso de IA na Detecção de Ransomware
  17. DeepFake e Ransomware, um Casamento Perfeito?,
  18. Playbook para Ransomware
  19. O que fazer quando Ransomware afeta AD (Active Directory)
  20. Ransomware Métodos Criptografia
  21. Ransomware
  22. VMware confirma falha no vCenter explorada em ataques
  23. Rede da CBF é invadida e alguns documentos são roubados
  24. Principais vulnerabilidades que os CISOs precisam priorizar
  25. Hackers do Asylum misturam cibercrime com espionagem
  26. Vazamento de dados de vítimas de ransomware sobe 27% em abril
  27. Hackers agora usam anexos do OneNote para espalhar malware
  28. Arquivos ZIP são mais usados que o Office para distribuir malware
  29. Malware se oculta usando certificado da Microsoft
  30. Ransomware só perde em risco para lavagem de dinheiro
  31. Erro de configuração no Azure expões dados de 65 mil empresas
  32. Dados disponíveis para os cibercriminosos comprarem online
  33. Gangue do ransomware SolidBit recruta afiliados na dark web
  34. Mascaramento de dados versus criptografia de dados: como eles diferem?
  35. Padrões de criptografia pós-quântica do NIST
  36. Atacantes usam cada vez mais extensões do IIS como backdoors de servidor
  37. Defendendo a Ucrânia: primeiras lições da guerra cibernética
  38. BlackParty: nova campanha de malware tem o Brasil como alvo principal
  39. Como implementar Gestão de vulnerabilidades na empresa?
  40. REvil ransomware retorna: nova amostra de malware confirma que a gangue está de volta

Pág. 2 de 91

  • 1
  • 2
  • 3
  • 4
  • 5
  • 6
  • 7
  • 8
  • 9
  • 10
© 2026 The Goat Blog. Designed By Asher Consultoria
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software