The Goat Blog
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software

Latest News + Date | Sec.

  • O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação Quinta, 24 Setembro 2026 13:26
    O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação
    No contexto do século XXI, a geopolítica não depende mais apenas do território, do poder econômico ou da capacidade de projetar poder militar...
  • Cyber News Intelligence Quarta, 16 Setembro 2026 14:38
    Cyber News Intelligence
    Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog....
  • Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial Quinta, 16 Abril 2026 11:00
    Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial
    O lançamento do Project Glasswing, da Anthropic, é um divisor de águas na geopolítica tecnológica e na segurança cibernética. Mais do que uma...
  • Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança Terça, 14 Abril 2026 08:07
    Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança
    O debate em torno do chamado "apocalipse quântico" expressa menos uma preocupação técnica imediata do que uma dinâmica geopolítica típica, a...
  • Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital Terça, 10 Março 2026 10:36
    Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital
    Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios...
  • Campanha CRESCENTHARVEST (fev/2026) Quinta, 19 Fevereiro 2026 18:57
    Campanha CRESCENTHARVEST (fev/2026)
    A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer...
  • Inteligência Artificial Incorporada nas Organizações Terça, 13 Janeiro 2026 09:46
    Inteligência Artificial Incorporada nas Organizações
    Inovação, Desafios Estruturais, Regulamentação e Riscos de Privacidade A inteligência artificial deixou de ser um diferencial pontual para se...
  • EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos Terça, 26 Agosto 2025 12:58
    EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
    EDR (Endpoint Detection and Response) é uma ferramenta estratégica de cibersegurança que vai muito além do antivírus tradicional. Ele identifica...
  • Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa Terça, 26 Agosto 2025 12:37
    Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
    Durante as últimas duas décadas, as organizações avançaram muito em arquiteturas de segurança, mas uma constatação persiste, tecnologias e...
  • Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético Quarta, 20 Agosto 2025 11:59
    Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
    Um ataque cibernético sofisticado deixou Luxemburgo sem serviços postais e afetou infraestrutura crítica por cerca de quatro horas, segundo...
  • Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT Quarta, 20 Agosto 2025 11:38
    Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
    Pesquisadores da Trellix identificaram uma operação de espionagem cibernética conduzida pelo grupo Kimsuky (APT43), ligado à Coreia do Norte, que...
  • A Nova Geração de Ransomware via Navegador e SaaS Sexta, 09 Mai 2025 10:02
    A Nova Geração de Ransomware via Navegador e SaaS
    Tradicionalmente, o ransomware exigia a infecção direta do sistema de arquivos de um computador — seja via phishing, malwares embutidos em...
  • A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital Quinta, 06 Fevereiro 2025 10:59
    A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
    Em 2024, observou-se um aumento significativo nos ataques de phishing e malware, com os cibercriminosos empregando técnicas cada vez mais...
  • O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação Sexta, 20 Dezembro 2024 10:07
    O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
    Introdução - A crescente digitalização e interconexão dos sistemas trouxe avanços significativos, mas também um aumento proporcional das ameaças...
  • Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas Quinta, 17 Outubro 2024 12:27
    Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
    Os Security Operations Centers (SOC) desempenham um papel crucial na defesa das organizações contra ameaças cibernéticas. Para executar suas...
More in Segurança da Informação  

Segurança da Informação

Gangue do ransomware SolidBit recruta afiliados na dark web

Cisoadvisor Segurança da Informação 15 Agosto 2022

Grupo promete 20% do lucro obtido com a distribuição do ransomware ao afiliado que infectar servidores privados, segundo pesquisadores de Segurança.

Um grupo de hackers chamado SolidBit está anunciando a comercialização de seu RaaS (ransomware-as-a-service) e procurando recrutar novos afiliados em fóruns da dark web. A notícia vem dos pesquisadores de segurança da CloudSEK, que publicaram um comunicado sobre os novos operadores de ameaças na quinta-feira da semana passada, 11. “O grupo está procurando ativamente parceiros para obter acesso às redes privadas das empresas para disseminar o ransomware chamado SolidBit”, diz a nota.

De acordo com um post do SolidBit visto pela CloudSEK em um fórum clandestino sem nome, 20% do lucro obtido com a distribuição do ransomware será pago ao afiliado que infectar servidores privados. A partir de amostras que encontradas pela empresa durante a investigação, entre junho e julho, os especialistas em segurança sugeriram que o SolidBit pode ser uma cópia do ransomware LockBit.

A análise sugere que o malware é executado após o download de alguns aplicativos maliciosos. “Ao extrair o repositório e executar o aplicativo, todos os arquivos são criptografados com uma extensão .solibit e aparece o pop-up do ransomware SolidBit, contendo a nota de resgate.” Um arquivo de texto então é aberto, o qual descreve as etapas básicas sobre como descriptografar arquivos infectados pagando um resgate.

“O arquivo de texto contém o ID de descriptografia, bem como a página de login do site do ransomware”, disse CloudSEK. “Ao fazer login, o usuário é direcionado para a página inicial do site do ransomware.” Uma vez no site, os usuários podem conversar com o operador da ameaça (conversar com suporte) ou testar os algoritmos de descriptografia (apenas para arquivos com menos de 1 MB).

“As amostras não continham capturas de tela de comunicação, no entanto, é possível que a comunicação direta com os agentes da ameaça seja possível por meio do sistema de bate-papo”, diz o comunicado.

Em termos de atribuição, a CloudSEK encontrou uma postagem no Twitter que compartilhava um link para um repositório GitHub criado por um usuário chamado L0veRust, que continha um aplicativo usado para entregar o ransomware.

Para mitigar o impacto do malware, a CloudSEK recomenda que as empresas habilitem ferramentas e aplicativos que impeçam a execução de programas maliciosos, além de atualizar e corrigir fulcrais de infraestrutura, como servidores e sistemas de computador.

Ref: CisoAdvisor

Mascaramento de dados versus criptografia de dados: como eles diferem?

Techtarget & Blog Minuto da Segurança Segurança da Informação 11 Agosto 2022

Mascaramento de dados versus criptografia de dados: como eles diferem? Descubra como as técnicas de segurança de dados de mascaramento de dados e criptografia de dados se comparam, enquanto também aprende sobre os diferentes tipos de ambos e seus casos de uso.

É importante manter os dados sempre seguros, seja em repouso, em uso ou em trânsito . Dois métodos populares de ofuscação de dados são o mascaramento de dados e a criptografia de dados.

Embora ambos os métodos transformem dados para fins de segurança , eles não são a mesma coisa. Vejamos o que cada um faz e como eles se comparam.

O que é mascaramento de dados e como funciona?

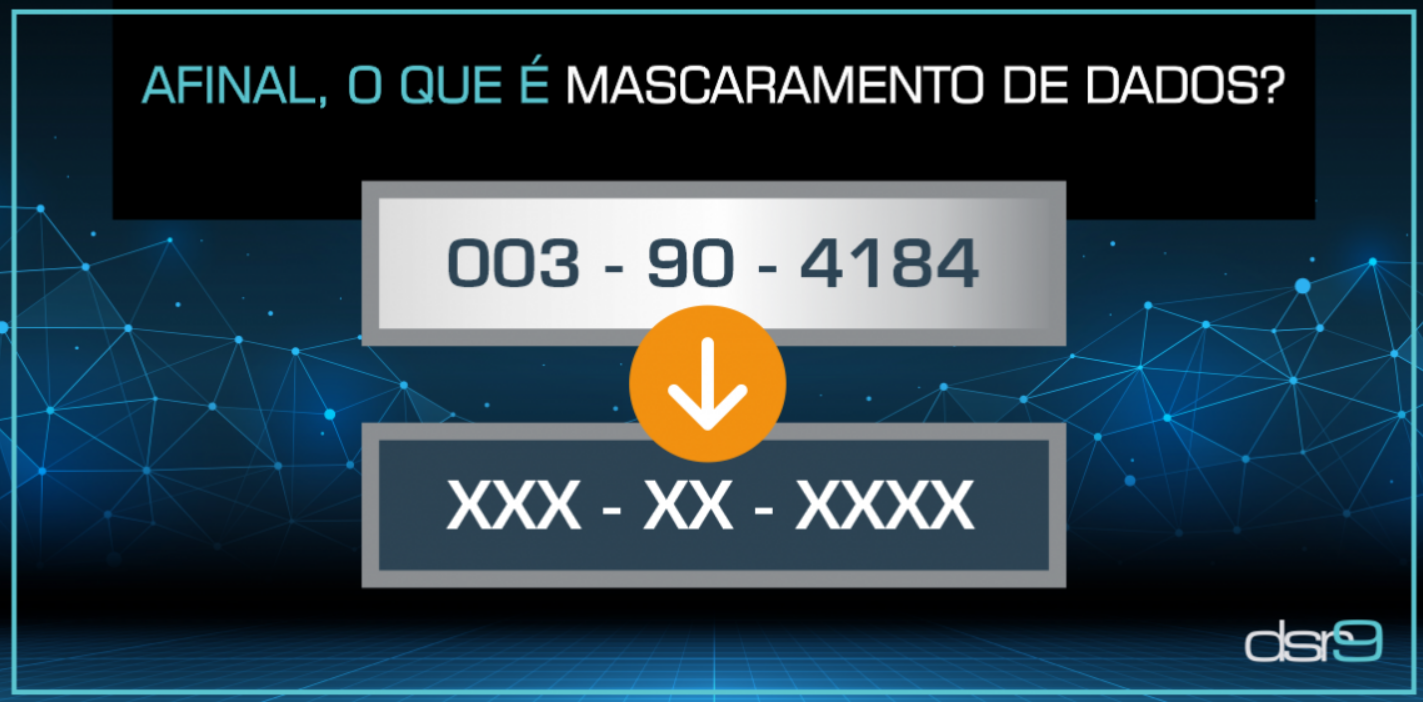
O mascaramento de dados é o processo de transformar dados confidenciais em dados falsos ou mascarados que se parecem com os dados autênticos. Com conceito similar e por isso muitas vezes confundido com a criptografia o seu uso é distinto e específico, visa esconder trecho da informação original e não transformar todos os dados de uma base de dados ou sistemas.

O mascaramento não revela informações genuínas, tornando-as inúteis para um invasor se interceptadas ou obtê-las a partir de seu armazenamento. Em muitos casos o mascaramento de dados é utilizado para impedir que o dado real seja visualizado por um usuário quando este não o necessita ou não possui autorização.

O mascaramento de dados é um desafio. O conjunto de dados mascarado precisa manter a complexidade e as características exclusivas do conjunto de dados não mascarado original para que as consultas e análises ainda produzam os mesmos resultados. Isso significa que os dados mascarados devem manter a integridade referencial entre sistemas e bancos de dados. O número do Seguro Social de um indivíduo, por exemplo, deve ser mascarado para o mesmo SSN para preservar as chaves e relacionamentos primários e estrangeiros. É importante observar, no entanto, que nem todos os campos de dados precisam de mascaramento. O mesmo se aplica ao número de CPF no Brasil, onde em sua maioria é usado como chame primaria e indíces em banco de dados.

Tipos de mascaramento de dados

Uma variedade de técnicas de mascaramento de dados pode ser usada para ofuscar dados dependendo do tipo, incluindo o seguinte:

  • Scrambling – ordena aleatoriamente caracteres alfanuméricos para obscurecer o conteúdo original.
  • Substitution – substitui os dados originais por outro valor, preservando as características originais dos dados.
  • Shuffling – reorganiza os valores em uma coluna, como sobrenomes de usuários.
  • Date aging – aumenta ou diminui um campo de data em um intervalo de datas específico.
  • Variance – aplica uma variação aos campos de número ou data. É frequentemente usado para mascarar informações financeiras e de transações.
  • Masking out – embaralha apenas parte de um valor. É comumente aplicado a números de cartão de crédito onde apenas os últimos quatro dígitos permanecem inalterados.
  • Nullifying – substitui os valores reais por um valor nulo.
  • Randomização não determinística – substituição de valores por outros de mesmo formato randomicamente
  • Blurring – adição de variação randômica ao valor original
  • Nulling – substituição do valor original por um valor nulo, por ex. Substituir um valor válido por #### ou **** ou “branco”
  • Máscara Repetitiva – similar ao Nasking Out mas substitui um determinado tipo de valor por uma valor mascarado mantendo a integridade de sua formatação
  • Regras especiais – substituição de valores seguindo regras especiais de formação e formatação
  • Tokenization – sbstituição de valores a partir de um token ou chave externa possibilitando a recuperação do valor original por engenharia reversa.

Os três principais tipos de mascaramento de dados são os seguintes:

  1. O mascaramento de dados dinâmico é aplicado em tempo real para fornecer segurança baseada em função – por exemplo, retornando dados mascarados a um usuário que não tem autoridade para ver os dados reais.
  2. O mascaramento de dados estáticos cria um conjunto mascarado separado dos dados que podem ser usados ​​para pesquisa e desenvolvimento.
  3. O mascaramento de dados em tempo real permite que as equipes de desenvolvimento leiam e mascarem rapidamente um pequeno subconjunto de dados de produção para usar em um ambiente de teste.

As melhores práticas de Data Masking requerem que a companhia saiba qual informação deve ser protegida, quem é autorizado a vê-la, qual aplicação usa a informação, onde ela reside em ambiente de produção e não-produção e qual o relacionamento das informações entre as diversas bases de dados.  Porém embora pareça simples no papel, muitas empresas enfrentam graves problemas de exposição de dados sensíveis justamente pela dificuldade de mapeá-los, correlacioná-los e em criar processos adequados e ágeis para disponibilizá-los de forma protegida em ambientes de desenvolvimento e testes ou para a manipulação em caso de diagnósticos de problemas. Muitas vezes dados sensíveis como CPF e Números de Cartões são usados como chaves de pesquisa em banco de dados e não podem ser omitidos das bases usadas para testes e desenvolvimento, o que dificulta ainda mais a sua proteção e ocultação. 

O que é criptografia de dados e como funciona?

A criptografia é considerada a proteção definitiva para garantir a segurança e a privacidade dos dados. Ele fornece confidencialidade na tríade de segurança de confidencialidade, integridade e disponibilidade . Se os dados criptografados forem perdidos, roubados ou acessados ​​sem autorização, eles permanecerão sem sentido.

Data, ou texto simples , usa um algoritmo de criptografia e uma chave de criptografia. Uma vez criptografados, os dados criptografados, ou texto cifrado , aparecem embaralhados e ilegíveis. Para visualizar o texto cifrado como texto simples novamente, os dados devem ser descriptografados usando a chave de criptografia correta, mas isso o método utilizado de criptografia deve ser apropriado pois em alguns casos pode ser impossível recuperar o texto simples, como no caso de armazenamento de senhas.

A criptografia protege os dados em repouso e em trânsito. Exemplos de dados em repouso incluem quando armazenados em um arquivo, banco de dados ou arquivados em fitas de backup. Os dados estão em trânsito ao serem enviados para outro local, como por uma rede para outro dispositivo.

Os métodos de criptografia mais usados ​​são cifras simétricas e assimétricas :

  • As cifras simétricas criptografam e descriptografam dados usando a mesma chave secreta e protegem os dados em repouso. AES-128 e AES-256 são usados ​​para proteger informações confidenciais, pois são considerados seguros contra ataques de força bruta. Embora o AES-256 seja significativamente mais forte que o AES-128, ele requer mais poder de processamento e é mais lento. Quando a energia ou a latência são um problema, como em dispositivos móveis ou IoT, o AES-128 é a opção preferida.
  • A criptografia assimétrica usa duas chaves interdependentes: uma pública e outra privada. Quando os dados são criptografados com uma chave pública, apenas a chave privada relacionada pode descriptografá-los e vice-versa. RSA é a cifra assimétrica mais popular. É ideal para proteger os dados quando são transferidos através dos limites de confiança. Como o RSA consome muitos recursos, os dados geralmente são criptografados usando AES com apenas a chave AES protegida por meio de criptografia RSA.
  • Hash é um tipo de criptografia na qual o seu algortimo matematico não permite a reconstrução da informação cifrada. Este tipo de criptografia é muito utilizado em armazenamento de senhas, onde a verificação é feita comprando-se o texto hash armazenado com umm novo texto hash produzido no momento da verificação a partir do valor informado. Por ser mais de mais rápido processamento é utilizado por alguns ransomwares, significando que mesmo que você decida a pagar o resgate não terá a sua informação de volta.

Os dados confidenciais devem sempre permanecer criptografados, mesmo quando processados ​​e analisados. No entanto, desenvolvedores de software e cientistas de dados podem achar difícil trabalhar com dados criptografados. As tarefas básicas podem ser difíceis de executar; por exemplo, você não pode filtrar usuários com base na idade se suas datas de nascimento forem criptografadas.

O mascaramento de dados supera esses problemas, pois mantém as informações de identificação pessoal ( PII ) privadas. Ele minimiza o uso e os riscos de dados reais, gerando uma versão caracteristicamente precisa, mas fictícia, de um conjunto de dados. Os hackers não podem fazer engenharia reversa ou usar o conjunto de dados para identificar indivíduos.

Mascaramento de dados versus criptografia de dados

Duas diferenças importantes entre mascaramento e criptografia são as seguintes:

  1. Os dados mascarados permanecem utilizáveis, mas os valores originais não podem ser recuperados ou visualizados sem a correta desconstrução
  2. Os dados criptografados são difíceis de trabalhar, mas podem ser recuperados com a chave de criptografia correta nos casos de Criptografia Simétrica ou Assimétrica.
  3. Os dados criptografados por algoritmo hash não podem ser recuperados

A criptografia é ideal para armazenar ou transferir dados confidenciais, enquanto o mascaramento de dados permite que as organizações usem conjuntos de dados sem expor os dados reais. Seja qual for o método usado, é essencial que as chaves de criptografia e os algoritmos usados ​​para mascarar os dados sejam protegidos para impedir o acesso não autorizado.

Muitos padrões e regulamentações, incluindo GDPR, HIPAA, PCI DSS e CCPA, exigem que as organizações mantenham as PII seguras e privadas. Embora as leis e os padrões que cobrem o processamento e a proteção de dados sejam essenciais, eles criam um desafio para as empresas que desejam extrair valor e até compartilhar os dados com outras pessoas.

Por isso, o mascaramento de dados também deve ser utilizado em de maneira ampla na produção de banco de dados para as equipes de desenvolvimento, pois estes não possui autorização de visualização, além do que os ambinetes utilizados normalmente não possuem o mesmo nível de controle de acesso que os ambientes produtivos. 

Tanto a criptografia quanto o mascaramento de dados permitem que as empresas permaneçam em conformidade, pois reduzem o risco de exposição de dados confidenciais. Muitas organizações agora usam tecnologias de aprimoramento de privacidade , que usam criptografia e técnicas estatísticas para ofuscar dados confidenciais e permitir que eles sejam compartilhados com segurança e analisados ​​por várias partes.

Fonte: Techtarget & Blog Minuto da Segurança
  1. Padrões de criptografia pós-quântica do NIST
  2. Atacantes usam cada vez mais extensões do IIS como backdoors de servidor
  3. Defendendo a Ucrânia: primeiras lições da guerra cibernética
  4. BlackParty: nova campanha de malware tem o Brasil como alvo principal
  5. Como implementar Gestão de vulnerabilidades na empresa?
  6. REvil ransomware retorna: nova amostra de malware confirma que a gangue está de volta
  7. Bugs de driver de firmware Lenovo UEFI afetam mais de 100 modelos de notebook
  8. Hackers usam atualização falsa do Win11 para roubar carteiras de criptomoedas
  9. A colaboração é crucial para combater o cibercrime
  10. Olhando dentro da caixa de Pandora
  11. Ciberataques a dados bancários cresceram 141% no Brasil
  12. O caos (e o custo) provado pelos hackers da Lapsus$
  13. Pesquisadores rastreiam ataques cibernéticos LAPSUS$ a hacker de 16 anos da Inglaterra
  14. Insiders privilegiados são uma preocupação cada vez maior
  15. Pesquisador ucraniano vaza dados da gangue Conti Ransomware
  16. Ataques cibernéticos afeta infraestrutura de países da Europa
  17. O que são estruturas de segurança na nuvem e como elas são úteis?
  18. Brasil sofreu mais de 88,5 bilhões de tentativas de ataques cibernéticos em 2021
  19. França multa Google e Facebook em € 210 milhões
  20. Estrutura de segurança cibernética do NIST
  21. Ataques de Ransomware até setembro supera todo o ano de 2020
  22. Atualização de DNS afeta Facebook e diversos outros serviços na Internet
  23. Proteger a privacidade é um jogo perdido hoje, como mudar o jogo?
  24. Interrompendo o ransomware interrompendo o Bitcoin
  25. AWS adquire serviço de comunicações criptografadas Wickr
  26. Novo ransomware baseado em REvil
  27. Ransomware Task Force: É hora de acabar com o ransomware
  28. Fornecedora de criptografia para celular teria ajudado a ocultar tráfico de drogas
  29. CEOs serão responsabilizados pelos incidentes de segurança
  30. Cibersegurança não é mais uma ‘ameaça fantasma’ – é um problema de negócios dominante
  31. Fotos e salários também foram expostos no maior vazamento de dados do país
  32. 33 milhões de servidores Microsoft RDP vulneráveis sob ataque de DDoS
  33. Termos de privacidade do WhatsApp desrespeitam a LGPD
  34. NSA alerta para eliminar versões obsoletas do TLS – Transport Layer Security
  35. Anatel estabelece novas regras sobre sigilo, prevenção à fraude e segurança pública
  36. Como desenvolver um bom relatório de PenTest?
  37. A LGPD e o mito do advogado que entende de dados
  38. TSE admite ataque hacker neste domingo de eleições
  39. Sistema votação com Blockchain
  40. Possíveis falhas no caso do Ransomware do STJ

Página 20 de 92

  • 15
  • 16
  • 17
  • 18
  • 19
  • 20
  • 21
  • 22
  • 23
  • 24
© 2026 The Goat Blog. Designed By Asher Consultoria
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software