The Goat Blog
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software

Latest News + Date | Sec.

  • Cyber News Intelligence Quarta, 16 Setembro 2026 14:38
    Cyber News Intelligence
    Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog....
  • Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial Quinta, 16 Abril 2026 11:00
    Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial
    O lançamento do Project Glasswing, da Anthropic, é um divisor de águas na geopolítica tecnológica e na segurança cibernética. Mais do que uma...
  • Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança Terça, 14 Abril 2026 08:07
    Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança
    O debate em torno do chamado "apocalipse quântico" expressa menos uma preocupação técnica imediata do que uma dinâmica geopolítica típica, a...
  • Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital Terça, 10 Março 2026 10:36
    Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital
    Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios...
  • Campanha CRESCENTHARVEST (fev/2026) Quinta, 19 Fevereiro 2026 18:57
    Campanha CRESCENTHARVEST (fev/2026)
    A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer...
  • Inteligência Artificial Incorporada nas Organizações Terça, 13 Janeiro 2026 09:46
    Inteligência Artificial Incorporada nas Organizações
    Inovação, Desafios Estruturais, Regulamentação e Riscos de Privacidade A inteligência artificial deixou de ser um diferencial pontual para se...
  • EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos Terça, 26 Agosto 2025 12:58
    EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
    EDR (Endpoint Detection and Response) é uma ferramenta estratégica de cibersegurança que vai muito além do antivírus tradicional. Ele identifica...
  • Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa Terça, 26 Agosto 2025 12:37
    Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
    Durante as últimas duas décadas, as organizações avançaram muito em arquiteturas de segurança, mas uma constatação persiste, tecnologias e...
  • Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético Quarta, 20 Agosto 2025 11:59
    Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
    Um ataque cibernético sofisticado deixou Luxemburgo sem serviços postais e afetou infraestrutura crítica por cerca de quatro horas, segundo...
  • Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT Quarta, 20 Agosto 2025 11:38
    Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
    Pesquisadores da Trellix identificaram uma operação de espionagem cibernética conduzida pelo grupo Kimsuky (APT43), ligado à Coreia do Norte, que...
  • A Nova Geração de Ransomware via Navegador e SaaS Sexta, 09 Mai 2025 10:02
    A Nova Geração de Ransomware via Navegador e SaaS
    Tradicionalmente, o ransomware exigia a infecção direta do sistema de arquivos de um computador — seja via phishing, malwares embutidos em...
  • A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital Quinta, 06 Fevereiro 2025 10:59
    A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
    Em 2024, observou-se um aumento significativo nos ataques de phishing e malware, com os cibercriminosos empregando técnicas cada vez mais...
  • O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação Sexta, 20 Dezembro 2024 10:07
    O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
    Introdução - A crescente digitalização e interconexão dos sistemas trouxe avanços significativos, mas também um aumento proporcional das ameaças...
  • Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas Quinta, 17 Outubro 2024 12:27
    Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
    Os Security Operations Centers (SOC) desempenham um papel crucial na defesa das organizações contra ameaças cibernéticas. Para executar suas...
  • Ransomware à Porta: Vale a Pena Pagar? O Impacto de Cada Escolha Quinta, 03 Outubro 2024 10:16
    Ransomware à Porta: Vale a Pena Pagar? O Impacto de Cada Escolha
    Negociar com cibercriminosos não é recomendado por uma série de razões, tanto práticas quanto éticas. Primeiro, ao pagar ou negociar com criminosos,...
More in Segurança da Informação  

Segurança da Informação

Vulnerabilidades de segurança nos sistemas de armas dos EUA

Bruce Schneier Segurança da Informação 12 Outubro 2018

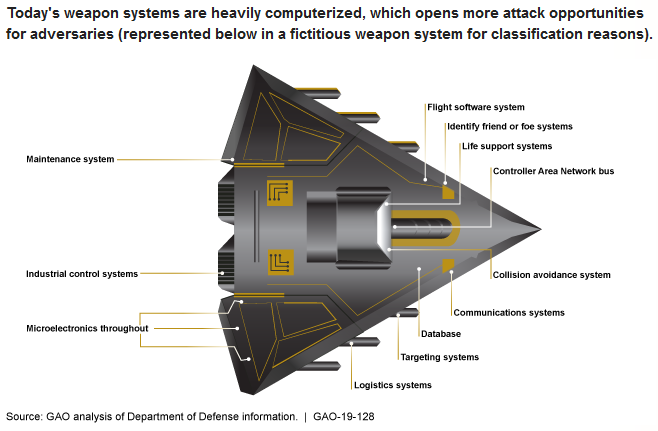
O Escritório de Contabilidade do Governo dos EUA acaba de publicar um novo relatório: "Sistemas de armas de segurança cibernética: DOD apenas começando a lidar com a escala de vulnerabilidades" (resumo aqui). O resultado não será uma surpresa para qualquer um dos meus leitores habituais: eles são vulneráveis.

Do resumo:

Automação e conectividade são facilitadores fundamentais das modernas capacidades militares do DOD. No entanto, eles tornam os sistemas de armas mais vulneráveis ​​a ataques cibernéticos. Embora GAO e outros tenham alertado sobre riscos cibernéticos por décadas, até recentemente, o DOD não priorizava a segurança cibernética de sistemas de armas. Finalmente, o DOD ainda está determinando a melhor forma de lidar com a segurança cibernética de sistemas de armas.

Em testes operacionais, o Departamento de Defesa encontrou rotineiramente vulnerabilidades cibernéticas de missão crítica em sistemas que estavam em desenvolvimento, mas oficiais do programa com quem o GAO se encontrou acreditavam que seus sistemas eram seguros e descartavam alguns resultados de testes como irrealistas. Usando ferramentas e técnicas relativamente simples, os testadores conseguiram assumir o controle dos sistemas e, em grande parte, operam sem serem detectados, em parte devido a problemas básicos, como o gerenciamento inadequado de senhas e as comunicações não criptografadas.

Além disso, as vulnerabilidades que o DOD conhece provavelmente representam uma fração do total de vulnerabilidades devido a limitações de teste. Por exemplo, nem todos os programas foram testados e os testes não refletem toda a gama de ameaças.

É definitivamente mais fácil, e mais barato, ignorar o problema ou fingir que não é grande coisa. Mas isso é provavelmente um erro a longo prazo.

O CISO moderno e a segurança de rede

Jonathan Nguyen-Duy * Segurança da Informação 21 Setembro 2018

Hoje, CISOs precisam atuar em uma variedade de iniciativas de negócios, supervisionando iniciativas de segurança, apoiando a transformação digital. Sobra tempo para a rede?

Empresas e agências do governo de todos os portes estão sofrendo ciberataques que crescem em frequência e complexidade. Os cibercriminosos, as próprias nações e outros agentes mal-intencionados estão desenvolvendo novas táticas, ferramentas e procedimentos para contornar as modernas soluções de cibersegurança. Estamos vendo cada vez mais ataques direcionados que usam malware personalizado e a disponibilidade imediata de ferramentas e serviços do mercado da dark web que cobrem cada aspecto da cyber kill chain (cadeia de estrutura de ciberataques). O mais recente Relatório Global do Cenário de Ameaças da Fortinet mostra que praticamente nenhuma empresa está imune, com 96% das empresas sofrendo pelo menos uma exploração grave.

Para lidar com essas novas ameaças, e manter as operações, o crescimento dos negócios, a execução da missão e a implementação da transformação digital, as organizações estão descobrindo que o sucesso exige um foco equilibrado nos requisitos de negócios e segurança. Esse desenvolvimento trouxe mudanças nas funções e responsabilidades do Chief Information Security Officer – CISO (diretor de segurança da informação). Agências do setor público e empresas privadas buscam agora CISOs com profundo conhecimento técnico, liderança organizacional e visão de negócios, itens necessários para atingir os objetivos de negócios.

Esta tendência é analisada em um estudo divulgado pela Fortinet sobre a mudança no papel do CISO. Este é o primeiro de uma série de relatórios de análises das funções de segurança que avaliaram mais de mil anúncios de emprego de cibersegurança e currículos de organizações em todo o mundo usando o processamento de linguagem natural (PLN). Com análises realizadas pela empresa de ciências de dados Datalere, este relatório inicial explora como as organizações estão redefinindo as funções e responsabilidades de seus CISOs, expandindo os critérios de trabalho para incluir liderança organizacional, gerenciamento de negócios e outras habilidades pessoais (soft skills) tradicionais.

O que aprendemos é que o CISO está se afastando do foco tradicional e particular da segurança de rede, pois atualmente, as organizações querem que seus CISOs atuem em uma variedade de iniciativas de negócios, supervisionando iniciativas de segurança, apoiando a transformação digital e impulsionando o crescimento dos negócios.

De acordo com nossa pesquisa, as organizações estão procurando CISOs que possuem uma combinação de habilidades – experiência e treinamento – com soft skills que se dividem em quatro quadrantes: características de liderança, de comunicação/interpessoais, analíticas e pessoais. Com relação às habilidades aprendidas (hard skills), as organizações ainda estão procurando CISOs com experiência e treinamento em problemas tradicionais de segurança, privacidade e conformidade. Com a segurança se tornando mais integrada ao sucesso dos negócios, estão sendo atribuídas aos CISOs responsabilidades de liderança multifuncionais para garantir o alinhamento dos objetivos de negócios com as estratégias de TI e segurança, assim como gerenciar os riscos, em vez de simplesmente implementar tecnologias táticas de segurança.

Por que as funções do Chief Security Officer estão mudando?
As empresas e organizações estão lutando para acompanhar e atender às demandas do mercado digital atual e dos cidadãos e consumidores conectados. Para os CISOs, isso significa valorizar o alcance dos objetivos de negócios e de receita, assim como os objetivos de gerenciamento de riscos e conformidade.

Considerando o ritmo acelerado das inovações e mudanças trazidas pela transformação digital, os CISOs precisam ter profundo conhecimento técnico aliado a habilidades de gerenciamento transformadoras. Tanto os consumidores quanto as agências reguladoras consideram cada vez mais a segurança como parte integrante da experiência do cliente, exigindo segurança e privacidade robustas em toda a empresa. No futuro, o CISO deve ser um facilitador de inovação, crescimento, segurança, conformidade e privacidade.

Essas tendências não passaram despercebidas pelos cibercriminosos que procuram por brechas em novos fluxos de trabalho corporativo para que possam explorar. Esses novos CISOs enfrentam agora uma combinação ainda maior de explorações de vulnerabilidades já conhecidas e ataques personalizados de dia zero. Os CISOs devem ser capazes de proteger efetivamente as redes em expansão contra essa ameaça crescente enquanto atendem aos objetivos de negócios em evolução que definem seu novo papel. 

ciberseguranca

O CISO moderno e a segurança de rede
A transformação digital e o ritmo acelerado das inovações, complexidades e ameaças exigem segurança rápida, na nova velocidade dos negócios; caso contrário, será irrelevante. O CISO deve ser mestre em tecnologia, gerenciamento de riscos e capacitação de negócios. Para conseguir isso, o CISO precisa de uma arquitetura de segurança ampla e integrada que permite a automação da visibilidade e controle profundos em alta velocidade e escala. Essa abordagem baseada em fabric permite a transformação digital por meio da profunda integração de tecnologia aprimorada com as mais recentes técnicas de análise, detecção e prevenção de ameaças, correlação de ameaças e eventos e resposta coordenada; desta forma o CISO pode se concentrar na capacitação de negócios sem ficar sobrecarregado com os antigos desafios relacionados ao gerenciamento reativo e constante da cibersegurança.

(*) Jonathan Nguyen-Duy, é vice-presidente de Estratégia e Análise de Dados na Fortinet

  1. Dados de clientes da C&A são vazados após ataque hacker
  2. É preciso melhorar o tempo de resposta da equipe de segurança
  3. 3 linhas de defesa para a mitigação de riscos cibernéticos
  4. Backdoors continuam aparecendo nos roteadores da Cisco
  5. A Inteligência Artificial entra na luta contra a pirataria
  6. A Inteligência Artificial entra na luta contra a pirataria
  7. Sugestões para preparar sua empresa para a nova lei de proteção de dados no Brasil
  8. Enfim, uma Lei Geral de Proteção de Dados
  9. Blockchain: O que é seguro hoje pode não ser amanhã
  10. O melhor software antivírus? Kaspersky, Symantec e Trend Micro lideram
  11. Você confia totalmente na Microsoft com o GitHub?
  12. Regulamentando o Bitcoin
  13. Vamos pensar em privacidade?
  14. Dois Algoritmos NSA Rejeitados pelo ISO
  15. Inteligência Artificial e Saldo de Ataque / Defesa
  16. Ataques DDoS: como se proteger da ameaça crescente?
  17. Seis fatores impedem a área de segurança de focar nas verdadeiras ameaças
  18. Fighting Ransomware
  19. Ataques spectre e meltdown
  20. Todo líder de segurança precisa saber responder essas três questões
  21. Desempenho versus integridade: qual deles você escolhe?
  22. Como transformar TI em TN (Tecnologia de Negócios)
  23. WannaCry e Petya: O circo do NGFW chegou à cidade
  24. Prepare-se para novos ataques de Destruição de Serviço, alerta Cisco
  25. Robôs hackers abrem guerra contra a Internet
  26. Seguro de Cyber Risks: sua empresa tem?
  27. Ataques do WannaCry são apenas o começo. Há variantes por aí
  28. Práticas e diretrizes para proteger os serviços de Cloud Computing
  29. Trump, o Congresso americano e a privacidade da banda larga
  30. Aumento da confiança na nuvem traz mais preocupações
  31. A segurança da informação merece a mesma atenção que a segurança pública
  32. Estamos próximos do fim da autenticação por senhas enviadas via SMS?
  33. Como operar um Centro de Operações de Segurança hoje
  34. Veículos autônomos e os desafios para a cibersegurança
  35. Cibercrime causa prejuízo de US$10 bilhões aos brasileiros em 2016
  36. Será que a sua geladeira está enviando e-mails sem a sua permissão?
  37. Brasil é o quarto país no disparo de ataques DDoS a partir de dispositivos IoT
  38. Ciberataques crescem 196% durante a Rio 2016
  39. Sua empresa já tem uma estratégia de SecOps?
  40. Cinco passos para ter uma vida digital mais segura

Página 69 de 91

  • 64
  • 65
  • 66
  • 67
  • 68
  • 69
  • 70
  • 71
  • 72
  • 73
© 2026 The Goat Blog. Designed By Asher Consultoria
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software