
The Goat Blog
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software

Latest News + Date | Sec.

  • O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação Quinta, 24 Setembro 2026 13:26
    O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação
    No contexto do século XXI, a geopolítica não depende mais apenas do território, do poder econômico ou da capacidade de projetar poder militar...
  • Cyber News Intelligence Quarta, 16 Setembro 2026 14:38
    Cyber News Intelligence
    Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog....
  • Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial Quinta, 16 Abril 2026 11:00
    Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial
    O lançamento do Project Glasswing, da Anthropic, é um divisor de águas na geopolítica tecnológica e na segurança cibernética. Mais do que uma...
  • Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança Terça, 14 Abril 2026 08:07
    Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança
    O debate em torno do chamado "apocalipse quântico" expressa menos uma preocupação técnica imediata do que uma dinâmica geopolítica típica, a...
  • Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital Terça, 10 Março 2026 10:36
    Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital
    Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios...
  • Campanha CRESCENTHARVEST (fev/2026) Quinta, 19 Fevereiro 2026 18:57
    Campanha CRESCENTHARVEST (fev/2026)
    A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer...
  • Inteligência Artificial Incorporada nas Organizações Terça, 13 Janeiro 2026 09:46
    Inteligência Artificial Incorporada nas Organizações
    Inovação, Desafios Estruturais, Regulamentação e Riscos de Privacidade A inteligência artificial deixou de ser um diferencial pontual para se...
  • EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos Terça, 26 Agosto 2025 12:58
    EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
    EDR (Endpoint Detection and Response) é uma ferramenta estratégica de cibersegurança que vai muito além do antivírus tradicional. Ele identifica...
  • Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa Terça, 26 Agosto 2025 12:37
    Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
    Durante as últimas duas décadas, as organizações avançaram muito em arquiteturas de segurança, mas uma constatação persiste, tecnologias e...
  • Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético Quarta, 20 Agosto 2025 11:59
    Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
    Um ataque cibernético sofisticado deixou Luxemburgo sem serviços postais e afetou infraestrutura crítica por cerca de quatro horas, segundo...
  • Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT Quarta, 20 Agosto 2025 11:38
    Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
    Pesquisadores da Trellix identificaram uma operação de espionagem cibernética conduzida pelo grupo Kimsuky (APT43), ligado à Coreia do Norte, que...
  • A Nova Geração de Ransomware via Navegador e SaaS Sexta, 09 Mai 2025 10:02
    A Nova Geração de Ransomware via Navegador e SaaS
    Tradicionalmente, o ransomware exigia a infecção direta do sistema de arquivos de um computador — seja via phishing, malwares embutidos em...
  • A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital Quinta, 06 Fevereiro 2025 10:59
    A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
    Em 2024, observou-se um aumento significativo nos ataques de phishing e malware, com os cibercriminosos empregando técnicas cada vez mais...
  • O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação Sexta, 20 Dezembro 2024 10:07
    O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
    Introdução - A crescente digitalização e interconexão dos sistemas trouxe avanços significativos, mas também um aumento proporcional das ameaças...
  • Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas Quinta, 17 Outubro 2024 12:27
    Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
    Os Security Operations Centers (SOC) desempenham um papel crucial na defesa das organizações contra ameaças cibernéticas. Para executar suas...
More in Segurança da Informação  

Segurança da Informação

Processos de SIEM, a su Importância no uso de IA na Detecção de Ransomware

Angelo Maurin Cortes Segurança da Informação 22 Fevereiro 2024

Várias tecnologias de gerenciamento de eventos e informações de segurança (SIEM) usam inteligência artificial (IA) para detectar ransomware.

Em geral, SIEM (Security Information and Event Management) é uma tecnologia que combina funcionalidades de segurança da informação (SI) e gerenciamento de eventos (EM) em uma única solução. O objetivo principal do SIEM é fornecer uma visão abrangente da segurança da informação de uma organização e permitir detecção, investigação e resposta eficazes a incidentes de segurança.

O SIEM pode usar IA para analisar o comportamento de usuários e dos sistemas em tempo real, identificando atividades suspeitas que podem ser um sinal de ransomware. A IA pode ser usada para analisar o tráfego de rede para encontrar padrões relacionados ao ransomware, como comunicações incomuns com servidores de comando e controle. A tecnologia de IA pode verificar arquivos em busca de sinais de ransomware, como padrões de criptografia ou comportamento de acesso incomum. A IA pode ajudar a vincular eventos aparentemente não relacionados para identificar padrões que podem indicar que um ataque de ransomware está em andamento. Algoritmos de aprendizado de máquina podem ser treinados para reconhecer características de ransomware com base em padrões conhecidos, permitindo a detecção precoce de novas variantes.

Análise comportamental para identificar atividades suspeitas em sistemas e redes O SIEM coleta dados de logs de eventos de diversas fontes, incluindo servidores, firewalls, sistemas de detecção de intrusão, etc. Esses logs contêm informações sobre atividades que ocorrem no seu sistema, como: acesso de usuários, tentativas de login, transferências de arquivos, etc. Os dados coletados são normalizados e correlacionados para identificar padrões e relacionamentos entre eventos. Isso ajuda a compreender o contexto da sua atividade e a distinguir entre eventos normais e suspeitos. Com base em dados normalizados, o SIEM cria perfis comportamentais de usuários, dispositivos e sistemas. Estes perfis representam o comportamento típico de cada empresa e permitem identificar desvios significativos.

O SIEM utiliza algoritmos de análise comportamental para detectar anomalias em perfis comportamentais. Por exemplo, se um usuário que normalmente acessa apenas determinados tipos de arquivos acessar repentinamente arquivos confidenciais, isso pode ser considerado uma anomalia. Quando são detectadas anomalias, o SIEM gera alertas que os analistas de segurança podem investigar. Dependendo da gravidade da anomalia, as respostas podem incluir o bloqueio de acesso, o isolamento de sistemas ou outras medidas para conter o potencial ataque.

Sobre algoritmos de análise comportamental são usados ​​para identificar atividades suspeitas em sistemas e redes. Esses algoritmos também podem incluir o monitoramento do comportamento do usuário, do sistema ou da rede ao longo do tempo para identificar desvios significativos das normas esperadas que possam indicar atividades suspeitas. Clustering é um algoritmo que agrupa eventos semelhantes com base em suas características, permitindo identificar padrões que podem indicar atividades maliciosas. Os algoritmos de série temporal analisam padrões de eventos ao longo do tempo e identificam comportamentos incomuns, como picos de atividade ou mudanças repentinas nos padrões de uso. Um algoritmo de frequência que identifica padrões de eventos incomuns e comuns que podem indicar atividades maliciosas, como varreduras de portas ou tentativas repetidas de login. Alguns SIEMs usam redes neurais artificiais para aprender e reconhecer padrões complexos em dados e detectar comportamentos suspeitos. O comportamento anômalo procura comportamento anormal em comparação com o que é considerado normal para um determinado usuário, sistema ou rede. A escolha dos algoritmos depende das necessidades e requisitos específicos de cada empresa em termos de deteção de ameaças e proteção contra-ataques cibernéticos.

A análise comportamental no SIEM ajuda a identificar atividades suspeitas com base em desvios do comportamento normal, permitindo respostas mais rápidas e eficazes a potenciais ameaças à segurança. A IA pode ser usada em tecnologias SIEM para detectar ransomware. O uso eficaz da IA ​​depende da qualidade dos dados de entrada e do treinamento adequado de algoritmos para reconhecer ameaças específicas.
DeepFake e Ransomware, um Casamento Perfeito?,

Angelo Maurin Cortes Segurança da Informação 06 Fevereiro 2024

Os avanços na tecnologia nos últimos anos abriram muitas oportunidades, desde a melhoria da comunicação até a transformação das indústrias criativas. No entanto, estas inovações levantam questões e preocupações éticas, especialmente no que diz respeito à intersecção da inteligência artificial e da cibersegurança. Um exemplo notável dessa convergência é a relação entre deepfakes e ransomware.

Embora estas duas tecnologias tenham utilizações diferentes, podem interagir de formas surpreendentes e potencialmente perigosas. Entretanto, a ameaça do ransomware está a aumentar no ambiente cibernético. É um tipo de malware que visa criptografar os dados de suas vítimas (geralmente empresas ou indivíduos) e depois exigir um resgate em troca da chave de descriptografia.

Esses tipos de ataques afetam empresas e usuários finais e podem causar danos significativos, desde perda de dados até interrupção de negócios e perdas financeiras. À medida que a tecnologia continua a evoluir, é importante desenvolver uma estratégia eficaz de segurança cibernética e aumentar a sensibilização do público para as novas ameaças. Somente através de uma abordagem proativa e colaborativa poderemos reduzir os riscos e garantir um ambiente online seguro e confiável para todos.

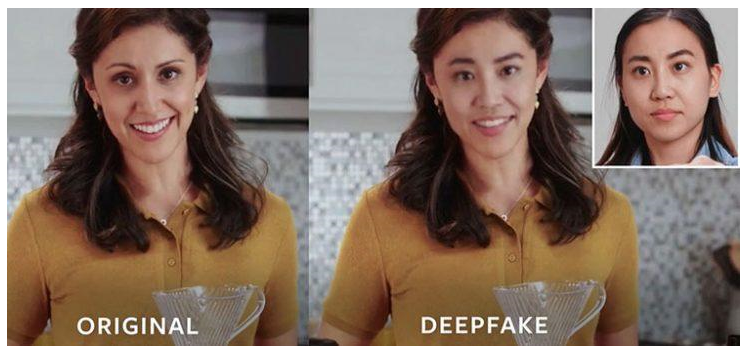
DeepFake é uma tecnologia de inteligência artificial que combina aprendizado de máquina, processamento de imagens e manipulação digital para criar vídeos, arquivos de áudio ou imagens falsos que parecem reais.

Na era digital, os deepfakes representam uma séria ameaça à autenticidade do conteúdo online. Esses vídeos avançados gerados por IA podem imitar de forma convincente pessoas reais, tornando cada vez mais difícil separar os fatos da ficção. Mas à medida que a tecnologia por trás dos deepfakes evoluiu, também evoluíram as ferramentas e técnicas para detectá-los.

DeepFake é uma tecnologia de inteligência artificial que combina aprendizado de máquina, processamento de imagens e manipulação digital para criar vídeos, arquivos de áudio ou imagens falsos que parecem reais. O termo “deepfake” é uma combinação das palavras “aprendizado profundo” e “falso”. Essa técnica costuma ser usada para substituir o rosto de uma pessoa pelo de outra em um vídeo, mas também pode ser usada para alterar vozes em áudio ou criar imagens manipuladas. Deepfakes podem ser usados ​​para diversos fins, desde entretenimento até propaganda política e fraude. Embora esta tecnologia possa ter utilizações positivas, como a recriação de cenas envolvendo atores falecidos na indústria cinematográfica, existem preocupações éticas, especialmente se for utilizada para criar conteúdo enganosos ou difamatórios. Também levanta sérias preocupações de segurança. Isto levanta questões sobre a confiança nos meios de comunicação social e a necessidade de desenvolver métodos para detectar deepfakes para combater o seu abuso.

Investigadores da Universidade de Stanford e da Universidade da Califórnia, tira partido do fato de os visemas, que descrevem a dinâmica do formato da boca, poderem ser diferentes ou não corresponder aos fonemas das palavras faladas. Essa incompatibilidade é um erro comum em deepfakes, já que a IA muitas vezes tem dificuldade para combinar perfeitamente os movimentos da boca com as palavras faladas.

A tecnologia de incompatibilidade fonema-visema usa algoritmos avançados de IA para analisar vídeos e detectar essas incompatibilidades. Compare os movimentos da boca (imagens faciais) e as palavras faladas (fonemas) e procure discrepâncias. Quaisquer discrepâncias detectadas são uma forte indicação de que o vídeo é um deepfake.

O medo dos deepfakes está sempre presente à medida que avançamos no cenário digital do século XXI. Esses vídeos gerados por IA podem imitar de forma convincente pessoas reais, representando uma séria ameaça à credibilidade do conteúdo online e ameaçando tudo, desde relacionamentos pessoais até eleições políticas, aumentando ainda mais a necessidade de ferramentas eficazes e técnicas de detecção de deepfake.

A relação entre DeepFake e ransomware poderão surgir de diversas maneiras e, à primeira vista, os dois conceitos parecem diferentes. Os criminosos podem usar o DeepFake para criar gravações falsas de vídeo ou áudio de executivos da empresa ou funcionários de alto escalão. As campanhas de ransomware poderão usar deepfakes para tornar as mensagens de phishing mais verossímeis ou para induzir as vítimas a fazerem certas coisas, como clicar em links maliciosos ou abrir anexos infectados. No caso do ransomware, os invasores podem usar deepfakes para criar evidências falsas da violação de dados ou atividade ilegal da vítima. Isto pode ser usado como outra tática de extorsão em que o invasor ameaça divulgar está “evidência” a menos que um resgate seja pago. Os invasores também podem usar o DeepFake para espalhar informações erradas sobre ransomware, suas origens, métodos de proteção e consequências. Eles criam vídeos e artigos falsos que afirmam oferecer soluções mágicas para proteção contra ransomware, enganam as vítimas para que sigam conselhos perigosos ou paguem por serviços inúteis.

No entanto, à medida que a tecnologia por trás dos deepfakes continua a avançar, os métodos de detecção também devem evoluir. O desenvolvimento da tecnologia deepfake é uma meta em rápida evolução, e nossas ferramentas e técnicas também devem evoluir para acompanhar. Isto requer investigação e desenvolvimento contínuos e colaboração entre investigadores, empresas tecnológicas e decisores políticos.

Além disso, é importante lembrar que a tecnologia por si só não pode resolver o problema dos deepfakes. Educação e conscientização também são importantes. Todos nós precisamos nos tornar consumidores mais exigentes de conteúdo online, questionar as fontes e procurar sinais de manipulação. Mantendo-nos informados sobre os mais recentes desenvolvimentos em tecnologia e detecção de deepfakes, todos podemos contribuir para a luta contra esta ameaça.

  1. Playbook para Ransomware
  2. O que fazer quando Ransomware afeta AD (Active Directory)
  3. Ransomware Métodos Criptografia
  4. Ransomware
  5. VMware confirma falha no vCenter explorada em ataques
  6. Rede da CBF é invadida e alguns documentos são roubados
  7. Principais vulnerabilidades que os CISOs precisam priorizar
  8. Hackers do Asylum misturam cibercrime com espionagem
  9. Vazamento de dados de vítimas de ransomware sobe 27% em abril
  10. Hackers agora usam anexos do OneNote para espalhar malware
  11. Arquivos ZIP são mais usados que o Office para distribuir malware
  12. Malware se oculta usando certificado da Microsoft
  13. Ransomware só perde em risco para lavagem de dinheiro
  14. Erro de configuração no Azure expões dados de 65 mil empresas
  15. Dados disponíveis para os cibercriminosos comprarem online
  16. Gangue do ransomware SolidBit recruta afiliados na dark web
  17. Mascaramento de dados versus criptografia de dados: como eles diferem?
  18. Padrões de criptografia pós-quântica do NIST
  19. Atacantes usam cada vez mais extensões do IIS como backdoors de servidor
  20. Defendendo a Ucrânia: primeiras lições da guerra cibernética
  21. BlackParty: nova campanha de malware tem o Brasil como alvo principal
  22. Como implementar Gestão de vulnerabilidades na empresa?
  23. REvil ransomware retorna: nova amostra de malware confirma que a gangue está de volta
  24. Bugs de driver de firmware Lenovo UEFI afetam mais de 100 modelos de notebook
  25. Hackers usam atualização falsa do Win11 para roubar carteiras de criptomoedas
  26. A colaboração é crucial para combater o cibercrime
  27. Olhando dentro da caixa de Pandora
  28. Ciberataques a dados bancários cresceram 141% no Brasil
  29. O caos (e o custo) provado pelos hackers da Lapsus$
  30. Pesquisadores rastreiam ataques cibernéticos LAPSUS$ a hacker de 16 anos da Inglaterra
  31. Insiders privilegiados são uma preocupação cada vez maior
  32. Pesquisador ucraniano vaza dados da gangue Conti Ransomware
  33. Ataques cibernéticos afeta infraestrutura de países da Europa
  34. O que são estruturas de segurança na nuvem e como elas são úteis?
  35. Brasil sofreu mais de 88,5 bilhões de tentativas de ataques cibernéticos em 2021
  36. França multa Google e Facebook em € 210 milhões
  37. Estrutura de segurança cibernética do NIST
  38. Ataques de Ransomware até setembro supera todo o ano de 2020
  39. Atualização de DNS afeta Facebook e diversos outros serviços na Internet
  40. Proteger a privacidade é um jogo perdido hoje, como mudar o jogo?

Página 11 de 92

  • 6
  • 7
  • 8
  • 9
  • 10
  • 11
  • 12
  • 13
  • 14
  • 15
© 2026 The Goat Blog. Designed By Asher Consultoria
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software