The Goat Blog
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software

Latest News + Date | Sec.

  • O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação Quinta, 24 Setembro 2026 13:26
    O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação
    No contexto do século XXI, a geopolítica não depende mais apenas do território, do poder econômico ou da capacidade de projetar poder militar...
  • Cyber News Intelligence Quarta, 16 Setembro 2026 14:38
    Cyber News Intelligence
    Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog....
  • Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial Quinta, 16 Abril 2026 11:00
    Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial
    O lançamento do Project Glasswing, da Anthropic, é um divisor de águas na geopolítica tecnológica e na segurança cibernética. Mais do que uma...
  • Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança Terça, 14 Abril 2026 08:07
    Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança
    O debate em torno do chamado "apocalipse quântico" expressa menos uma preocupação técnica imediata do que uma dinâmica geopolítica típica, a...
  • Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital Terça, 10 Março 2026 10:36
    Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital
    Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios...
  • Campanha CRESCENTHARVEST (fev/2026) Quinta, 19 Fevereiro 2026 18:57
    Campanha CRESCENTHARVEST (fev/2026)
    A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer...
  • Inteligência Artificial Incorporada nas Organizações Terça, 13 Janeiro 2026 09:46
    Inteligência Artificial Incorporada nas Organizações
    Inovação, Desafios Estruturais, Regulamentação e Riscos de Privacidade A inteligência artificial deixou de ser um diferencial pontual para se...
  • EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos Terça, 26 Agosto 2025 12:58
    EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
    EDR (Endpoint Detection and Response) é uma ferramenta estratégica de cibersegurança que vai muito além do antivírus tradicional. Ele identifica...
  • Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa Terça, 26 Agosto 2025 12:37
    Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
    Durante as últimas duas décadas, as organizações avançaram muito em arquiteturas de segurança, mas uma constatação persiste, tecnologias e...
  • Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético Quarta, 20 Agosto 2025 11:59
    Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
    Um ataque cibernético sofisticado deixou Luxemburgo sem serviços postais e afetou infraestrutura crítica por cerca de quatro horas, segundo...
  • Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT Quarta, 20 Agosto 2025 11:38
    Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
    Pesquisadores da Trellix identificaram uma operação de espionagem cibernética conduzida pelo grupo Kimsuky (APT43), ligado à Coreia do Norte, que...
  • A Nova Geração de Ransomware via Navegador e SaaS Sexta, 09 Mai 2025 10:02
    A Nova Geração de Ransomware via Navegador e SaaS
    Tradicionalmente, o ransomware exigia a infecção direta do sistema de arquivos de um computador — seja via phishing, malwares embutidos em...
  • A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital Quinta, 06 Fevereiro 2025 10:59
    A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
    Em 2024, observou-se um aumento significativo nos ataques de phishing e malware, com os cibercriminosos empregando técnicas cada vez mais...
  • O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação Sexta, 20 Dezembro 2024 10:07
    O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
    Introdução - A crescente digitalização e interconexão dos sistemas trouxe avanços significativos, mas também um aumento proporcional das ameaças...
  • Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas Quinta, 17 Outubro 2024 12:27
    Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
    Os Security Operations Centers (SOC) desempenham um papel crucial na defesa das organizações contra ameaças cibernéticas. Para executar suas...
More in Segurança da Informação  

Segurança da Informação

DeepFake e Ransomware, um Casamento Perfeito?,

Angelo Maurin Cortes Segurança da Informação 06 Fevereiro 2024

Os avanços na tecnologia nos últimos anos abriram muitas oportunidades, desde a melhoria da comunicação até a transformação das indústrias criativas. No entanto, estas inovações levantam questões e preocupações éticas, especialmente no que diz respeito à intersecção da inteligência artificial e da cibersegurança. Um exemplo notável dessa convergência é a relação entre deepfakes e ransomware.

Embora estas duas tecnologias tenham utilizações diferentes, podem interagir de formas surpreendentes e potencialmente perigosas. Entretanto, a ameaça do ransomware está a aumentar no ambiente cibernético. É um tipo de malware que visa criptografar os dados de suas vítimas (geralmente empresas ou indivíduos) e depois exigir um resgate em troca da chave de descriptografia.

Esses tipos de ataques afetam empresas e usuários finais e podem causar danos significativos, desde perda de dados até interrupção de negócios e perdas financeiras. À medida que a tecnologia continua a evoluir, é importante desenvolver uma estratégia eficaz de segurança cibernética e aumentar a sensibilização do público para as novas ameaças. Somente através de uma abordagem proativa e colaborativa poderemos reduzir os riscos e garantir um ambiente online seguro e confiável para todos.

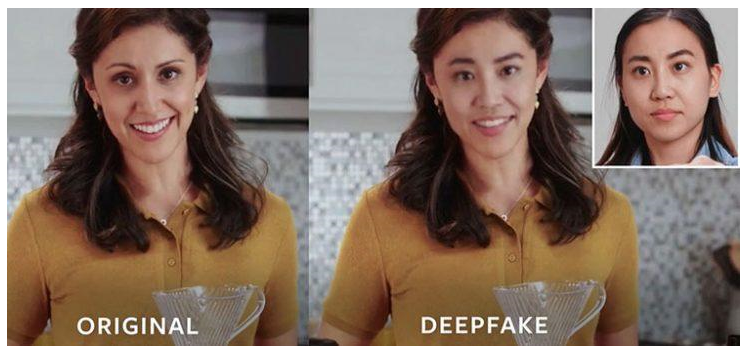
DeepFake é uma tecnologia de inteligência artificial que combina aprendizado de máquina, processamento de imagens e manipulação digital para criar vídeos, arquivos de áudio ou imagens falsos que parecem reais.

Na era digital, os deepfakes representam uma séria ameaça à autenticidade do conteúdo online. Esses vídeos avançados gerados por IA podem imitar de forma convincente pessoas reais, tornando cada vez mais difícil separar os fatos da ficção. Mas à medida que a tecnologia por trás dos deepfakes evoluiu, também evoluíram as ferramentas e técnicas para detectá-los.

DeepFake é uma tecnologia de inteligência artificial que combina aprendizado de máquina, processamento de imagens e manipulação digital para criar vídeos, arquivos de áudio ou imagens falsos que parecem reais. O termo “deepfake” é uma combinação das palavras “aprendizado profundo” e “falso”. Essa técnica costuma ser usada para substituir o rosto de uma pessoa pelo de outra em um vídeo, mas também pode ser usada para alterar vozes em áudio ou criar imagens manipuladas. Deepfakes podem ser usados ​​para diversos fins, desde entretenimento até propaganda política e fraude. Embora esta tecnologia possa ter utilizações positivas, como a recriação de cenas envolvendo atores falecidos na indústria cinematográfica, existem preocupações éticas, especialmente se for utilizada para criar conteúdo enganosos ou difamatórios. Também levanta sérias preocupações de segurança. Isto levanta questões sobre a confiança nos meios de comunicação social e a necessidade de desenvolver métodos para detectar deepfakes para combater o seu abuso.

Investigadores da Universidade de Stanford e da Universidade da Califórnia, tira partido do fato de os visemas, que descrevem a dinâmica do formato da boca, poderem ser diferentes ou não corresponder aos fonemas das palavras faladas. Essa incompatibilidade é um erro comum em deepfakes, já que a IA muitas vezes tem dificuldade para combinar perfeitamente os movimentos da boca com as palavras faladas.

A tecnologia de incompatibilidade fonema-visema usa algoritmos avançados de IA para analisar vídeos e detectar essas incompatibilidades. Compare os movimentos da boca (imagens faciais) e as palavras faladas (fonemas) e procure discrepâncias. Quaisquer discrepâncias detectadas são uma forte indicação de que o vídeo é um deepfake.

O medo dos deepfakes está sempre presente à medida que avançamos no cenário digital do século XXI. Esses vídeos gerados por IA podem imitar de forma convincente pessoas reais, representando uma séria ameaça à credibilidade do conteúdo online e ameaçando tudo, desde relacionamentos pessoais até eleições políticas, aumentando ainda mais a necessidade de ferramentas eficazes e técnicas de detecção de deepfake.

A relação entre DeepFake e ransomware poderão surgir de diversas maneiras e, à primeira vista, os dois conceitos parecem diferentes. Os criminosos podem usar o DeepFake para criar gravações falsas de vídeo ou áudio de executivos da empresa ou funcionários de alto escalão. As campanhas de ransomware poderão usar deepfakes para tornar as mensagens de phishing mais verossímeis ou para induzir as vítimas a fazerem certas coisas, como clicar em links maliciosos ou abrir anexos infectados. No caso do ransomware, os invasores podem usar deepfakes para criar evidências falsas da violação de dados ou atividade ilegal da vítima. Isto pode ser usado como outra tática de extorsão em que o invasor ameaça divulgar está “evidência” a menos que um resgate seja pago. Os invasores também podem usar o DeepFake para espalhar informações erradas sobre ransomware, suas origens, métodos de proteção e consequências. Eles criam vídeos e artigos falsos que afirmam oferecer soluções mágicas para proteção contra ransomware, enganam as vítimas para que sigam conselhos perigosos ou paguem por serviços inúteis.

No entanto, à medida que a tecnologia por trás dos deepfakes continua a avançar, os métodos de detecção também devem evoluir. O desenvolvimento da tecnologia deepfake é uma meta em rápida evolução, e nossas ferramentas e técnicas também devem evoluir para acompanhar. Isto requer investigação e desenvolvimento contínuos e colaboração entre investigadores, empresas tecnológicas e decisores políticos.

Além disso, é importante lembrar que a tecnologia por si só não pode resolver o problema dos deepfakes. Educação e conscientização também são importantes. Todos nós precisamos nos tornar consumidores mais exigentes de conteúdo online, questionar as fontes e procurar sinais de manipulação. Mantendo-nos informados sobre os mais recentes desenvolvimentos em tecnologia e detecção de deepfakes, todos podemos contribuir para a luta contra esta ameaça.
Playbook para Ransomware

Angelo Maurin Cortes Segurança da Informação 29 Janeiro 2024

Um playbook (manual) de ransomware é um conjunto de procedimentos que uma organização pode seguir ao responder a uma infecção de ransomware suspeita ou confirmada. É importante notar que a eficácia de um playbook pode variar dependendo das circunstâncias e características específicas do ambiente organizacional. Além disso, um playbook não substitui a consulta com um profissional de segurança cibernética ou terceirização dos serviços de Resposta a Incidente, lembrando que boas práticas podem precisar ser adaptadas para se adequar às políticas e procedimentos específicos da sua organização.
Detecção Inicial - Alerta de sistema de monitoramento ou software antivírus, Relatórios de usuários sobre mensagens suspeitas ou atividades incomuns.

Isolamento e Contenção - Isolar a máquina afetada da rede para evitar a propagação, Desconectar dispositivos de armazenamento externo e mapeamentos de rede, Identificar outros sistemas que possam ter sido afetados.

Confirmação da Infecção - Analisar amostras de ransomware para confirmar a identificação, Verificar logs de sistema e eventos de segurança para evidências adicionais.

Notificação às Autoridades e à Equipe de Resposta a Incidentes - Notificar as autoridades locais de crimes cibernéticos, se necessário, Acionar a equipe de resposta a incidentes de segurança cibernética.

Avaliação de Impacto e Priorização - Avaliar o impacto nos sistemas e dados afetados, Priorizar a recuperação com base na criticidade dos sistemas e dados.

Comunicação Interna e Externa - Notificar a alta administração, equipes relevantes e partes interessadas (ANPD), Preparar mensagens de comunicação para funcionários, clientes e parceiros.

Recuperação de Dados - Restaurar sistemas a partir de backups verificados e não afetados, Verificar a integridade dos dados restaurados.

Investigação Pós-Incidente - Realizar uma análise forense para entender a origem e a extensão do ataque, Identificar as vulnerabilidades que foram exploradas.

Melhorias de Segurança e Prevenção Futura - Implementar patches e atualizações de segurança, Reforçar políticas de segurança e conscientização dos usuários, Avaliar e atualizar regularmente os planos de resposta a incidentes.

Treinamento e Conscientização - Conduzir treinamentos adicionais de conscientização sobre ransomware, Reforçar boas práticas de segurança cibernética com os usuários.

Revisão e Atualização do Playbook - Realizar uma revisão pós-incidente do playbook, Atualizar o playbook com lições aprendidas e insights da resposta ao incidente.

Adequação dos playbook é essencial com base nas características específicas da sua organização e nas ameaças cibernéticas emergentes. Além disso, recomenda-se a colaboração com especialistas em segurança cibernética para garantir respostas eficazes a incidentes de ransomware.

  • Ref: Playbook NIST, Risk Management NIST, Ransomware Protection and Response
  • Projeto Auxiliar na Decriptografia: No More Ransom
  1. O que fazer quando Ransomware afeta AD (Active Directory)
  2. Ransomware Métodos Criptografia
  3. Ransomware
  4. VMware confirma falha no vCenter explorada em ataques
  5. Rede da CBF é invadida e alguns documentos são roubados
  6. Principais vulnerabilidades que os CISOs precisam priorizar
  7. Hackers do Asylum misturam cibercrime com espionagem
  8. Vazamento de dados de vítimas de ransomware sobe 27% em abril
  9. Hackers agora usam anexos do OneNote para espalhar malware
  10. Arquivos ZIP são mais usados que o Office para distribuir malware
  11. Malware se oculta usando certificado da Microsoft
  12. Ransomware só perde em risco para lavagem de dinheiro
  13. Erro de configuração no Azure expões dados de 65 mil empresas
  14. Dados disponíveis para os cibercriminosos comprarem online
  15. Gangue do ransomware SolidBit recruta afiliados na dark web
  16. Mascaramento de dados versus criptografia de dados: como eles diferem?
  17. Padrões de criptografia pós-quântica do NIST
  18. Atacantes usam cada vez mais extensões do IIS como backdoors de servidor
  19. Defendendo a Ucrânia: primeiras lições da guerra cibernética
  20. BlackParty: nova campanha de malware tem o Brasil como alvo principal
  21. Como implementar Gestão de vulnerabilidades na empresa?
  22. REvil ransomware retorna: nova amostra de malware confirma que a gangue está de volta
  23. Bugs de driver de firmware Lenovo UEFI afetam mais de 100 modelos de notebook
  24. Hackers usam atualização falsa do Win11 para roubar carteiras de criptomoedas
  25. A colaboração é crucial para combater o cibercrime
  26. Olhando dentro da caixa de Pandora
  27. Ciberataques a dados bancários cresceram 141% no Brasil
  28. O caos (e o custo) provado pelos hackers da Lapsus$
  29. Pesquisadores rastreiam ataques cibernéticos LAPSUS$ a hacker de 16 anos da Inglaterra
  30. Insiders privilegiados são uma preocupação cada vez maior
  31. Pesquisador ucraniano vaza dados da gangue Conti Ransomware
  32. Ataques cibernéticos afeta infraestrutura de países da Europa
  33. O que são estruturas de segurança na nuvem e como elas são úteis?
  34. Brasil sofreu mais de 88,5 bilhões de tentativas de ataques cibernéticos em 2021
  35. França multa Google e Facebook em € 210 milhões
  36. Estrutura de segurança cibernética do NIST
  37. Ataques de Ransomware até setembro supera todo o ano de 2020
  38. Atualização de DNS afeta Facebook e diversos outros serviços na Internet
  39. Proteger a privacidade é um jogo perdido hoje, como mudar o jogo?
  40. Interrompendo o ransomware interrompendo o Bitcoin

Página 12 de 92

  • 7
  • 8
  • 9
  • 10
  • 11
  • 12
  • 13
  • 14
  • 15
  • 16
© 2026 The Goat Blog. Designed By Asher Consultoria
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software