The Goat Blog
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software

Latest News + Date | Sec.

  • O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação Quinta, 24 Setembro 2026 13:26
    O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação
    No contexto do século XXI, a geopolítica não depende mais apenas do território, do poder econômico ou da capacidade de projetar poder militar...
  • Cyber News Intelligence Quarta, 16 Setembro 2026 14:38
    Cyber News Intelligence
    Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog....
  • Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial Quinta, 16 Abril 2026 11:00
    Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial
    O lançamento do Project Glasswing, da Anthropic, é um divisor de águas na geopolítica tecnológica e na segurança cibernética. Mais do que uma...
  • Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança Terça, 14 Abril 2026 08:07
    Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança
    O debate em torno do chamado "apocalipse quântico" expressa menos uma preocupação técnica imediata do que uma dinâmica geopolítica típica, a...
  • Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital Terça, 10 Março 2026 10:36
    Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital
    Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios...
  • Campanha CRESCENTHARVEST (fev/2026) Quinta, 19 Fevereiro 2026 18:57
    Campanha CRESCENTHARVEST (fev/2026)
    A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer...
  • Inteligência Artificial Incorporada nas Organizações Terça, 13 Janeiro 2026 09:46
    Inteligência Artificial Incorporada nas Organizações
    Inovação, Desafios Estruturais, Regulamentação e Riscos de Privacidade A inteligência artificial deixou de ser um diferencial pontual para se...
  • EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos Terça, 26 Agosto 2025 12:58
    EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
    EDR (Endpoint Detection and Response) é uma ferramenta estratégica de cibersegurança que vai muito além do antivírus tradicional. Ele identifica...
  • Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa Terça, 26 Agosto 2025 12:37
    Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
    Durante as últimas duas décadas, as organizações avançaram muito em arquiteturas de segurança, mas uma constatação persiste, tecnologias e...
  • Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético Quarta, 20 Agosto 2025 11:59
    Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
    Um ataque cibernético sofisticado deixou Luxemburgo sem serviços postais e afetou infraestrutura crítica por cerca de quatro horas, segundo...
  • Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT Quarta, 20 Agosto 2025 11:38
    Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
    Pesquisadores da Trellix identificaram uma operação de espionagem cibernética conduzida pelo grupo Kimsuky (APT43), ligado à Coreia do Norte, que...
  • A Nova Geração de Ransomware via Navegador e SaaS Sexta, 09 Mai 2025 10:02
    A Nova Geração de Ransomware via Navegador e SaaS
    Tradicionalmente, o ransomware exigia a infecção direta do sistema de arquivos de um computador — seja via phishing, malwares embutidos em...
  • A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital Quinta, 06 Fevereiro 2025 10:59
    A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
    Em 2024, observou-se um aumento significativo nos ataques de phishing e malware, com os cibercriminosos empregando técnicas cada vez mais...
  • O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação Sexta, 20 Dezembro 2024 10:07
    O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
    Introdução - A crescente digitalização e interconexão dos sistemas trouxe avanços significativos, mas também um aumento proporcional das ameaças...
  • Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas Quinta, 17 Outubro 2024 12:27
    Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
    Os Security Operations Centers (SOC) desempenham um papel crucial na defesa das organizações contra ameaças cibernéticas. Para executar suas...
More in Segurança da Informação  

Segurança da Informação

NSA descobre vulnerabilidade ‘grave’ do Microsoft Windows

Minuto da segurança Segurança da Informação 17 Janeiro 2020

NSA descobre vulnerabilidade ‘grave’ do Microsoft Windows. A Agência de Segurança Nacional dos EUA deu o passo incomum na terça-feira ao anunciar o que chama de vulnerabilidade “grave” no sistema operacional Windows 10 da Microsoft, antes da atualização de segurança do Patch Tuesday da Microsoft.
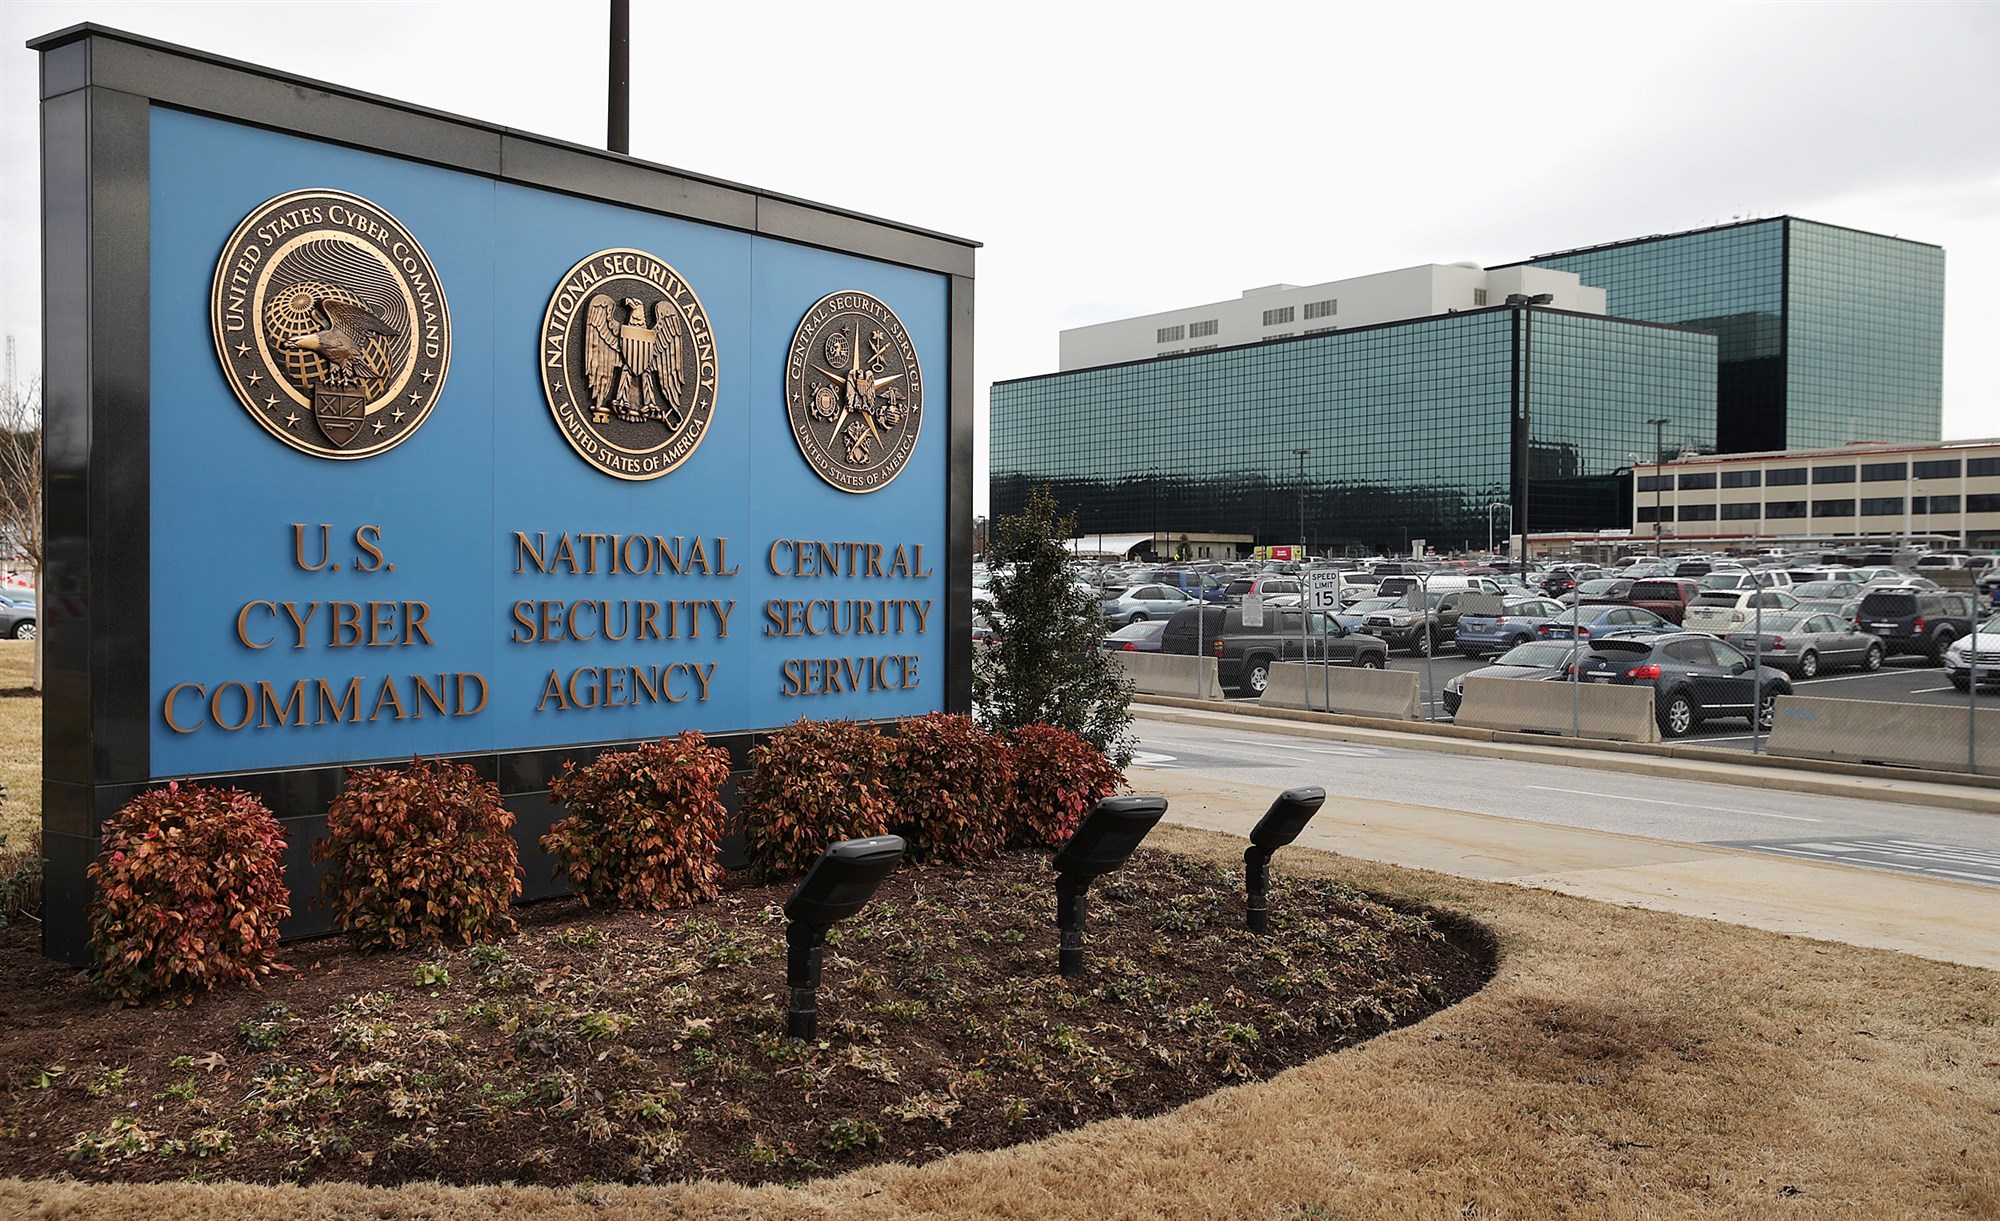
A falha pode permitir que os invasores executem ataques man-in-the-middle ou descriptografem dados confidenciais em aplicativos.

O Departamento de Segurança Interna dos EUA divulgou um comunicado na terça-feira ordenando que todas as agências federais corrijam a vulnerabilidade e instando todos os usuários do Windows a aplicarem o patch de segurança fornecido pela Microsoft em 10 dias.

A vulnerabilidade, listada como CVE-2020-060 , é uma falha de falsificação que afeta o CryptoAPI do Windows, um componente que lida com operações criptográficas no sistema operacional. Esta parte do SO valida certificados de criptografia de curva elíptica, que permitem criptografia de chave pública, de acordo com um comunicado de segurança da Microsoft.

Segundo o site Bank Info Security, se deixado sem patch, um invasor sofisticado pode usar a vulnerabilidade para falsificar certificados digitais usados ​​como parte das comunicações criptografadas no Windows, de acordo com a Microsoft e a NSA. Isso significa que os hackers podem executar ataques man-in-the-middle ou descriptografar dados confidenciais em aplicativos, acrescenta a empresa.

“Um invasor pode explorar a vulnerabilidade usando um certificado de assinatura de código falsificado para assinar um executável malicioso, fazendo parecer que o arquivo é de uma fonte legítima e confiável“, de acordo com o comunicado da Microsoft. “O usuário não teria como saber que o arquivo era malicioso, porque a assinatura digital parece pertencer a um provedor confiável“.

A Microsoft diz que não viu ocorrências de exploração da vulnerabilidade. A vulnerabilidade afeta as versões do Windows 10 e do Windows Server 2016 e 2019.

Mechele Gruhn , gerente principal do programa de segurança do Microsoft Security Response Center, diz que a empresa classificou a vulnerabilidade como “importante” porque não foi explorada, mas a NSA a classifica como “grave”.

A Microsoft lançou patches para um total de 49 vulnerabilidades como parte de sua atualização de segurança de janeiro de 2020 da Patch Tuesday . Isso inclui oito falhas listadas como “críticas”.

A falha também é um problema no Windows Server 2016 e 2019, mas não parece afetar as versões mais antigas do sistema operacional.

Alan Woodward, especialista em segurança da Universidade de Surrey, disse sobre a falha: “É grande porque afeta o software criptográfico usado pelos sistemas operacionais da Microsoft. Embora não haja evidências de que tenha sido explorado por hackers, é um grande problema. ameaça, pois permite que os usuários se abram para uma variedade de ataques; portanto, esse é um caso de não entrar em pânico, mas aplicar o patch imediatamente. “

“A preocupação é que, assim que a vulnerabilidade for conhecida em detalhes, as explorações serão produzidas e os retardatários que não consertarem serão os principais alvos“.

Correção urgente

Não está claro quanto tempo a NSA soube da falha antes de informar a Microsoft. No passado, se a agência encontrasse esse tipo de vulnerabilidade do Windows, ela manteria as informações em si e possivelmente as utilizaria para seus próprios recursos de espionagem ou como parte de seus esforços cibernéticos ofensivos, segundo a CNBC .

Em seu comunicado nesta terça-feira, a NSA observa que a gravidade da vulnerabilidade é uma das razões pelas quais decidiu divulgá-la primeiro à Microsoft e depois ao público, apesar de não ter sido ativamente explorada.

“A NSA avalia que a vulnerabilidade é grave e que atores cibernéticos sofisticados entenderão a falha subjacente muito rapidamente e, se explorados, tornarão as plataformas mencionadas anteriormente como fundamentalmente vulneráveis“, afirma a agência.

Divulgação incomum

 Em uma entrevista divulgada na terça-feira, Anne Neuberger, diretora de segurança cibernética da NSA, observou que essa é a primeira vez que a Microsoft credita à agência que denuncia uma falha de segurança, segundo a Forbes .

Outras agências de espionagem também alertaram a Microsoft sobre vulnerabilidades em seus produtos, o que é uma ruptura com as práticas anteriores. Em maio, por exemplo, o Centro Nacional de Segurança Cibernética do Reino Unido informou a empresa sobre uma vulnerabilidade de execução remota de código que eventualmente seria chamada BlueKeep .

No Twitter, o pesquisador de segurança britânico Kevin Beaumont observou que a aplicação do patch e a atenção às explorações são essenciais.

Rick Holland, CISO e vice-presidente de estratégia da empresa de segurança Digital Shadows, diz que essa falha é particularmente preocupante porque pode fazer com que o código malicioso de um invasor pareça legítimo para o sistema operacional.

“Essa vulnerabilidade é um multiplicador de forças para os atacantes que costumam fazer grandes esforços para colocar suas ferramentas na lista de permissões em seu ambiente de destino”, disse Holland ao Information Security Media Group. “A vulnerabilidade de falsificação do CryptoAPI oferece aos atacantes outra opção para fazer com que seu código pareça legítimo. Porém, existe um lado positivo; o Windows 7, que agora é o fim da vida, não é afetado por isso“
O tráfego criptografado pode ser classificado

Minuto da segurança Segurança da Informação 08 Janeiro 2020

O tráfego criptografado pode ser classificado. Em todos os lugares que você olha, o uso da criptografia está aumentando: na Internet, em nuvens públicas e privadas, nas empresas e em dispositivos pessoais.

Um dos impulsionadores dessa tendência é a demanda global por melhor proteção da privacidade pessoal na Internet. É uma demanda que disparou na sequência das revelações de Snowden sobre as atividades de interceptação da NSA e continua aumentando desde então.

Por que a Criptografia de Tráfego está em alta?

Em todos os lugares que você olha, o uso da criptografia está aumentando: na Internet, em nuvens públicas e privadas, nas empresas e em dispositivos pessoais. Um dos impulsionadores dessa tendência é a demanda global por melhor proteção da privacidade pessoal na Internet. É uma demanda que disparou na sequência das revelações de Snowden sobre as atividades de interceptação da NSA e continua aumentando desde então.

 Protegendo a privacidade pessoal – e a propriedade intelectual corporativa

Essa demanda foi adotada pelos principais provedores de conteúdo como Facebook, YouTube e Netflix, que são responsáveis ​​pela maior parte do tráfego criptografado da Internet atualmente. A criptografia os ajuda a atender à demanda pública de privacidade pessoal, enquanto protegem melhor sua própria propriedade intelectual (IP).

A proteção de informações pessoais e de IP de clientes também alimenta o aumento do uso da criptografia pelas empresas. Isso inclui o uso de criptografia atrás do firewall, bem como em toda a ampla rede de data centers, provedores de nuvem pública e privada e operadoras móveis que compõem a rede corporativa contemporânea.

 Cumprimento dos regulamentos

As empresas e seus fornecedores de serviços também adotaram a criptografia para atender a regulamentações como o Regulamento Geral de Proteção de Dados ( GDPR ), a lei de Proteção de Dados Pessoais brasileir a ( LGPD ) a Diretiva de Segurança de Redes e Informações ( NIS ) e a EPrivacy .

Adicione a isso iniciativas voluntárias, como “Let’s Encrypt” e “Encryption Everywhere”, do Internet Security Research Group (ISRG) e Symantec, respectivamente, e os padrões da Internet em evolução, como HTTP Public Key Pinning (HPKP) e HTTP Strict Transport Security (HSTS), e a tendência para a criptografia onipresente de tráfego parece quase inevitável.

 Quem mais gosta de criptografia? Os caras maus

O Relatório de Ameaças do Ano de 2019 da SonicWall encontrou 2,4 milhões de ataques maliciosos criptografados nos primeiros seis meses de 2019, quase eclipsando o total do ano de 2018 na metade do tempo. E isso segue um aumento de 27% no uso de criptografia para malware e outros ataques maliciosos em 2018.

Dentro da empresa, a criptografia também é cada vez mais usada por funcionários rebeldes que pretendem roubar informações valiosas da empresa, produto ou cliente.

 Criptografia e classificação de tráfego

A identificação e classificação do tráfego de rede há muito tempo desempenham um papel fundamental na proteção das empresas e de seus ecossistemas de provedores de serviços digitais contra ataques internos ou externos maliciosos.

A classificação de tráfego,  também é fundamental para impor políticas, otimizar os fluxos de tráfego, atender às metas de qualidade de serviço e gerar receita por meio de ofertas de serviços diferenciadas. 

Esses benefícios estão prestes a desaparecer com o aumento da criptografia? Não.  De fato, dado o aumento da criptografia, a tecnologia de classificação é mais importante do que nunca.

 Inspeção profunda de pacotes (DPI) para o Rescue

É importante lembrar que a criptografia não significa que o tráfego é indetectável; significa apenas que o conteúdo permanece privado. A análise do tráfego de rede usando tecnologias avançadas como a Deep Packet Inspection (DPI) ainda pode classificar o tráfego criptografado, permitindo que a proteção, a conformidade e a inovação continuem na era da criptografia.

O objetivo principal de um mecanismo de DPI é classificar aplicativos e serviços independentemente dos protocolos subjacentes (de transporte), sendo estes criptografados ou não.

 Como um mecanismo de DPI classifica dados criptografados

Antes de tudo, é necessário fazer engenharia reversa dos protocolos L4 e L7 mais importantes para identificar os principais invariantes usados ​​para classificar os principais aplicativos.

Entre esses protocolos estão os que adicionam camadas de criptografia como TLS (1.1, 1.2 e 1.3), dtls, quic, spdy e http2. Usando o cache DNS, além dos modelos estatísticos de tráfego, é possível identificar o tráfego restante.

Aqui estão alguns exemplos de técnicas de classificação para o tráfego criptografado usado pelos mecanismos de DPI com uma indicação de precisão e limitações.

 Exemplo 1: Classificação do tráfego criptografado com SSL / TLS (por exemplo, https)

Protocolos típicos: Google, Facebook, WhatsApp

Método de classificação: Leia o nome do serviço no certificado SSL / TLS ou na SNI (Server Name Indication)

Precisão: método determinístico – 100% exato

Limitações: se o SNI não aparecer no início do handshake, o certificado SSL / TLS poderá estar disponível somente após 5 ou 6 pacotes, o que pode causar um pequeno atraso. Dependendo do provedor de conteúdo, o mesmo certificado pode ser usado para diferentes serviços (como email, notícias etc.).

Importante: é de opinião comum que o TLS 1.3 torne o tráfego indetectável com as técnicas atuais. No último rascunho do TLS 1.3 (draft-ietf-tls-tls13-23), o SNI permanece claro e é até trocado nos processos de retomada da sessão (0 ou 1 RTT). Isso significa que as atuais técnicas de classificação continuam sendo eficazes.


Exemplo 2: Classificando P2P criptografado

Protocolos típicos: BitTorrent (RC4 Criptografado), Ares

Método de classificação: Identificação Estatística de Protocolo (SPID) A identificação estatística de protocolo é uma técnica baseada na medição da divergência do tráfego que está sendo analisado e em um modelo estatístico de tráfego.

Precisão: Normalmente, mais de 90% das sessões P2P são identificadas para o BitTorrent criptografado por RC4.

Informações adicionais: Esta técnica requer mais pacotes do que outros (normalmente 15 para BitTorrent) para ter um modelo de tráfego correto para correspondência.


Exemplo 3: Classificando o Skype

Método de classificação: Procurar padrões binários nos fluxos de tráfego
Esse padrão geralmente é encontrado nos primeiros 2 ou 3 pacotes

Precisão: 90 – 95% de precisão

Informações adicionais: além da pesquisa de padrões binários, um método estatístico é usado para identificar diferentes serviços no Skype, como voz do Skype, vídeo do Skype e bate-papo do Skype. Este método usa uma combinação de tremulação, atraso, comprimento de pacotes, espaçamento de pacotes, etc.

Graças a essas e outras técnicas de classificação, a otimização do tráfego, a aplicação de políticas e a experiência do usuário não são afetadas pela criptografia. Além disso, fornecedores especializados de DPI, como a Divisão Qosmos da Enea, desenvolveram um certo número de processos específicos que vão um passo além na alavancagem da inteligência de rede para garantir a classificação precisa do tráfego criptografado. Ao usar o DPI, os provedores de serviços de comunicação podem continuar a oferecer qualidade de serviço e gerenciar a utilização de recursos, respeitando a privacidade do assinante.

Quando combinado com aprendizado de máquina e análises avançadas em soluções de Análise de tráfego de rede, o DPI também pode ajudar as empresas a detectar atividades maliciosas que, de outra forma, passariam despercebidas sob a capa da criptografia.

(Para obter informações adicionais sobre aprendizado de máquina e análises avançadas em soluções de Análise de tráfego de rede e uso de DPI, consulte o blog Qosmos, “ Primeiro guia de mercado do Gartner para análise de tráfego de rede: por que agora? ”).

Brasil

No Brasil a classificação de tráfego para efeitos de discriminação e cobrança é proibida por leis como o Marco Civil brasileiro, no entanto, assim como defendido por Danny no artigo reproduzido acima, a classificação pode trazer algum benefício para o provedor e pode ser feitas, desde que não infrinja nos artigos da lei.

Fonte: Cibersecurity Insiders por(Mitrasingh) Danny Chetlall, gerente de produto da divisão de Qosmos da Enea. 

  1. Tendências de cibersegurança para 2020: 9 ameaças a serem observadas
  2. Cadastro Base do Cidadão destoa da LGPD e divide especialistas
  3. Anonymous doa US$ 75 milhões em Bitcoin para startups que protegem o anonimato online
  4. Reconhecimento facial ameaça direitos básicos de privacidadeReconhecimento facial ameaça direitos básicos de privacidade
  5. Segurança da informação: Você pode saber quanto custa ter na sua empresa, mas não queira descobrir quanto custa não ter!
  6. Dados de pacientes da Unimed é exposto na Internet
  7. Cartórios de SP expõe dados de 1 milhão de pais, mães e filhos
  8. Everis e outras empresas espanholas sofrem ataque de ransomware
  9. Como CEOs podem melhor justificar os investimentos em cibersegurança?
  10. Como aprimorar a segurança das informações na era do trabalho remoto?
  11. Vamos garantir a conformidade dos dados ou apenas pintar rachaduras?
  12. CISOs dão dicas de como engajar colaboradores em segurança cibernética
  13. 5 dicas estratégicas para evitar vazamentos de informações nas empresas
  14. Como adequar a cibersegurança em uma realidade hiperconectada?
  15. O que executivos devem aprender com a violação de dados da Equifax?
  16. O FaceApp e as lacunas da LGPD
  17. 12 segredos obscuros sobre segurança na nuvem
  18. 5 conselhos para integrar a área de segurança às estratégias da TI
  19. Quais as semelhanças e diferenças entre a LGPD do Brasil e GDPR da UE?
  20. Por que a segurança corporativa deve entrar na pauta dos líderes?
  21. Virtual Patching: o desafio de garantir segurança sem prejudicar sistemas
  22. Economia digital sem planejamento de segurança: convite ao caos
  23. Cuidado com os (muitos) perigos da era digital
  24. Fraudes em dispositivos móveis: como evitar
  25. LGPD: Não compre promessas!
  26. Cibersegurança, Blockchain e o hack da corretora de criptomoedas Coinmama
  27. 5 tecnologias vão mudar o setor de segurança em 2019
  28. Proteção de Dados: o que a sanção de €50 mi contra o Google nos ensina?
  29. Não deixe a cibersegurança de fora da sua lista de resoluções para 2019
  30. Novo ataque contra carteiras Bitcoin Electrum
  31. 3 passos para uma nova cultura de proteção dos dados corporativos
  32. Sua empresa precisa de um CISO?
  33. 6 formas de melhorar a qualidade de dados e prevenir fraudes
  34. Tudo o que os CIOs devem ter em mente quando o assunto é cibersegurança
  35. Os tokens e a disrupção dos mercados de commodities
  36. Vulnerabilidades de segurança nos sistemas de armas dos EUA
  37. O CISO moderno e a segurança de rede
  38. Dados de clientes da C&A são vazados após ataque hacker
  39. É preciso melhorar o tempo de resposta da equipe de segurança
  40. 3 linhas de defesa para a mitigação de riscos cibernéticos

Página 51 de 92

  • 46
  • 47
  • 48
  • 49
  • 50
  • 51
  • 52
  • 53
  • 54
  • 55
© 2026 The Goat Blog. Designed By Asher Consultoria
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software