The Goat Blog
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software

Latest News + Date | Sec.

  • O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação Quinta, 24 Setembro 2026 13:26
    O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação
    No contexto do século XXI, a geopolítica não depende mais apenas do território, do poder econômico ou da capacidade de projetar poder militar...
  • Cyber News Intelligence Quarta, 16 Setembro 2026 14:38
    Cyber News Intelligence
    Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog....
  • Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial Quinta, 16 Abril 2026 11:00
    Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial
    O lançamento do Project Glasswing, da Anthropic, é um divisor de águas na geopolítica tecnológica e na segurança cibernética. Mais do que uma...
  • Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança Terça, 14 Abril 2026 08:07
    Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança
    O debate em torno do chamado "apocalipse quântico" expressa menos uma preocupação técnica imediata do que uma dinâmica geopolítica típica, a...
  • Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital Terça, 10 Março 2026 10:36
    Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital
    Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios...
  • Campanha CRESCENTHARVEST (fev/2026) Quinta, 19 Fevereiro 2026 18:57
    Campanha CRESCENTHARVEST (fev/2026)
    A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer...
  • Inteligência Artificial Incorporada nas Organizações Terça, 13 Janeiro 2026 09:46
    Inteligência Artificial Incorporada nas Organizações
    Inovação, Desafios Estruturais, Regulamentação e Riscos de Privacidade A inteligência artificial deixou de ser um diferencial pontual para se...
  • EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos Terça, 26 Agosto 2025 12:58
    EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
    EDR (Endpoint Detection and Response) é uma ferramenta estratégica de cibersegurança que vai muito além do antivírus tradicional. Ele identifica...
  • Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa Terça, 26 Agosto 2025 12:37
    Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
    Durante as últimas duas décadas, as organizações avançaram muito em arquiteturas de segurança, mas uma constatação persiste, tecnologias e...
  • Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético Quarta, 20 Agosto 2025 11:59
    Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
    Um ataque cibernético sofisticado deixou Luxemburgo sem serviços postais e afetou infraestrutura crítica por cerca de quatro horas, segundo...
  • Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT Quarta, 20 Agosto 2025 11:38
    Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
    Pesquisadores da Trellix identificaram uma operação de espionagem cibernética conduzida pelo grupo Kimsuky (APT43), ligado à Coreia do Norte, que...
  • A Nova Geração de Ransomware via Navegador e SaaS Sexta, 09 Mai 2025 10:02
    A Nova Geração de Ransomware via Navegador e SaaS
    Tradicionalmente, o ransomware exigia a infecção direta do sistema de arquivos de um computador — seja via phishing, malwares embutidos em...
  • A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital Quinta, 06 Fevereiro 2025 10:59
    A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
    Em 2024, observou-se um aumento significativo nos ataques de phishing e malware, com os cibercriminosos empregando técnicas cada vez mais...
  • O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação Sexta, 20 Dezembro 2024 10:07
    O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
    Introdução - A crescente digitalização e interconexão dos sistemas trouxe avanços significativos, mas também um aumento proporcional das ameaças...
  • Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas Quinta, 17 Outubro 2024 12:27
    Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
    Os Security Operations Centers (SOC) desempenham um papel crucial na defesa das organizações contra ameaças cibernéticas. Para executar suas...
More in Segurança da Informação  

Segurança da Informação

Rede da CBF é invadida e alguns documentos são roubados

CISO Advisor Segurança da Informação 04 Dezembro 2023

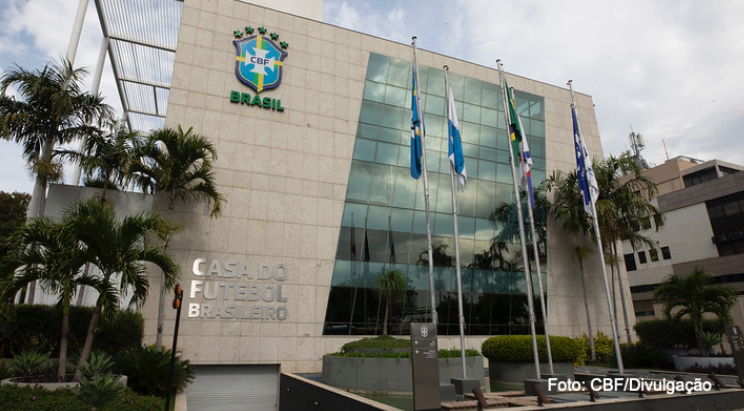
Confederação Brasileira de Futebol anunciou na sexta-feira, 1º, que sofreu uma invasão à sua rede que resultou no roubo de alguns dados da entidade.

A Confederação Brasileira de Futebol (CBF) anunciou  na sexta-feira, 1º, que sofreu uma invasão à sua redeque resultou no roubo de alguns dados da entidade. Em comunicado, a CBF diz que houve “furto de alguns documentos, que, lamentavelmente, foram também alvo de falsificação/adulteração”.

A CBF afirmou que está “tomando medidas proativas e imediatas e notificando as autoridades policiais competentes para a adoção de todas as providências”. Ela não detalhou, contudo, que tipos de documentos foram roubados.

A entidade afirmou que a “colaboração estreita com as autoridades visa a assegurar a adoção de todas as medidas cabíveis para a investigação e responsabilização dos criminosos envolvidos”.

“Reforçamos nosso compromisso com a integridade dos dados e garantimos que estamos cooperando integralmente com as autoridades para a rápida resolução desse incidente”, disse a CBF, em comunicado. “Além disso, a CBF está periodicamente revisando e fortalecendo seus protocolos de segurança cibernética para prevenir futuros ataques e garantir a proteção adequada de nossos sistemas.”

Confira o comunicado oficial da CBF na íntegra:

“A Confederação Brasileira de Futebol (CBF) vem informar que, apesar de contar com robustos mecanismos de proteção de dados, identificou nesta sexta-feira (01), uma outra provável intrusão criminosa em seus dispositivos conectados à rede da entidade.

Este ato resultou na subtração (furto) de alguns documentos, que, lamentavelmente, foram também alvo de falsificação/adulteração.

Na ação, os criminosos se apropriaram da base de documentos, que foram falsificados ou fraudados.

Tal comportamento criminoso configura, dentre outros, os crimes previstos nos artigos 154-A e 299 do Código Penal.

Diante dessa situação, a entidade está tomando medidas proativas e imediatas e notificando as autoridades policiais competentes para a adoção de todas as providências que a lei exige.

A colaboração estreita com as autoridades visa a assegurar a adoção de todas as medidas cabíveis para a investigação e responsabilização dos criminosos envolvidos. Vale lembrar que a legislação pune o furto de documentos, a falsificação e a utilização por terceiros de tais documentos.

Reforçamos nosso compromisso com a integridade dos dados e garantimos que estamos cooperando integralmente com as autoridades para a rápida resolução desse incidente. 

Além disso, a CBF está periodicamente revisando e fortalecendo seus protocolos de segurança cibernética para prevenir futuros ataques e garantir a proteção adequada de nossos sistemas.”

Principais vulnerabilidades que os CISOs precisam priorizar

CISO Advisor Segurança da Informação 16 Junho 2023

Uma lista das sete principais falhas de segurança descobertas neste semestre para ajudar as equipes de segurança a priorizar os patches na sua organização

A Rezilion, fornecedora de uma plataforma de gerenciamento, detecção e eliminação automática de riscos     à cadeia de suprimentos de software listou as sete principais vulnerabilidades descobertas neste semestre para ajudar as equipes de segurança a priorizar os patches na sua organização. “As equipes de segurança estão tão sobrecarregadas com o gerenciamento de vulnerabilidades e não é mais possível corrigir tudo. Com lacuna de habilidades e a falta de pessoal nas equipes de segurança, as organizações realmente precisam priorizar os patches que fazem sentido”, disse a empresa em seu blog.

Como regra geral, Rezilion disse que as equipes de segurança devem se concentrar nas vulnerabilidades recentes do Apache Superset, Papercut, MOVEit e ChatGPT. O diretor de pesquisa de vulnerabilidade da empresa, Yotam Perkal, explica que, juntamente com os problemas contínuos de pessoal, as equipes de segurança devem priorizar quais patches focar por causa das mais de 20 mil vulnerabilidades relatadas a cada ano, sendo que menos de 5% são realmente explorados.

“Às vezes, as vulnerabilidades recebem muita atenção no início e uma pontuação de gravidade muito alta, mas depois as pessoas reconhecem que não são tão graves”, disse Perkal. “As equipes de segurança precisam examinar os processos e as fontes de informação que os ajudarão a priorizar melhor e obter contexto sobre a vulnerabilidade.”

Confira, a seguir, as principais vulnerabilidades identificadas pela Rezilion:

  • JsonWebToken (CVE-2022-23529).
  • ChatGPT (CVE-2023-28858).
  • Apache Superconjunto (CVE-2023-27524).
  • PaperCut NG/MF (CVE-2023-27350).
  • Fortinet FortiOS (CVE-2022-41328).
  • Adobe ColdFusion (CVE-2023-26360).
  • Vulnerabilidade MOVEit (CVE-2023-34362).

Perkal disse que um bom exemplo de uma vulnerabilidade que não era tão grave quanto se acreditava inicialmente era o bug JsonWebToken, que foi classificado pela primeira vez com um escore alto, de 9,8, no sistema de pontuação comum de vulnerabilidades (CVSS). No entanto, após um exame detalhado por pesquisadores de segurança, a gravidade dessa vulnerabilidade foi reavaliada e, por fim, retirada. Perkal disse que isso ressalta a importância de análises rigorosas e feedback robusto da comunidade para garantir avaliações e mitigação precisas.

Em termos da vulnerabilidade mais difundida em muitas organizações, Perkal disse que as equipes de segurança devem procurar corrigir a vulnerabilidade do PaperCut porque quase todos os tipos de organizações gerenciam servidores de impressão. Essa vulnerabilidade, relatada pela Zero Day Initiative e publicada em março, é um bug de execução remota de código, com CVSS de 9.8, explorado ativamente em aplicativos de gerenciamento de impressão PaperCut NG e PaperCut MF. Devido à vulnerabilidade, que decorre de um problema de controle de acesso no Java SetupCompleted no arquivo jar pcng-server-web, um invasor pode facilmente ignorar a autenticação e acessar uma página com permissões de administrador. Depois de ignorar a autenticação, ele pode criar scripts no PaperCut e executar código com privilégios de sistema no servidor de impressão afetado.

Outra que merece prioridade é a  vulnerabilidade do ChatGPT. Embora a vulnerabilidade do ChatGPT tenha apenas uma pontuação CVSS de 3.7, Perkal disse que as equipes de segurança também devem se concentrar nisso porque as organizações estão apenas começando com o ChatGPT e a maioria não configurou controles de segurança adequados. Segundo ele, com o ChatGPT, as equipes de segurança precisam se concentrar nos controles e processos que estão estabelecendo em torno dessa nova tecnologia.

“As pessoas não querem perder o trem e estão correndo para integrá-lo em suas organizações”, disse Perkal. “Mas é novo e ainda não está maduro, especialmente o ecossistema ao seu redor, todos os aplicativos de código aberto baseados nele e plug-ins em torno dele são realmente novos. Portanto, as pessoas precisam estar atentas a isso e não se apressar em integrar ao seu ciclo de vida de desenvolvimento de software. Eles precisam verificar novamente antes de confiar em tais aplicativos.”

A mesma atenção deve ser dada ao Apache Superset. A Horizon3.ai descobriu em abril a vulnerabilidade crítica, de CVSS 9.8, no Apache Superset. Ele foi causada pelo uso da configuração padrão SECRET_KEY gerada pelo aplicativo. O uso da chave não é seguro porque está disponível publicamente e pode ser facilmente descoberto por invasores. Depois de obter a chave, eles podem gerar um cookie e assiná-lo usando a chave, permitindo que obtenham acesso não autorizado ao aplicativo.

Em resposta à vulnerabilidade, rastreada como CVE-2023-27524, os desenvolvedores da Horizon3.ai implantaram uma correção que impede que o servidor seja iniciado se estiver configurado para implantar com a SECRET_KEY padrão.

No caso do Fortinet FortiOS (CVE-2022-41328) a prioridade sede ao fato de ser uma vulnerabilidade de dia zero (CVSS 7.1) que vem sendo explorada. Em maio, a Agência de Segurança Cibernética e de Infraestrutura (CISA) dos EUA relatou dez vulnerabilidades exploradas conhecidas no Fortinet FortiOS. Operadores de ameaças que exploram a vulnerabilidade instalaram malware projetado para estabelecer contato com um servidor remoto para baixar arquivos, exfiltrar dados do host comprometido e conceder acesso remoto ao shell. Os invasores visaram agências governamentais e grandes organizações por meio da vulnerabilidade, resultando em perda de dados e sistema operacional e corrupção de arquivos.

Dadas essas e outras vulnerabilidades, os líderes de segurança não podem subestimar a capacidade de hackers determinados a aproveitar bugs de software para lançar ataques. Eles precisam educar a si mesmos e suas equipes sobre as ameaças mais perigosas.
  1. Hackers do Asylum misturam cibercrime com espionagem
  2. Vazamento de dados de vítimas de ransomware sobe 27% em abril
  3. Hackers agora usam anexos do OneNote para espalhar malware
  4. Arquivos ZIP são mais usados que o Office para distribuir malware
  5. Malware se oculta usando certificado da Microsoft
  6. Ransomware só perde em risco para lavagem de dinheiro
  7. Erro de configuração no Azure expões dados de 65 mil empresas
  8. Dados disponíveis para os cibercriminosos comprarem online
  9. Gangue do ransomware SolidBit recruta afiliados na dark web
  10. Mascaramento de dados versus criptografia de dados: como eles diferem?
  11. Padrões de criptografia pós-quântica do NIST
  12. Atacantes usam cada vez mais extensões do IIS como backdoors de servidor
  13. Defendendo a Ucrânia: primeiras lições da guerra cibernética
  14. BlackParty: nova campanha de malware tem o Brasil como alvo principal
  15. Como implementar Gestão de vulnerabilidades na empresa?
  16. REvil ransomware retorna: nova amostra de malware confirma que a gangue está de volta
  17. Bugs de driver de firmware Lenovo UEFI afetam mais de 100 modelos de notebook
  18. Hackers usam atualização falsa do Win11 para roubar carteiras de criptomoedas
  19. A colaboração é crucial para combater o cibercrime
  20. Olhando dentro da caixa de Pandora
  21. Ciberataques a dados bancários cresceram 141% no Brasil
  22. O caos (e o custo) provado pelos hackers da Lapsus$
  23. Pesquisadores rastreiam ataques cibernéticos LAPSUS$ a hacker de 16 anos da Inglaterra
  24. Insiders privilegiados são uma preocupação cada vez maior
  25. Pesquisador ucraniano vaza dados da gangue Conti Ransomware
  26. Ataques cibernéticos afeta infraestrutura de países da Europa
  27. O que são estruturas de segurança na nuvem e como elas são úteis?
  28. Brasil sofreu mais de 88,5 bilhões de tentativas de ataques cibernéticos em 2021
  29. França multa Google e Facebook em € 210 milhões
  30. Estrutura de segurança cibernética do NIST
  31. Ataques de Ransomware até setembro supera todo o ano de 2020
  32. Atualização de DNS afeta Facebook e diversos outros serviços na Internet
  33. Proteger a privacidade é um jogo perdido hoje, como mudar o jogo?
  34. Interrompendo o ransomware interrompendo o Bitcoin
  35. AWS adquire serviço de comunicações criptografadas Wickr
  36. Novo ransomware baseado em REvil
  37. Ransomware Task Force: É hora de acabar com o ransomware
  38. Fornecedora de criptografia para celular teria ajudado a ocultar tráfico de drogas
  39. CEOs serão responsabilizados pelos incidentes de segurança
  40. Cibersegurança não é mais uma ‘ameaça fantasma’ – é um problema de negócios dominante

Página 15 de 92

  • 10
  • 11
  • 12
  • 13
  • 14
  • 15
  • 16
  • 17
  • 18
  • 19
© 2026 The Goat Blog. Designed By Asher Consultoria
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software