
The Goat Blog
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software

Latest News + Date | Sec.

  • O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação Quinta, 24 Setembro 2026 13:26
    O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação
    No contexto do século XXI, a geopolítica não depende mais apenas do território, do poder econômico ou da capacidade de projetar poder militar...
  • Cyber News Intelligence Quarta, 16 Setembro 2026 14:38
    Cyber News Intelligence
    Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog....
  • Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial Quinta, 16 Abril 2026 11:00
    Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial
    O lançamento do Project Glasswing, da Anthropic, é um divisor de águas na geopolítica tecnológica e na segurança cibernética. Mais do que uma...
  • Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança Terça, 14 Abril 2026 08:07
    Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança
    O debate em torno do chamado "apocalipse quântico" expressa menos uma preocupação técnica imediata do que uma dinâmica geopolítica típica, a...
  • Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital Terça, 10 Março 2026 10:36
    Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital
    Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios...
  • Campanha CRESCENTHARVEST (fev/2026) Quinta, 19 Fevereiro 2026 18:57
    Campanha CRESCENTHARVEST (fev/2026)
    A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer...
  • Inteligência Artificial Incorporada nas Organizações Terça, 13 Janeiro 2026 09:46
    Inteligência Artificial Incorporada nas Organizações
    Inovação, Desafios Estruturais, Regulamentação e Riscos de Privacidade A inteligência artificial deixou de ser um diferencial pontual para se...
  • EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos Terça, 26 Agosto 2025 12:58
    EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
    EDR (Endpoint Detection and Response) é uma ferramenta estratégica de cibersegurança que vai muito além do antivírus tradicional. Ele identifica...
  • Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa Terça, 26 Agosto 2025 12:37
    Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
    Durante as últimas duas décadas, as organizações avançaram muito em arquiteturas de segurança, mas uma constatação persiste, tecnologias e...
  • Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético Quarta, 20 Agosto 2025 11:59
    Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
    Um ataque cibernético sofisticado deixou Luxemburgo sem serviços postais e afetou infraestrutura crítica por cerca de quatro horas, segundo...
  • Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT Quarta, 20 Agosto 2025 11:38
    Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
    Pesquisadores da Trellix identificaram uma operação de espionagem cibernética conduzida pelo grupo Kimsuky (APT43), ligado à Coreia do Norte, que...
  • A Nova Geração de Ransomware via Navegador e SaaS Sexta, 09 Mai 2025 10:02
    A Nova Geração de Ransomware via Navegador e SaaS
    Tradicionalmente, o ransomware exigia a infecção direta do sistema de arquivos de um computador — seja via phishing, malwares embutidos em...
  • A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital Quinta, 06 Fevereiro 2025 10:59
    A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
    Em 2024, observou-se um aumento significativo nos ataques de phishing e malware, com os cibercriminosos empregando técnicas cada vez mais...
  • O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação Sexta, 20 Dezembro 2024 10:07
    O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
    Introdução - A crescente digitalização e interconexão dos sistemas trouxe avanços significativos, mas também um aumento proporcional das ameaças...
  • Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas Quinta, 17 Outubro 2024 12:27
    Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
    Os Security Operations Centers (SOC) desempenham um papel crucial na defesa das organizações contra ameaças cibernéticas. Para executar suas...
More in Segurança da Informação  

Segurança da Informação

VMware confirma falha no vCenter explorada em ataques

CISO Advisor Segurança da Informação 23 Janeiro 2024

Vulnerabilidade crítica de execução remota de código (RCE) no servidor corrigida em outubro do ano passado está agora sob exploração ativa.

A VMware confirmou que uma vulnerabilidade crítica de execução remota de código (RCE) no vCenter Server corrigida em outubro do ano passado está agora sob exploração ativa. O vCenter Server é uma plataforma de gerenciamento para ambientes VMware vSphere que ajuda os administradores a gerenciar servidores ESX e ESXi e máquinas virtuais (VMs). 

“A VMware confirmou que a exploração do CVE-2023-34048”, disse a empresa em uma atualização adicionada ao comunicado original na semana passada. A vulnerabilidade foi relatada pelo pesquisador de vulnerabilidades da Trend Micro, Grigory Dorodnov, e é causada por uma falha de gravação fora dos limites na implementação do protocolo DCE/RPC do vCenter.

Os invasores podem explorá-la remotamente em ataques de baixa complexidade com alto impacto em confidencialidade, integridade e disponibilidade que não exigem autenticação ou interação do usuário. Devido à sua natureza crítica, a VMware também emitiu patches de segurança para vários produtos em fim de vida sem suporte ativo.

Os  brokers (corretores) de acesso à rede costumam assumir o controle de servidores VMware e depois vendê-los em fóruns de crimes cibernéticos para gangues de ransomware para facilitar o acesso às redes corporativas. Muitos grupos de ransomware, como Royal, Black Basta, LockBit e, mais recentemente, RTM, Locker, Qilin, ESXiArgs, Monti e Akira, são conhecidos por atacar servidores VMware ESXi para roubar e criptografar arquivos das vítimas e exigir enormes quantias em pagamento de resgates.

De acordo com dados da Shodan, mecanismo de busca que permite aos usuários pesquisar vários tipos de servidores conectados à internet,  mais de 2 mil servidores VMware Center estão atualmente expostos online, potencialmente vulneráveis a ataques e expondo redes corporativas a riscos de violação, dada a sua função de gerenciamento do vSphere.

Como não há solução alternativa, a VMware pediu aos administradores que não conseguem corrigir seus servidores que controlem estritamente o acesso do perímetro da rede aos componentes de gerenciamento do vSphere. “A VMware recomenda fortemente o controle estrito de acesso ao perímetro de rede para todos os componentes e interfaces de gerenciamento no vSphere e componentes relacionados, como armazenamento e componentes de rede, como parte de uma postura de segurança global eficaz”, alertou a empresa.

As portas de rede específicas ligadas à potencial exploração em ataques direcionados a esta vulnerabilidade são 2012/tcp, 2014/tcp e 2020/tcp.

Para mais informações sobre a vulnerabilidade crítica, em inglês, que afeta os servidores ESX e ESXi e máquinas virtuais, bem como as orientações para mitigá-la, clique aqui.

Rede da CBF é invadida e alguns documentos são roubados

CISO Advisor Segurança da Informação 04 Dezembro 2023

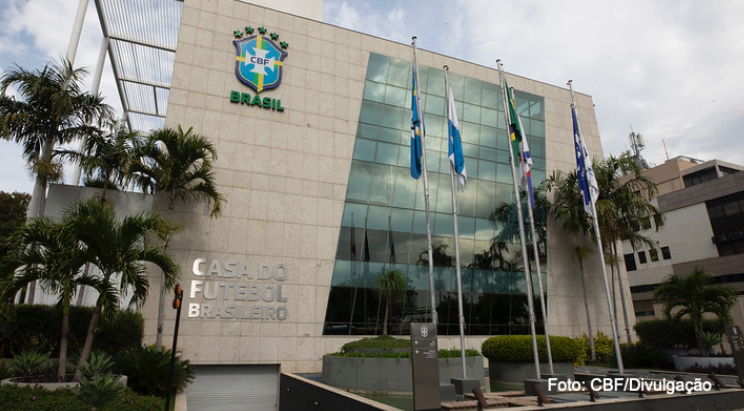
Confederação Brasileira de Futebol anunciou na sexta-feira, 1º, que sofreu uma invasão à sua rede que resultou no roubo de alguns dados da entidade.

A Confederação Brasileira de Futebol (CBF) anunciou  na sexta-feira, 1º, que sofreu uma invasão à sua redeque resultou no roubo de alguns dados da entidade. Em comunicado, a CBF diz que houve “furto de alguns documentos, que, lamentavelmente, foram também alvo de falsificação/adulteração”.

A CBF afirmou que está “tomando medidas proativas e imediatas e notificando as autoridades policiais competentes para a adoção de todas as providências”. Ela não detalhou, contudo, que tipos de documentos foram roubados.

A entidade afirmou que a “colaboração estreita com as autoridades visa a assegurar a adoção de todas as medidas cabíveis para a investigação e responsabilização dos criminosos envolvidos”.

“Reforçamos nosso compromisso com a integridade dos dados e garantimos que estamos cooperando integralmente com as autoridades para a rápida resolução desse incidente”, disse a CBF, em comunicado. “Além disso, a CBF está periodicamente revisando e fortalecendo seus protocolos de segurança cibernética para prevenir futuros ataques e garantir a proteção adequada de nossos sistemas.”

Confira o comunicado oficial da CBF na íntegra:

“A Confederação Brasileira de Futebol (CBF) vem informar que, apesar de contar com robustos mecanismos de proteção de dados, identificou nesta sexta-feira (01), uma outra provável intrusão criminosa em seus dispositivos conectados à rede da entidade.

Este ato resultou na subtração (furto) de alguns documentos, que, lamentavelmente, foram também alvo de falsificação/adulteração.

Na ação, os criminosos se apropriaram da base de documentos, que foram falsificados ou fraudados.

Tal comportamento criminoso configura, dentre outros, os crimes previstos nos artigos 154-A e 299 do Código Penal.

Diante dessa situação, a entidade está tomando medidas proativas e imediatas e notificando as autoridades policiais competentes para a adoção de todas as providências que a lei exige.

A colaboração estreita com as autoridades visa a assegurar a adoção de todas as medidas cabíveis para a investigação e responsabilização dos criminosos envolvidos. Vale lembrar que a legislação pune o furto de documentos, a falsificação e a utilização por terceiros de tais documentos.

Reforçamos nosso compromisso com a integridade dos dados e garantimos que estamos cooperando integralmente com as autoridades para a rápida resolução desse incidente. 

Além disso, a CBF está periodicamente revisando e fortalecendo seus protocolos de segurança cibernética para prevenir futuros ataques e garantir a proteção adequada de nossos sistemas.”

  1. Principais vulnerabilidades que os CISOs precisam priorizar
  2. Hackers do Asylum misturam cibercrime com espionagem
  3. Vazamento de dados de vítimas de ransomware sobe 27% em abril
  4. Hackers agora usam anexos do OneNote para espalhar malware
  5. Arquivos ZIP são mais usados que o Office para distribuir malware
  6. Malware se oculta usando certificado da Microsoft
  7. Ransomware só perde em risco para lavagem de dinheiro
  8. Erro de configuração no Azure expões dados de 65 mil empresas
  9. Dados disponíveis para os cibercriminosos comprarem online
  10. Gangue do ransomware SolidBit recruta afiliados na dark web
  11. Mascaramento de dados versus criptografia de dados: como eles diferem?
  12. Padrões de criptografia pós-quântica do NIST
  13. Atacantes usam cada vez mais extensões do IIS como backdoors de servidor
  14. Defendendo a Ucrânia: primeiras lições da guerra cibernética
  15. BlackParty: nova campanha de malware tem o Brasil como alvo principal
  16. Como implementar Gestão de vulnerabilidades na empresa?
  17. REvil ransomware retorna: nova amostra de malware confirma que a gangue está de volta
  18. Bugs de driver de firmware Lenovo UEFI afetam mais de 100 modelos de notebook
  19. Hackers usam atualização falsa do Win11 para roubar carteiras de criptomoedas
  20. A colaboração é crucial para combater o cibercrime
  21. Olhando dentro da caixa de Pandora
  22. Ciberataques a dados bancários cresceram 141% no Brasil
  23. O caos (e o custo) provado pelos hackers da Lapsus$
  24. Pesquisadores rastreiam ataques cibernéticos LAPSUS$ a hacker de 16 anos da Inglaterra
  25. Insiders privilegiados são uma preocupação cada vez maior
  26. Pesquisador ucraniano vaza dados da gangue Conti Ransomware
  27. Ataques cibernéticos afeta infraestrutura de países da Europa
  28. O que são estruturas de segurança na nuvem e como elas são úteis?
  29. Brasil sofreu mais de 88,5 bilhões de tentativas de ataques cibernéticos em 2021
  30. França multa Google e Facebook em € 210 milhões
  31. Estrutura de segurança cibernética do NIST
  32. Ataques de Ransomware até setembro supera todo o ano de 2020
  33. Atualização de DNS afeta Facebook e diversos outros serviços na Internet
  34. Proteger a privacidade é um jogo perdido hoje, como mudar o jogo?
  35. Interrompendo o ransomware interrompendo o Bitcoin
  36. AWS adquire serviço de comunicações criptografadas Wickr
  37. Novo ransomware baseado em REvil
  38. Ransomware Task Force: É hora de acabar com o ransomware
  39. Fornecedora de criptografia para celular teria ajudado a ocultar tráfico de drogas
  40. CEOs serão responsabilizados pelos incidentes de segurança

Página 14 de 92

  • 9
  • 10
  • 11
  • 12
  • 13
  • 14
  • 15
  • 16
  • 17
  • 18
© 2026 The Goat Blog. Designed By Asher Consultoria
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software