
The Goat Blog
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software

Latest News + Date | Sec.

  • Cyber News Intelligence Quarta, 16 Setembro 2026 14:38
    Cyber News Intelligence
    Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog....
  • Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial Quinta, 16 Abril 2026 11:00
    Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial
    O lançamento do Project Glasswing, da Anthropic, é um divisor de águas na geopolítica tecnológica e na segurança cibernética. Mais do que uma...
  • Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança Terça, 14 Abril 2026 08:07
    Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança
    O debate em torno do chamado "apocalipse quântico" expressa menos uma preocupação técnica imediata do que uma dinâmica geopolítica típica, a...
  • Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital Terça, 10 Março 2026 10:36
    Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital
    Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios...
  • Campanha CRESCENTHARVEST (fev/2026) Quinta, 19 Fevereiro 2026 18:57
    Campanha CRESCENTHARVEST (fev/2026)
    A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer...
  • Inteligência Artificial Incorporada nas Organizações Terça, 13 Janeiro 2026 09:46
    Inteligência Artificial Incorporada nas Organizações
    Inovação, Desafios Estruturais, Regulamentação e Riscos de Privacidade A inteligência artificial deixou de ser um diferencial pontual para se...
  • EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos Terça, 26 Agosto 2025 12:58
    EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
    EDR (Endpoint Detection and Response) é uma ferramenta estratégica de cibersegurança que vai muito além do antivírus tradicional. Ele identifica...
  • Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa Terça, 26 Agosto 2025 12:37
    Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
    Durante as últimas duas décadas, as organizações avançaram muito em arquiteturas de segurança, mas uma constatação persiste, tecnologias e...
  • Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético Quarta, 20 Agosto 2025 11:59
    Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
    Um ataque cibernético sofisticado deixou Luxemburgo sem serviços postais e afetou infraestrutura crítica por cerca de quatro horas, segundo...
  • Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT Quarta, 20 Agosto 2025 11:38
    Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
    Pesquisadores da Trellix identificaram uma operação de espionagem cibernética conduzida pelo grupo Kimsuky (APT43), ligado à Coreia do Norte, que...
  • A Nova Geração de Ransomware via Navegador e SaaS Sexta, 09 Mai 2025 10:02
    A Nova Geração de Ransomware via Navegador e SaaS
    Tradicionalmente, o ransomware exigia a infecção direta do sistema de arquivos de um computador — seja via phishing, malwares embutidos em...
  • A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital Quinta, 06 Fevereiro 2025 10:59
    A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
    Em 2024, observou-se um aumento significativo nos ataques de phishing e malware, com os cibercriminosos empregando técnicas cada vez mais...
  • O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação Sexta, 20 Dezembro 2024 10:07
    O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
    Introdução - A crescente digitalização e interconexão dos sistemas trouxe avanços significativos, mas também um aumento proporcional das ameaças...
  • Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas Quinta, 17 Outubro 2024 12:27
    Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
    Os Security Operations Centers (SOC) desempenham um papel crucial na defesa das organizações contra ameaças cibernéticas. Para executar suas...
  • Ransomware à Porta: Vale a Pena Pagar? O Impacto de Cada Escolha Quinta, 03 Outubro 2024 10:16
    Ransomware à Porta: Vale a Pena Pagar? O Impacto de Cada Escolha
    Negociar com cibercriminosos não é recomendado por uma série de razões, tanto práticas quanto éticas. Primeiro, ao pagar ou negociar com criminosos,...
More in Segurança da Informação  

Segurança da Informação

TSE admite ataque hacker neste domingo de eleições

Minuto Segurança Segurança da Informação 17 Novembro 2020
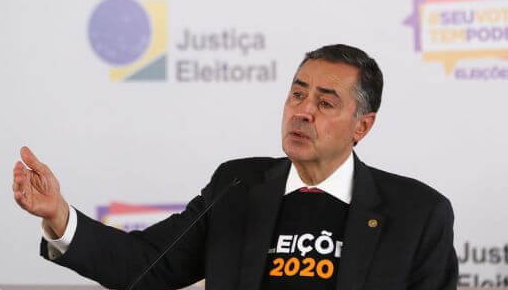
TSE admite ataque hacker neste domingo de eleições. Ministro Barroso admitiu tentativa de ataque hacker ao TSE e diz que ataque foi neutralizado.

Presidente do TSE falou que segurança foi reforçada após ataques ao STJ, o que contribuiu para a lentidão do aplicativo e-título neste domingo, 16 de novembro.

O presidente do TSE (Tribunal Superior Eleitoral), ministro Luís Roberto Barroso, disse neste domingo (15) que houve uma tentativa de ataque ao sistema do TSE, mas que foi  totalmente neutralizado pelo tribunal. Ele ressaltou que o ataque neutralizado não afeta o sistema de votação de urnas eletrônicas, que não ficam em rede. “Houve uma tentativa de ataque hoje com um grande volume de acessos simultâneos, mas foi totalmente neutralizado pelo TSE  e pelas operadoras de telefonia e portanto sem qualquer repercussão sobre o processo de votação“.

Durante todo o domingo de votação os eleitores tiveram problemas para entrar no site do TSE e acessar o aplicativo e-Título para consultar as mudanças de locais de votação e justificar o voto em todo o Brasil, segundo o Ministro Barroso parte desta lentidão foi causada pelo sistema de proteção criado pelo tribunal após o ataque ao STJ (Superior Tribunal de Justiça).  “Obviamente houve um subdimensionamento ou problema técnico, sobretudo causado pelo desligamento de um dos servidores. Tivemos uma dificuldade e vamos consertar já para o segundo turno“. 
O problema impactou ainda mais os eleitores pois houveram muitas trocas de Zona e Sessão de votação que não havia sido amplamente divulgada causando confusão e deixando o eleitor sem saber onde procurar informações. 

Além desses dois problemas, está sendo divulgado um vazamento de dados do TSE. De acordo com Barroso, a obtenção desses dados não aconteceu hoje.  “Não houve ataque bem sucedido hoje. Tudo leva a crer que essas informações vazadas de servidores sejam de ataques antigos, até porque a segurança foi reforçada próximo à eleição“.

No entanto o Blog Minuto da Segurança teve acesso a uma publicação no site doxbin.org onde supostamente foi exposto arquivo txt com diversas informações de bases de dados do TSE. O vazamento é assinado pelo grupo  CyberTeam e  afirma que “15/11/2020 dia de eleições, e também um dia de vazamento da base de dados do TSE, no link que deixamos disponível existem 7 arquivos (.txt) com dados de utilizador de diferentes sistemas, vale lembrar que a base de dados pertence ao domínio oficial do TSE, isso significa que todos os sistemas relacionados ao TSE acabam de ter as suas credências comprometidas, resumindo; as credenciais pertencem a todos os domínios estaduais do TSE. (sejam felizes!)“.

Aparentemente o arquivo não possui nenhuma informação pessoal, apenas a estrutura do que seria tabelas de uma base de dados.

O grupo complementa dizendo que “para que fique esclarecido ao público, a segurança do TSE foi comprometida logo após ser anunciado pelo TSE que a segurança tinha sido reforçada, devido ao ataque efetuado no STJ e nos outros domínios do Ministério da Justiça.” 

O grupo também reivindica a autoria de algumas atividades recentes contra os Ministérios : TJMSP – CNJ – TJPA – TJMG – DATASUS – SAÚDE .

Segundo site Poder360 o ministro afirmou que, durante o processo em busca de garantir mais segurança ao sistema, 1 dos servidores teve de ser desligado –o que ocasionou instabilidade no e-Título.

“Tiramos 1 servidor da rede e fizemos o back-up de tudo que era importante como garantia de que se, por acaso, o sistema de defesa não funcionasse e houve a invasão, nós teríamos 1 servidor com todas as informações relevantes fora do sistema. Com esse servidor desligado, o servidor remanescente sofreu uma sobrecarga e apresentou uma instabilidade de 2, 3 dias atrás. E esse desligamento do 1º servidor, em medida significativa, afetou o desempenho ótimo do e-Título.”

O site complementa que sobre a tentativa de ataque deste domingo, Barroso disse que a origem foi de fora do Brasil: “Partiu muito provavelmente, quase certo, de outro país. Às vezes você recebe ataque de outro país e alguém daqui reivindica para levar o crédito”.

Segundo o jornal Folha de São Paulo, a ação foi reconhecida pelo tribunal, mas os especialistas ouvidos pelo Comprova foram unânimes em avaliar que se tratam de dados administrativos antigos ou mesmo informações públicas, disponíveis no Portal de Transparência. “Os bancos de dados acessados não teriam, portanto, nenhuma relação com as eleições“. 

A Folha afirma que “a postagem dos hackers é considerada enganosa porque seus autores inflaram e distorcem as características do ataque com o objetivo de confundir e lançar dúvidas infundadas sobre a segurança do sistema de votação do TSE.“

Após as 22h “Barroso informou que a totalização já tinha sido normalizada. “O problema agora está na divulgação. Se não for possível [a divulgação], vamos realizar verbalmente. Estou esperando o relatório da tecnologia da informação“, disse.

Segundo o jornal Gazeta do Povo , Barroso ressaltou, ainda, que o problema foi no TSE, e não nos tribunais regionais. “O problema que ocorreu deu-se exclusivamente aqui no Tribunal Superior Eleitoral, um problema técnico, de hardware. Os dados chegaram íntegros, mas o sistema de somar [totalizar os votos] ficou lento em razão de um dos processadores ter sofrido um problema técnico”.
Sistema votação com Blockchain

Bruce Schneier Segurança da Informação 17 Novembro 2020

A votação em blockchain é uma ideia espetacularmente idiota por uma série de razões. Eu geralmente cito Matt Blaze :

Por que votar em blockchain é uma ideia idiota? Que bom que você perguntou.

Para iniciantes:

  • Não resolve nenhum problema que as eleições civis realmente tenham.
  • É basicamente incompatível com “independência de software”, considerada uma propriedade essencial.
  • Isso pode tornar o sigilo do voto difícil ou impossível.

Eu também citei esse desenho do XKCD .

Mas agora tenho este excelente artigo de pesquisadores do MIT:

“Going from Bad to Worse: From Internet Voting to Blockchain Voting”
Sunoo Park, Michael Specter, Neha Narula e Ronald L. Rivest

Abstrato:Os eleitores estão compreensivelmente preocupados com a segurança eleitoral. Notícias de possível interferência eleitoral de potências estrangeiras, de votação não autorizada, de cassação de eleitores e de falhas tecnológicas questionam a integridade das eleições em todo o mundo. Este artigo examina as sugestões de que "votar pela Internet" ou "votar no blockchain" aumentaria a segurança eleitoral e considera tais alegações insuficientes e enganosas. Embora os sistemas eleitorais atuais estejam longe de ser perfeitos, a votação baseada na Internet e em blockchain aumentaria muito o risco de falhas eleitorais indetectáveis ​​em escala nacional. A votação online pode parecer atraente: votar em um computador ou smartphone pode parecer conveniente e acessível. No entanto, os estudos foram inconclusivos, mostrando que a votação online pode ter pouco ou nenhum efeito sobre a participação na prática,e pode até aumentar a privação de direitos. Mais importante: dado o estado atual da segurança do computador, qualquer aumento de participação derivado da votação baseada na Internet ou em blockchain teria o custo de perder a garantia significativa de que os votos foram contados conforme foram lançados, e não indetectavelmente alterados ou descartados. Esse estado de coisas continuará enquanto as táticas padrão, como malware, zero dias e ataques de negação de serviço continuarem a ser eficazes. Este artigo analisa e sistematiza pesquisas anteriores sobre os riscos de segurança da votação online e eletrônica e mostra que não apenas esses riscos persistem em sistemas de votação baseados em blockchain, mas os blockchains podem introduzir problemas adicionais para sistemas de votação. Finalmente, sugerimos perguntas para avaliar criticamente os riscos de segurança de novas propostas de sistema de votação.

Você deve ter ouvido falar do Voatz, que usa blockchain para votar. É uma bagunça insegura . E este é meu ensaio geral sobre blockchain. Breve resumo: é completamente inútil.

Ref: Bruce Blog

  1. Possíveis falhas no caso do Ransomware do STJ
  2. Malware oculto em tráfego criptografado aumenta 260% durante pandemia
  3. Hackers usam ferramenta legítima para atacar Docker e Kubernetes
  4. CADE sugere mudança na lei para atuar como ANPD
  5. 8 lições de segurança que a Covid‑19 deixou para as empresas
  6. Como reduzir os riscos que comprometem a cibersegurança ao retornar ao trabalho presencial?
  7. Grupo frauda internet banking do Santander, rouba R$ 35 milhões
  8. Sucesso na contratação remota leva CIOs a repensarem recrutamento no pós-pandemia
  9. Hackers invadem sistema da Light e pedem resgate de US$ 7 milhões
  10. Segundo Patch da Microsoft para RDP que não funciona corretamente
  11. Como garantir a segurança dos dados sob uma visão estratégica da TI?
  12. Seis pilares chaves para alcançar a inovação com segurança inovação com segurança na transformação digital inovação
  13. Malware TrickMo bypassa 2FA em dispositivos Android
  14. Maioria dos ataques já não usa mais malware aponta relatório
  15. Falha grave no Exchange ainda afeta mais de 350 mil servidores
  16. Linux sob ataque a mais de uma década!
  17. DOD alerta para riscos cibernéticos a funcionários que trabalham em casa
  18. LGPD: direitos do titular de dados pessoais
  19. Estratégia de prospecção do Nubank fere a LGPD
  20. Lista de email de pacientes usuários de Canabidiol é exposto pela Anvisa
  21. LGPD: como a lei vai afetar seu e-commerce
  22. GDPR: US$ 126 milhões em multas e crescendo
  23. NSA descobre vulnerabilidade ‘grave’ do Microsoft Windows
  24. O tráfego criptografado pode ser classificado
  25. Tendências de cibersegurança para 2020: 9 ameaças a serem observadas
  26. Cadastro Base do Cidadão destoa da LGPD e divide especialistas
  27. Anonymous doa US$ 75 milhões em Bitcoin para startups que protegem o anonimato online
  28. Reconhecimento facial ameaça direitos básicos de privacidadeReconhecimento facial ameaça direitos básicos de privacidade
  29. Segurança da informação: Você pode saber quanto custa ter na sua empresa, mas não queira descobrir quanto custa não ter!
  30. Dados de pacientes da Unimed é exposto na Internet
  31. Cartórios de SP expõe dados de 1 milhão de pais, mães e filhos
  32. Everis e outras empresas espanholas sofrem ataque de ransomware
  33. Como CEOs podem melhor justificar os investimentos em cibersegurança?
  34. Como aprimorar a segurança das informações na era do trabalho remoto?
  35. Vamos garantir a conformidade dos dados ou apenas pintar rachaduras?
  36. CISOs dão dicas de como engajar colaboradores em segurança cibernética
  37. 5 dicas estratégicas para evitar vazamentos de informações nas empresas
  38. Como adequar a cibersegurança em uma realidade hiperconectada?
  39. O que executivos devem aprender com a violação de dados da Equifax?
  40. O FaceApp e as lacunas da LGPD

Página 39 de 91

  • 34
  • 35
  • 36
  • 37
  • 38
  • 39
  • 40
  • 41
  • 42
  • 43
© 2026 The Goat Blog. Designed By Asher Consultoria
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software