
The Goat Blog
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software

Latest News + Date | Sec.

  • Cyber News Intelligence Quarta, 16 Setembro 2026 14:38
    Cyber News Intelligence
    Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog....
  • Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial Quinta, 16 Abril 2026 11:00
    Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial
    O lançamento do Project Glasswing, da Anthropic, é um divisor de águas na geopolítica tecnológica e na segurança cibernética. Mais do que uma...
  • Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança Terça, 14 Abril 2026 08:07
    Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança
    O debate em torno do chamado "apocalipse quântico" expressa menos uma preocupação técnica imediata do que uma dinâmica geopolítica típica, a...
  • Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital Terça, 10 Março 2026 10:36
    Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital
    Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios...
  • Campanha CRESCENTHARVEST (fev/2026) Quinta, 19 Fevereiro 2026 18:57
    Campanha CRESCENTHARVEST (fev/2026)
    A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer...
  • Inteligência Artificial Incorporada nas Organizações Terça, 13 Janeiro 2026 09:46
    Inteligência Artificial Incorporada nas Organizações
    Inovação, Desafios Estruturais, Regulamentação e Riscos de Privacidade A inteligência artificial deixou de ser um diferencial pontual para se...
  • EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos Terça, 26 Agosto 2025 12:58
    EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
    EDR (Endpoint Detection and Response) é uma ferramenta estratégica de cibersegurança que vai muito além do antivírus tradicional. Ele identifica...
  • Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa Terça, 26 Agosto 2025 12:37
    Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
    Durante as últimas duas décadas, as organizações avançaram muito em arquiteturas de segurança, mas uma constatação persiste, tecnologias e...
  • Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético Quarta, 20 Agosto 2025 11:59
    Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
    Um ataque cibernético sofisticado deixou Luxemburgo sem serviços postais e afetou infraestrutura crítica por cerca de quatro horas, segundo...
  • Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT Quarta, 20 Agosto 2025 11:38
    Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
    Pesquisadores da Trellix identificaram uma operação de espionagem cibernética conduzida pelo grupo Kimsuky (APT43), ligado à Coreia do Norte, que...
  • A Nova Geração de Ransomware via Navegador e SaaS Sexta, 09 Mai 2025 10:02
    A Nova Geração de Ransomware via Navegador e SaaS
    Tradicionalmente, o ransomware exigia a infecção direta do sistema de arquivos de um computador — seja via phishing, malwares embutidos em...
  • A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital Quinta, 06 Fevereiro 2025 10:59
    A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
    Em 2024, observou-se um aumento significativo nos ataques de phishing e malware, com os cibercriminosos empregando técnicas cada vez mais...
  • O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação Sexta, 20 Dezembro 2024 10:07
    O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
    Introdução - A crescente digitalização e interconexão dos sistemas trouxe avanços significativos, mas também um aumento proporcional das ameaças...
  • Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas Quinta, 17 Outubro 2024 12:27
    Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
    Os Security Operations Centers (SOC) desempenham um papel crucial na defesa das organizações contra ameaças cibernéticas. Para executar suas...
  • Ransomware à Porta: Vale a Pena Pagar? O Impacto de Cada Escolha Quinta, 03 Outubro 2024 10:16
    Ransomware à Porta: Vale a Pena Pagar? O Impacto de Cada Escolha
    Negociar com cibercriminosos não é recomendado por uma série de razões, tanto práticas quanto éticas. Primeiro, ao pagar ou negociar com criminosos,...
More in Segurança da Informação  

Segurança da Informação

Hackers usam ferramenta legítima para atacar Docker e Kubernetes

Minuto Segurança | Bleeping Computer Segurança da Informação 16 Setembro 2020

Hackers usam ferramenta legítima para atacar Docker e Kubernetes , implantar código malicioso e assumir o controle das plataformas. 

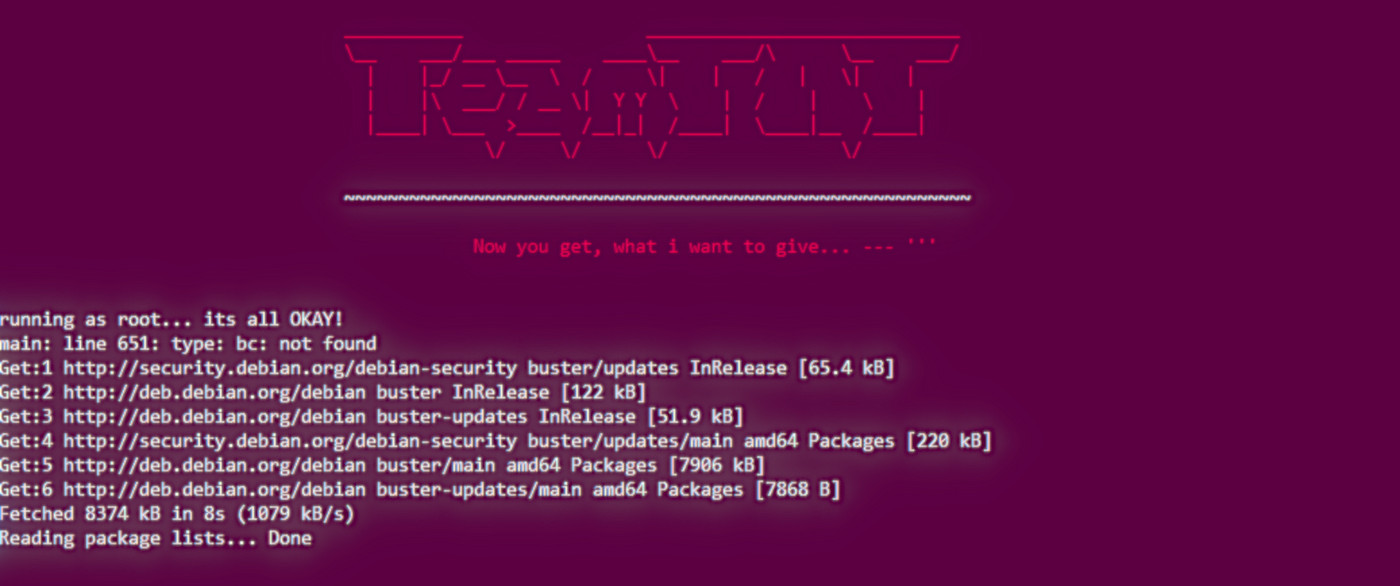
Em um ataque recente, o grupo de crimes cibernéticos TeamTNT usou uma ferramenta legítima para evitar a implantação de seu código malicioso na infraestrutura de nuvem comprometida.

Eles usaram uma ferramenta de código aberto criada especificamente para monitorar e controlar ambientes de nuvem com instalações Docker e Kubernetes, reduzindo assim suas pegadas no servidor violado.

Uso indevido da ferramenta do comércio

Segundo a BleepingComputer, analisando o ataque, os pesquisadores da Intezer descobriram que a TeamTNT instalou a ferramenta de código aberto Weave Scope para obter controle total da infraestrutura em nuvem da vítima.

Segundo eles, esta pode ser a primeira vez que uma ferramenta legítima de terceiros é abusada para fazer o papel de backdoor em um ambiente de nuvem, indicando também a evolução desse grupo específico.

O Weave Scope se  integra perfeitamente ao Docker, Kubernetes e ao sistema operacional de nuvem distribuída (DC / OS) e ao AWS Elastic Compute Cloud (ECS). Ele fornece um mapa completo de processos, contêineres e hosts no servidor e controle sobre os aplicativos instalados.

 “Os invasores instalam essa ferramenta para mapear o ambiente de nuvem de sua vítima e executar comandos do sistema sem implantar código malicioso no servidor”,  observa Intezer em um relatório.

Descrevendo o fluxo de ataque do incidente, os pesquisadores dizem que o caminho do TeamTNT foi uma API Docker exposta. Isso permitiu que eles criassem um contêiner Ubuntu limpo configurado para ser montado no servidor vítima, obtendo acesso aos arquivos no host.

Em seguida, eles configuram um usuário local chamado ‘hilde’ com privilégios elevados e o usam para se conectar ao servidor via SSH. Instalar o Weave Scope é a próxima etapa do ataque, que requer apenas três comandos para fazer o download, definir a permissão para o aplicativo Scope e iniciar.

Com o utilitário no servidor, TeamTNT poderia se conectar ao painel Weave Scope via HTTP na porta 4040 (padrão para o endpoint do aplicativo Scope) e assumir o controle.

Os pesquisadores afirmam que este cenário, embora raro, poderia ter sido evitado se as portas da API Docker estivessem fechadas ou políticas de acesso restrito estivessem em vigor.

O TeamTNT surgiu no radar dos pesquisadores de segurança no início de maio como um grupo de criptomineração, quando MalwareHunterTeam tuitou sobre isso e a Trend Micro revelou que os invasores vasculharam a Internet em busca de portas daemon Docker abertas.

No mês passado, a empresa britânica Cado Security publicou um relatório com evidências de que o worm criptomining TeamTNT também pode roubar credenciais AWS e arquivos de configuração de instâncias Docker e Kubernetes.

Mitigação

Segundo a Intezer, a configuração precisa e correta de cargas de trabalho e serviços em nuvem pode evitar muitos ataques, por isso é importante dedicar tempo e esforço para verificá-los. Para se proteger desse ataque, recomendamos:

  • Fechar portas expostas da API Docker : Este ataque tira proveito de uma configuração incorreta comum da API Docker, que dá ao invasor controle total sobre o serviço Docker. Portanto, as portas da API Docker devem ser fechadas ou conter políticas de acesso restrito no firewall.
  • Bloqueie as conexões de entrada para a porta 4040 : Weave Scope usa a porta padrão 4040 para tornar o painel acessível e qualquer pessoa com acesso à rede pode ver o painel. Semelhante à porta Docker API, esta porta deve ser fechada ou restrita pelo firewall.
  • Bloqueie os IOCs fornecidos abaixo.
  • Confira nosso artigo Práticas recomendadas para proteger um ambiente Docker Runtime .
  • Aproveite a edição gratuita da Intezer Protect community edition para proteger seus servidores de nuvem Linux e contêineres em tempo de execução contra código não autorizado.

Aplicar Zero Trust Execution às suas cargas de trabalho

Zero Trust Execution (ZTE) é visto por empresas de pesquisa de mercado como a melhor prática para proteger cargas de trabalho em nuvem por motivos como a natureza deste ataque TeamTNT. A ZTE cria uma linha de base confiável de suas cargas de trabalho e monitora qualquer novo processo ou código injetado. Qualquer código ou aplicativo não autorizado que saia da linha de base pré-aprovada não pode ser executado em seu ambiente de nuvem, permitindo que você mantenha um estado confiável.

Nesse cenário, embora o Weave Scope seja uma ferramenta de administração legítima (não é malware e, portanto, não contém código malicioso), o aplicativo ainda foi sinalizado pela ZTE porque é um código não autorizado que se desvia da linha de base confiável.

Ref: Minuto Segurança; Bleeping Computer

CADE sugere mudança na lei para atuar como ANPD

Alexandre Leoratti e Guilherme Pimenta publicado pelo site Jota Segurança da Informação 21 Agosto 2020

Cade sugere mudança na lei para atuar como ANPD. Estudo interno ainda não divulgado solicita mudanças na legislação para unir órgão antitruste e agência de dados.

Dado a importância do tema trago aos leitores do nosso blog o excelente texto de : Alexandre Leoratti e Guilherme Pimenta publicado pelo site Jota 

O Conselho Administrativo de Defesa Econômica (Cade) defende que a legislação brasileira seja alterada para abarcar as atribuições da Autoridade Nacional de Proteção de Dados (ANPD). Segundo estudo, que já está sob posse do Executivo, a integração do Cade com a autoridade economizaria R$ 108 milhões aos cofres públicos e poderia ser feita já até janeiro de 2021. 

No estudo interno ainda não publicado que foi obtido pelo JOTA, o órgão propõe ajustes em sua estrutura interna, mais orçamento e pessoal para abarcar a autoridade, que faria parte da autarquia antitruste com uma Superintendência-Geral de Proteção de Dados. Dessa forma, o órgão alteraria seu nome para “Autoridade de Defesa da Concorrência e Proteção de Dados”.

Para concretização dessas mudanças, diz o Cade, dimensiona-se necessário o quantitativo de 41 cargos em comissão do Grupo-Direção e Assessoramento Superiores ou Funções Comissionadas do Poder Executivo, além de 70 servidores técnicos, o que representaria a ampliação em 110 pessoas na força de trabalho do órgão.

Hoje, o Cade é dividido internamente em duas esferas: a Superintendência-Geral, responsável por instruir os processos administrativos e atos de concentração, e o Tribunal, composto por sete membros, responsável pelo julgamento de processos e fusões e aquisições. No total, o órgão tem 260 servidores.

O conselho é ligado ao Ministério da Justiça, mas tem autonomia administrativa e funcional. O superintendente-geral e os conselheiros são indicados pelo presidente da República, sabatinados pelo Senado.

O novo órgão abarcaria tanto a superintendência atual quanto a superintendência de dados pessoais, que teriam estrutura e pessoal próprio. O Tribunal, por sua vez, seria responsável por julgar tanto processos antitruste como os processos relacionados a dados pessoais, abarcando as funções previstas aos membros do Conselho Diretor da ANPD.

“Dessa forma, a autoridade estaria operacional em tempo recorde, pois, com o mínimo de investimento, seria aproveitada toda a estrutura e capacidades acumuladas pelo Cade ao longo dos anos”, aponta o estudo. Segundo o documento, caso a implementação começasse a ser feita em setembro, o órgão poderia funcionar já em janeiro de 2021. 

Os autores do documento defendem que ser “razoável” avaliar que a incorporação das funções de Autoridade Nacional de Proteção de Dados pelo Cade representaria uma “economia de dois a três anos no tempo para que sejam desempenhadas de forma madura, alinhada com as melhores práticas internacionais”.

O arquivo, datado de agosto de 2020, apesar de não ter sido publicado pelo Cade, já está nas mãos da Casa Civil e do Ministério da Justiça, que avaliam a proposta. Nos bastidores, a proposição tem apoio em setores do Ministério da Justiça.

Apesar de o estudo ser recente, a ideia da proposta já é debatida desde a criação da elaboração da LGPD.

A discussão ganha ainda mais importância devido à MP 959/2020, que adia a entrada de vigência da Lei Geral de Proteção de Dados (LGPD) para maio de 2021.

Caso o texto perca a validade no dia 27 de agosto, dada em que a MP caduca, a LGPD já entraria em vigor sem uma autoridade nacional de dados pessoais. Como antecipado nesta segunda-feira pelo JOTA PRO, os líderes da Câmara acordaram votar a MP 959/2020 na sessão desta terça-feira (18/8).

Estudo

O estudo interno do Cade acrescenta que a ausência de uma Autoridade Nacional de Proteção de Dados prejudica a inserção do Brasil na OCDE, que exige regras de proteção de dados pessoais para os países-membro. O órgão se posiciona como a solução “diante das dificuldades de se estabelecer a ANPD” 

O documento, de 44 páginas, assevera que o Cade já segue exigências de todas as recomendações e práticas internacionais exigidas pela OCDE e pelo Regulamento Geral Europeu sobre a Proteção de Dados (General Data Protection Regulation – GDPR), além de ter autonomia em relação ao Governo. Dessa forma, o órgão não seria diretamente ligado à Presidência da República.

Além disso, a autarquia antitruste afirma que os conflitos potenciais precisam ser tratados de forma cuidadosa, mas não devem prejudicar a livre iniciativa e a defesa da concorrência “ao potencialmente criar barreiras à entrada em mercados dependentes de acesso a dados pessoais que sejam insuperáveis aos pequenos agentes econômicos”. 

“Unificando no Cade os temas de proteção de dados e defesa da concorrência, evitam-se conflitos de entendimento ou orientações contraditórias para o mercado”, aponta o documento. 

Procurado pelo JOTA, o Cade afirmou que não iria se manifestar.

ANPD

A Lei 13.853/2019, sancionada em julho de 2019 e responsável por criar a Autoridade Nacional de Proteção de Dados (ANPD), estabelece que o órgão poderá ser anexado à presidência da República após dois anos de vigor da lei. 

A possibilidade de anexação é criticada pelos advogados e especialistas em proteção de dados. O principal receio é que a ANPD não tenha autonomia de fiscalização como acontece com as autarquias, além de questões como independência financeira e orçamento próprio. 

Eles argumentam que se o órgão for vinculado à presidência da República, em tese, seria possível a intervenção do Executivo em fiscalizações e ações da ANPD. O receio de falta de autonomia foi um dos principais argumentos no estudo do Cade, que é uma autarquia independente do Executivo. Nos bastidores, o medo dos especialistas é que a ANPD seja tomada por “decisões políticas” do governo e não em ações com base técnica. 

“A autoridade precisa ter expertise em proteção de dados, tecnologia da informação e ciência de dados. Além disso, requer estrutura, recursos, orçamento e autonomia institucional adequados para poder exercer suas responsabilidades”, assevera o estudo do Cade. 

Diante da proposta do Cade, advogados especializados no tema divergem. Marcela Mattiuzzo, sócia do VMCA Advogados, avalia que a ideia defendida pelo Cade é pertinente diante do atual momento de eficiência econômica da administração pública e pelo reconhecimento internacional do órgão concorrencial. Ela acrescenta que outros países, como Estados Unidos e Austrália, também adotam o modelo de autoridade de dados com funções divididas. 

“Esse modelo teria a vantagem em relação ao modelo previsto na lei com a ANPD vinculada à presidência da República. A proposta também é clara que precisaria ter uma capacitação dos servidores para que as pessoas entendam de proteção de dados”, explica a advogada. 

Para Fabrício da Mota Alves, sócio do Garcia de Souza Advogados, a junção da ANPD com o Cade não é ideal. Ele explica que o modelo da autoridade de proteção de dados foi elaborada como ideia de um órgão único de proteção de dados e privacidade devido ao alto grau de especialização dos profissionais sobre o tema. 

“A ANPD tem que dialogar com todos os setores da sociedade, mais de 5500 municípios e todos os níveis do poder público. O Cade conseguirá lidar com processo eleitoral e setores como agronegócio, crédito bancário e até mesmo com órgãos responsáveis pela persecução penal?”, questiona o advogado.

Jose Carlos da Matta Berardo, sócio do Lefosse Advogados e especialista em Defesa da Concorrência, avalia que o Cade preenche todos os requisitos formais para ser uma boa autoridade de proteção de dados, “cuja criação e funcionamento são urgentes”.

“Todavia, é preciso refletir também sobre a extensão das modificações legislativas necessárias para colocar essa estrutura de pé, tanto na LGPD quanto na Lei 12.529”, ponderou.

  1. 8 lições de segurança que a Covid‑19 deixou para as empresas
  2. Como reduzir os riscos que comprometem a cibersegurança ao retornar ao trabalho presencial?
  3. Grupo frauda internet banking do Santander, rouba R$ 35 milhões
  4. Sucesso na contratação remota leva CIOs a repensarem recrutamento no pós-pandemia
  5. Hackers invadem sistema da Light e pedem resgate de US$ 7 milhões
  6. Segundo Patch da Microsoft para RDP que não funciona corretamente
  7. Como garantir a segurança dos dados sob uma visão estratégica da TI?
  8. Seis pilares chaves para alcançar a inovação com segurança inovação com segurança na transformação digital inovação
  9. Malware TrickMo bypassa 2FA em dispositivos Android
  10. Maioria dos ataques já não usa mais malware aponta relatório
  11. Falha grave no Exchange ainda afeta mais de 350 mil servidores
  12. Linux sob ataque a mais de uma década!
  13. DOD alerta para riscos cibernéticos a funcionários que trabalham em casa
  14. LGPD: direitos do titular de dados pessoais
  15. Estratégia de prospecção do Nubank fere a LGPD
  16. Lista de email de pacientes usuários de Canabidiol é exposto pela Anvisa
  17. LGPD: como a lei vai afetar seu e-commerce
  18. GDPR: US$ 126 milhões em multas e crescendo
  19. NSA descobre vulnerabilidade ‘grave’ do Microsoft Windows
  20. O tráfego criptografado pode ser classificado
  21. Tendências de cibersegurança para 2020: 9 ameaças a serem observadas
  22. Cadastro Base do Cidadão destoa da LGPD e divide especialistas
  23. Anonymous doa US$ 75 milhões em Bitcoin para startups que protegem o anonimato online
  24. Reconhecimento facial ameaça direitos básicos de privacidadeReconhecimento facial ameaça direitos básicos de privacidade
  25. Segurança da informação: Você pode saber quanto custa ter na sua empresa, mas não queira descobrir quanto custa não ter!
  26. Dados de pacientes da Unimed é exposto na Internet
  27. Cartórios de SP expõe dados de 1 milhão de pais, mães e filhos
  28. Everis e outras empresas espanholas sofrem ataque de ransomware
  29. Como CEOs podem melhor justificar os investimentos em cibersegurança?
  30. Como aprimorar a segurança das informações na era do trabalho remoto?
  31. Vamos garantir a conformidade dos dados ou apenas pintar rachaduras?
  32. CISOs dão dicas de como engajar colaboradores em segurança cibernética
  33. 5 dicas estratégicas para evitar vazamentos de informações nas empresas
  34. Como adequar a cibersegurança em uma realidade hiperconectada?
  35. O que executivos devem aprender com a violação de dados da Equifax?
  36. O FaceApp e as lacunas da LGPD
  37. 12 segredos obscuros sobre segurança na nuvem
  38. 5 conselhos para integrar a área de segurança às estratégias da TI
  39. Quais as semelhanças e diferenças entre a LGPD do Brasil e GDPR da UE?
  40. Por que a segurança corporativa deve entrar na pauta dos líderes?

Página 41 de 91

  • 36
  • 37
  • 38
  • 39
  • 40
  • 41
  • 42
  • 43
  • 44
  • 45
© 2026 The Goat Blog. Designed By Asher Consultoria
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software