The Goat Blog
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software

Latest News + Date | Sec.

  • O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação Quinta, 24 Setembro 2026 13:26
    O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação
    No contexto do século XXI, a geopolítica não depende mais apenas do território, do poder econômico ou da capacidade de projetar poder militar...
  • Cyber News Intelligence Quarta, 16 Setembro 2026 14:38
    Cyber News Intelligence
    Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog....
  • Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial Quinta, 16 Abril 2026 11:00
    Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial
    O lançamento do Project Glasswing, da Anthropic, é um divisor de águas na geopolítica tecnológica e na segurança cibernética. Mais do que uma...
  • Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança Terça, 14 Abril 2026 08:07
    Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança
    O debate em torno do chamado "apocalipse quântico" expressa menos uma preocupação técnica imediata do que uma dinâmica geopolítica típica, a...
  • Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital Terça, 10 Março 2026 10:36
    Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital
    Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios...
  • Campanha CRESCENTHARVEST (fev/2026) Quinta, 19 Fevereiro 2026 18:57
    Campanha CRESCENTHARVEST (fev/2026)
    A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer...
  • Inteligência Artificial Incorporada nas Organizações Terça, 13 Janeiro 2026 09:46
    Inteligência Artificial Incorporada nas Organizações
    Inovação, Desafios Estruturais, Regulamentação e Riscos de Privacidade A inteligência artificial deixou de ser um diferencial pontual para se...
  • EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos Terça, 26 Agosto 2025 12:58
    EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
    EDR (Endpoint Detection and Response) é uma ferramenta estratégica de cibersegurança que vai muito além do antivírus tradicional. Ele identifica...
  • Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa Terça, 26 Agosto 2025 12:37
    Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
    Durante as últimas duas décadas, as organizações avançaram muito em arquiteturas de segurança, mas uma constatação persiste, tecnologias e...
  • Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético Quarta, 20 Agosto 2025 11:59
    Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
    Um ataque cibernético sofisticado deixou Luxemburgo sem serviços postais e afetou infraestrutura crítica por cerca de quatro horas, segundo...
  • Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT Quarta, 20 Agosto 2025 11:38
    Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
    Pesquisadores da Trellix identificaram uma operação de espionagem cibernética conduzida pelo grupo Kimsuky (APT43), ligado à Coreia do Norte, que...
  • A Nova Geração de Ransomware via Navegador e SaaS Sexta, 09 Mai 2025 10:02
    A Nova Geração de Ransomware via Navegador e SaaS
    Tradicionalmente, o ransomware exigia a infecção direta do sistema de arquivos de um computador — seja via phishing, malwares embutidos em...
  • A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital Quinta, 06 Fevereiro 2025 10:59
    A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
    Em 2024, observou-se um aumento significativo nos ataques de phishing e malware, com os cibercriminosos empregando técnicas cada vez mais...
  • O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação Sexta, 20 Dezembro 2024 10:07
    O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
    Introdução - A crescente digitalização e interconexão dos sistemas trouxe avanços significativos, mas também um aumento proporcional das ameaças...
  • Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas Quinta, 17 Outubro 2024 12:27
    Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
    Os Security Operations Centers (SOC) desempenham um papel crucial na defesa das organizações contra ameaças cibernéticas. Para executar suas...
More in Segurança da Informação  

Segurança da Informação

Pesquisador ucraniano vaza dados da gangue Conti Ransomware

BankInfo Security Segurança da Informação 07 Março 2022

Pesquisador ucraniano vaza dados da gangue Conti Ransomware. O vazamento ajudará pesquisadores a rastrear e combater a Conti e suas afiliadas.

Um pesquisador de segurança cibernética ucraniano divulgou 13 meses de dados confidenciais provenientes dos sistemas internos da gangue de ransomware Conti, um desenvolvimento que pode ajudar na luta contra uma variedade de ransomware predominante.

O pesquisador, que teve acesso aos sistemas da Conti, divulgou os dados depois que a notória gangue de ransomware expressou apoio à Rússia desde a invasão da Ucrânia, diz Alex Holden , CTO da Hold Security , uma consultoria que estuda ransomware e crimes cibernéticos. O nome do pesquisador de segurança não pode ser divulgado.

Os dados, que estão no formato JSON, incluem logs de bate-papo do Jabber, endereços de bitcoin e negociações entre as vítimas de ransomware e os invasores do Conti. Grande parte dos dados é de bate-papo interno entre membros e afiliados da Conti, incluindo detalhes pessoais, conflitos e acusações. Há também logs relacionados ao TrickBot, um botnet que tem sido usado algumas vezes para distribuir o Conti, diz Holden. Os dados abrangem o período de janeiro de 2021 até o início de fevereiro deste ano.

Os dados da Conti são “leitura obrigatória para qualquer profissional de segurança, pois fornecem uma visão de como o ransomware realmente funciona“, diz Holden. O VX-Underground , um grupo de pesquisadores de malware, também examinou os dados e os compartilhou publicamente.
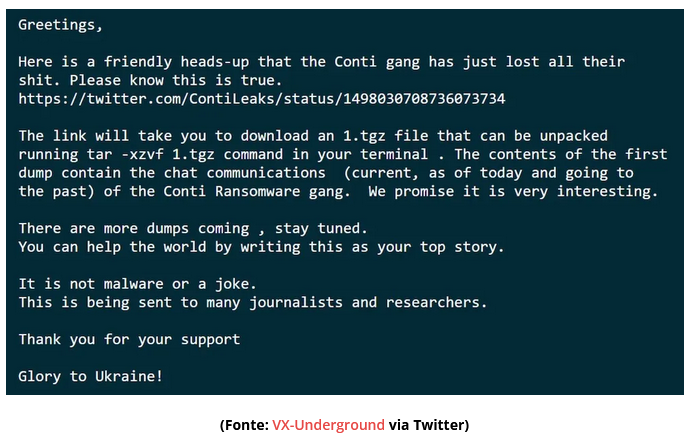
Os dados vazados representam quase todo o tempo de existência da Conti, diz Allan Liska , analista de inteligência de ameaças da Recorded Future.

Existem cerca de 150 endereços de bitcoin, identificadores de bate-papo, endereços IP, painéis de controle e outros dados de infraestrutura que serão imensamente úteis para rastrear a gangue, bem como os afiliados que usam seu malware, diz Liska. Conti é um chamado grupo de ransomware como serviço. Os afiliados se inscrevem para distribuir o ransomware e os lucros de ataques bem-sucedidos são compartilhados.

Os dados devem ajudar as agências de aplicação da lei e pesquisadores a rastrear essas afiliadas.

“Muitos grupos de ransomware não têm o opsec [segurança operacional] tão bom quanto pensam“, diz Liska. “Aqui estão definitivamente maneiras de aprender e entender como eles estão operando e o que estão fazendo.“

Vazamento pode não parar Conti

Conti é um dos tipos de ransomware mais prevalentes. Ele foi desenvolvido por um grupo russo de crimes cibernéticos de longa data conhecido como Wizard Spider, de acordo com CrowdStrike . Acredita-se que o grupo seja responsável pelo código de malware/botnet TrickBot, bem como pelas cepas de ransomware Ryuk e BazarLoader.

O grupo Conti e seus afiliados atacaram prolificamente centenas de organizações, incluindo o Health Service Executive da Irlanda em maio de 2021. O serviço de saúde, que não pagou o resgate e pediu que seus especialistas recuperassem o ambiente, disse recentemente que gastou US$ 48 milhões se recuperando do ataque . Ele alertou que o número ainda pode subir para US$ 110 milhões. (veja Ataque de Ransomware: Custos de Limpeza da Irlanda atingem US$ 48 milhões ).

Conti é agressivo e antagoniza suas vítimas. Se as vítimas se recusarem a pagar o resgate, ele vazará lentamente seus dados confidenciais em seu site. Isso significa que, mesmo que uma organização tenha bons backups e um plano de recuperação de desastres, ela ainda enfrenta problemas com o vazamento de dados.

Gritar apoio à Rússia em meio à condenação global do ataque do país à Ucrânia foi um movimento arriscado. Na sexta-feira, a gangue Conti publicou um pequeno post em um site que usa para vazar os dados das organizações que comprometeu.

O grupo escreveu que apoiava totalmente o governo russo e que, se alguém organizasse um ataque cibernético contra a Rússia, usaria todos os seus recursos para contra-atacar as “infraestruturas críticas de um inimigo“.

Na segunda-feira, esse post parecia ter sido removido. Outro post expressando essencialmente o mesmo sentimento havia sido publicado, mas com uma nova adição que tentava moderar sua posição: “Não nos aliamos a nenhum governo e condenamos a guerra em andamento“.

O vazamento significa que Conti provavelmente estará em desordem temporária, diz Liska. Mas pode não necessariamente levar a gangue à falência. Liska diz que a Conti se recuperou de outras ações que afetaram suas operações.

O maior risco decorrente do vazamento é que afiliados e outros cibercriminosos podem não querer trabalhar com uma gangue que teve sua infraestrutura infiltrada por pesquisadores de segurança cibernética.

O impacto real pode ser se “os atores de ameaças perderem a confiança neles“, diz Liska.

O vazamento dificultará a continuidade da Conti, diz Brett Callow , analista de ameaças da Emsisoft, uma empresa de segurança com sede na Nova Zelândia que ajuda as organizações a se recuperarem de ransomware.

“Ficarei surpreso se Conti se recuperar disso“, diz Callow. “O vazamento é devastador para eles e, potencialmente, para qualquer pessoa conectada a eles. Os afiliados vão se perguntar por quanto tempo a operação foi comprometida e se foi obtida alguma informação que aponte para eles.“

Fonte: BankInfo Security
Ataques cibernéticos afeta infraestrutura de países da Europa

Minuto da Segurança Segurança da Informação 07 Março 2022

Ataques cibernéticos afeta infraestrutura de países da Europa. Milhares sem Internet após “ciberataque” maciço na Europa.
As interrupções também desativaram cerca de 5.800 turbinas eólicas na Alemanha e na Europa Central, com uma potência combinada de 11 gigawatts.

Milhares de usuários de internet em toda a Europa ficaram offline após o que fontes disseram na sexta-feira ser um provável ataque cibernético no início da ofensiva da Rússia na Ucrânia.

Segundo a Orange, cerca de 9.000 assinantes de um serviço de internet via satélite fornecido por sua subsidiária Nordnet na França estão sem internet após um “evento cibernético” em 24 de fevereiro na Viasat, operadora de satélite dos EUA da qual é cliente.

A Eutelsat, empresa controladora do serviço de internet via satélite bigblu, também confirmou à AFP na sexta-feira, 04 de março, que cerca de um terço dos 40.000 assinantes da bigblu na Europa, na Alemanha, França, Hungria, Grécia, Itália e Polônia, foram afetados pela interrupção na Viasat. .  

Nos EUA, a Viasat disse na quarta-feira que um “evento cibernético” causou uma “interrupção parcial da rede” para clientes “na Ucrânia e em outros lugares” na Europa que dependem de seu satélite KA-SAT.

A Viasat não deu mais detalhes, dizendo apenas que “a polícia e os parceiros do Estado” foram notificados e estão auxiliando nas investigações.

O general Michel Friedling, chefe do Comando Espacial da França, disse que houve um ataque cibernético.

“Durante vários dias, logo após o início das operações, tivemos uma rede de satélites que cobre a Europa e a Ucrânia em particular, que foi vítima de um ataque cibernético, com dezenas de milhares de terminais que ficaram inoperantes imediatamente após o ataque”. ele disse, acrescentando que estava falando sobre uma rede civil – Viasat.

As interrupções também desativaram cerca de 5.800 turbinas eólicas na Alemanha e na Europa Central, com uma potência combinada de 11 gigawatts.

“Devido a uma interrupção maciça da conexão via satélite na Europa, o monitoramento e controle remoto de milhares de conversores de energia eólica só é possível atualmente“, disse o fabricante, a alemã Enercon, que disse que os problemas começaram em 24 de fevereiro, o primeiro dia da invasão da Ucrânia.

“Não há perigo para as turbinas eólicas“, que continuam a produzir energia, mas não podem mais ser reiniciadas remotamente, se necessário, disse o fabricante.

Um relatório do Escritório Federal de Segurança da Informação da Alemanha disse que era “concebível que as interrupções fossem consequência de um ataque cibernético“, informou o jornal alemão Handelsblatt.

Especialistas militares e cibernéticos temem que o conflito russo-ucraniano possa levar a um surto de ataques cibernéticos, um “armagedom cibernético” com grandes consequências para civis na Ucrânia e na Rússia, mas também globalmente, por meio de um efeito de transbordamento.

Mas um cenário de pior caso foi evitado até agora, pois os ataques observados parecem estar contidos em seu impacto e escopo geográfico.

As empresas de segurança cibernética observaram ataques na Ucrânia que implantam um novo vírus destruidor de dados, cujos efeitos reais ainda não são conhecidos.

Na Rússia, sites institucionais foram tornados inacessíveis do exterior, para protegê-los de ataques de negação de serviço (DOS) que regularmente os tornavam inoperantes.

  1. O que são estruturas de segurança na nuvem e como elas são úteis?
  2. Brasil sofreu mais de 88,5 bilhões de tentativas de ataques cibernéticos em 2021
  3. França multa Google e Facebook em € 210 milhões
  4. Estrutura de segurança cibernética do NIST
  5. Ataques de Ransomware até setembro supera todo o ano de 2020
  6. Atualização de DNS afeta Facebook e diversos outros serviços na Internet
  7. Proteger a privacidade é um jogo perdido hoje, como mudar o jogo?
  8. Interrompendo o ransomware interrompendo o Bitcoin
  9. AWS adquire serviço de comunicações criptografadas Wickr
  10. Novo ransomware baseado em REvil
  11. Ransomware Task Force: É hora de acabar com o ransomware
  12. Fornecedora de criptografia para celular teria ajudado a ocultar tráfico de drogas
  13. CEOs serão responsabilizados pelos incidentes de segurança
  14. Cibersegurança não é mais uma ‘ameaça fantasma’ – é um problema de negócios dominante
  15. Fotos e salários também foram expostos no maior vazamento de dados do país
  16. 33 milhões de servidores Microsoft RDP vulneráveis sob ataque de DDoS
  17. Termos de privacidade do WhatsApp desrespeitam a LGPD
  18. NSA alerta para eliminar versões obsoletas do TLS – Transport Layer Security
  19. Anatel estabelece novas regras sobre sigilo, prevenção à fraude e segurança pública
  20. Como desenvolver um bom relatório de PenTest?
  21. A LGPD e o mito do advogado que entende de dados
  22. TSE admite ataque hacker neste domingo de eleições
  23. Sistema votação com Blockchain
  24. Possíveis falhas no caso do Ransomware do STJ
  25. Malware oculto em tráfego criptografado aumenta 260% durante pandemia
  26. Hackers usam ferramenta legítima para atacar Docker e Kubernetes
  27. CADE sugere mudança na lei para atuar como ANPD
  28. 8 lições de segurança que a Covid‑19 deixou para as empresas
  29. Como reduzir os riscos que comprometem a cibersegurança ao retornar ao trabalho presencial?
  30. Grupo frauda internet banking do Santander, rouba R$ 35 milhões
  31. Sucesso na contratação remota leva CIOs a repensarem recrutamento no pós-pandemia
  32. Hackers invadem sistema da Light e pedem resgate de US$ 7 milhões
  33. Segundo Patch da Microsoft para RDP que não funciona corretamente
  34. Como garantir a segurança dos dados sob uma visão estratégica da TI?
  35. Seis pilares chaves para alcançar a inovação com segurança inovação com segurança na transformação digital inovação
  36. Malware TrickMo bypassa 2FA em dispositivos Android
  37. Maioria dos ataques já não usa mais malware aponta relatório
  38. Falha grave no Exchange ainda afeta mais de 350 mil servidores
  39. Linux sob ataque a mais de uma década!
  40. DOD alerta para riscos cibernéticos a funcionários que trabalham em casa

Página 28 de 92

  • 23
  • 24
  • 25
  • 26
  • 27
  • 28
  • 29
  • 30
  • 31
  • 32
© 2026 The Goat Blog. Designed By Asher Consultoria
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software