The Goat Blog
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software

Latest News + Date | Sec.

  • O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação Quinta, 24 Setembro 2026 13:26
    O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação
    No contexto do século XXI, a geopolítica não depende mais apenas do território, do poder econômico ou da capacidade de projetar poder militar...
  • Cyber News Intelligence Quarta, 16 Setembro 2026 14:38
    Cyber News Intelligence
    Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog....
  • Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial Quinta, 16 Abril 2026 11:00
    Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial
    O lançamento do Project Glasswing, da Anthropic, é um divisor de águas na geopolítica tecnológica e na segurança cibernética. Mais do que uma...
  • Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança Terça, 14 Abril 2026 08:07
    Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança
    O debate em torno do chamado "apocalipse quântico" expressa menos uma preocupação técnica imediata do que uma dinâmica geopolítica típica, a...
  • Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital Terça, 10 Março 2026 10:36
    Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital
    Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios...
  • Campanha CRESCENTHARVEST (fev/2026) Quinta, 19 Fevereiro 2026 18:57
    Campanha CRESCENTHARVEST (fev/2026)
    A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer...
  • Inteligência Artificial Incorporada nas Organizações Terça, 13 Janeiro 2026 09:46
    Inteligência Artificial Incorporada nas Organizações
    Inovação, Desafios Estruturais, Regulamentação e Riscos de Privacidade A inteligência artificial deixou de ser um diferencial pontual para se...
  • EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos Terça, 26 Agosto 2025 12:58
    EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
    EDR (Endpoint Detection and Response) é uma ferramenta estratégica de cibersegurança que vai muito além do antivírus tradicional. Ele identifica...
  • Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa Terça, 26 Agosto 2025 12:37
    Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
    Durante as últimas duas décadas, as organizações avançaram muito em arquiteturas de segurança, mas uma constatação persiste, tecnologias e...
  • Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético Quarta, 20 Agosto 2025 11:59
    Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
    Um ataque cibernético sofisticado deixou Luxemburgo sem serviços postais e afetou infraestrutura crítica por cerca de quatro horas, segundo...
  • Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT Quarta, 20 Agosto 2025 11:38
    Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
    Pesquisadores da Trellix identificaram uma operação de espionagem cibernética conduzida pelo grupo Kimsuky (APT43), ligado à Coreia do Norte, que...
  • A Nova Geração de Ransomware via Navegador e SaaS Sexta, 09 Mai 2025 10:02
    A Nova Geração de Ransomware via Navegador e SaaS
    Tradicionalmente, o ransomware exigia a infecção direta do sistema de arquivos de um computador — seja via phishing, malwares embutidos em...
  • A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital Quinta, 06 Fevereiro 2025 10:59
    A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
    Em 2024, observou-se um aumento significativo nos ataques de phishing e malware, com os cibercriminosos empregando técnicas cada vez mais...
  • O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação Sexta, 20 Dezembro 2024 10:07
    O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
    Introdução - A crescente digitalização e interconexão dos sistemas trouxe avanços significativos, mas também um aumento proporcional das ameaças...
  • Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas Quinta, 17 Outubro 2024 12:27
    Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
    Os Security Operations Centers (SOC) desempenham um papel crucial na defesa das organizações contra ameaças cibernéticas. Para executar suas...
More in Segurança da Informação  

Segurança da Informação

Como implementar Gestão de vulnerabilidades na empresa?

Minuto da Segurança Segurança da Informação 12 Mai 2022

Como implementar Gestão de vulnerabilidades na empresa? Veja os passos que você precisa saber para implementar uma gestão de vulnerabilidades.

Flávio Vinícius, colaborador do blog Minuto da Segurança de hoje, diz que trabalhei três vezes atuando nessa área de gestão de vulnerabilidades e pode dizer que é um complexo o processo quando a equipe não é boa. Assim ele nos autorizou a compartilhar este artigo com o intuito de ajudar a quem quer dar um primeiro ponta-pé em gestão de Vulnerabilidade. 

Flávio recomenda que você leia meu outro artigo sobre o que é Gestão de Vulnerabilidades e qual a importância dela disponível em se linkedin.

Primeiro de tudo, o autor recomenda que você forme uma boa equipe para essa função, se o orçamento estiver baixo, no mínimo duas pessoas. A formação dessa equipe vai ser crucial para essa implementação, pois é um trabalho bem complexo para uma pessoa só administrar sozinha.

Após selecionar essa equipe de no máximo 5 a 6 pessoas, o autor se propõe a demonstrar a importância de executar a gestão de vulnerabilidade. Segundo Flávio, o sucesso da empresa depende do processo de operações dessa gestão também, a administração preventiva maximiza a segurança em cloud, elimina os riscos e gera relatórios para que os gerentes estejam cientes das condições reais do negócio.

Os principais motivos para fazer esse gerenciamento do sistema utilizado dentro da empresa.

  • Ter controle de segurança

Serão implantados vários mecanismos para proteger todas as áreas da empresa. A necessidade de manter as aplicações atualizadas para garantir a proteção das informações confidenciais. Com o controle de segurança se torna fundamental para lidar com malwares, vírus, spams, ransomware e etc.

  • Economia de tempo

Obter economia de tempo também significa desperdícios de recursos financeiros. A equipe de TI poderá corrigir somente os itens que contêm falhas, em vez de conferir os relatórios tópico por tópico. Esses profissionais compreendem o impacto das brechas na segurança e conseguirão mitigar os gargalos com maior agilidade.

  • Mapeamento dos riscos

Realizar diariamente o mapeamento das possíveis ameaças vai preparar a equipe para agir antes que elas se concretizem. Os ataques virtuais devem ser evitados, e isso somente é possível com um gerenciamento de preventivo efetivo.

  • Competitividade

Quanto mais garantia de segurança para o público-alvo, fornecedores e parceiros ganham competitividade no mercado, atraem e fidelizam os clientes com mais facilidade. Os dados dos consumidores precisam ser protegidos para evitar o recebimento de multas e a aplicação de outras penalidades, como por exemplo, a Lei Geral de Proteção de Dados (LGPD).

  • Redução de custos

Uma coisa que qualquer empresa adora é a redução de gastos, isso é o que a gestão de vulnerabilidades trás como consequência, tendo em vista que a prevenção sempre custa menos do que a correção das falhas. Oferece mais segurança ao sistema, protege os dados confidenciais e impede a responsabilização judicial em fraudes, golpes e ataques cibernéticos, realizados por pessoas mal-intencionadas.

  • Permanência dos clientes

Se o cliente final reconhece que a empresa está preocupada com a segurança dele, isso assegura a permanência dos clientes. As falhas abalam a imagem do negócio e destroem a sua credibilidade e a confiança das suas parcerias. Afinal, você não compraria um produto deixando os seus dados em um site duvidoso. Tudo gera em torno da ação, imagem e a preocupação que você passa para seu cliente.

  • Relatórios

Sempre produza relatórios constante e periodicamente para monitorar os perigos que poderão atingir as aplicações em cloud. Esses documentos servem para dar direcionamento à equipe de TI e apontar aos seus integrantes quais deverão ser os próximos passos. Eles conseguirão criar e aplicar estratégias eficientes para solucionar as falhas na segurança com bastante agilidade.

  • Corrigir falhas de segurança

Essa com toda certeza, é a parte que mais deixa alguns programadores irritados ou de cabeça cheia quando o assunto é corrigir falhas. Por isso, eu falei no início da importância das equipes, o profissional que ficar responsável por corrigir essas falhas, tem que estar bem atento e atualizado. A questão de gerenciamento de patches na máquina dos colaboradores, atualização de servidores entra também nessa lista de tarefas, por isso é preciso ter cuidado na hora da aplicação e correção dos patches. Os responsáveis por otimizar as aplicações em cloud ou em outros ambientes, utilizarão as ferramentas adequadas para ter maior eficiência e eficácia. Uma equipe de colaboradores que realiza o gerenciamento preventivo eliminará todos os perigos da empresa.

  • Análise de Métricas

Preste atenção nas métricas de gestão de vulnerabilidades, indicadores de mitigação, linha de base (baseline) e tempo de detecção. Esses fatores são primordiais para o monitoramento das estratégias e a aplicação de inovações que se mostrem mais efetivas. Identifique quais são as métricas mais eficazes para a sua empresa e utilize-as para guiar o time de segurança.

Quais problemas serão eliminados depois de implementação?

É difícil ter uma resposta precisa para essa pergunta, pois existem diversos fatores que causam a vulnerabilidade e facilitam a realização de ataques criminosos ou outros problemas causados pela falta de segurança. Flávio cita alguns exemplos de problemas eliminados pela gestão de vulnerabilidade abaixo.

  • Malwares, Ransomwares, vírus e Spams

Cibercriminosos adotam muito o envio de e-mails como spams, vírus ou malwares, na qual tem o objetivo de atingir a empresa de diversas formas. Por exemplo, links maliciosos através de e-mails fazem com que os usuários fiquem vulneráveis a diferentes tipos de riscos  cibernéticos. Ser direcionado para um site falso pode ser causado por um spam que contém um malware dentro daquele site falso, forçando o navegador a baixar e executar determinado arquivo. Inclusive, é essencial ter uma política de segurança bem definida, com instruções aos usuários para não abrir e-mails de fontes duvidosas. Nessa parte entra o Firewall, plataforma de monitoramento e identificação de malware, que ajuda a bloquear a entrada desse tipo de mensagem.

  • Senhas fracas

Flávio menciona que já escreveu um artigo sobre senhas fracas, é bom você dar uma olhada… A utilização de senhas fracas é prejudicial demais para a empresa e ficar um longo período sem utilizá-las pode causar mais dor de cabeça. A senha fraca abre um leque de possibilidades para outros ataques.

  • Contas suspensas ou inativas

Em relação a contas inativas apresentam outro problema que pode ser considerado a porta de entrada para ataques cibernéticos. Muitas vezes, essas contas pertenciam a colaboradores que foram desligados da empresa e estão sem utilização há determinado período, por exemplo um colaborador que saiu de férias. O ideal seria adotar um procedimento de remoção de contas, caso o colaborador tenha sido desligado da empresa, mas se o funcionário(a) ter saído de férias, é bom fazer uma suspensão temporária de acessos até que essa pessoa volte a trabalhar novamente.

Como realizar uma boa gestão de vulnerabilidades?

A gestão de vulnerabilidade é uma atividade constante, pois só assim ela poderá detectar novos riscos e monitorar a situação atual do ambiente. É preciso contar com as ferramentas apropriadas para monitorar os diferentes recursos de TI utilizados pela empresa, identificar os pontos críticos e realizar as correções necessárias.

Métricas bem definidas para correção:

  • Críticas – 30 dias
  • Altas – 30 dias
  • Médicas – 60 dias
  • Baixas – 90 dias

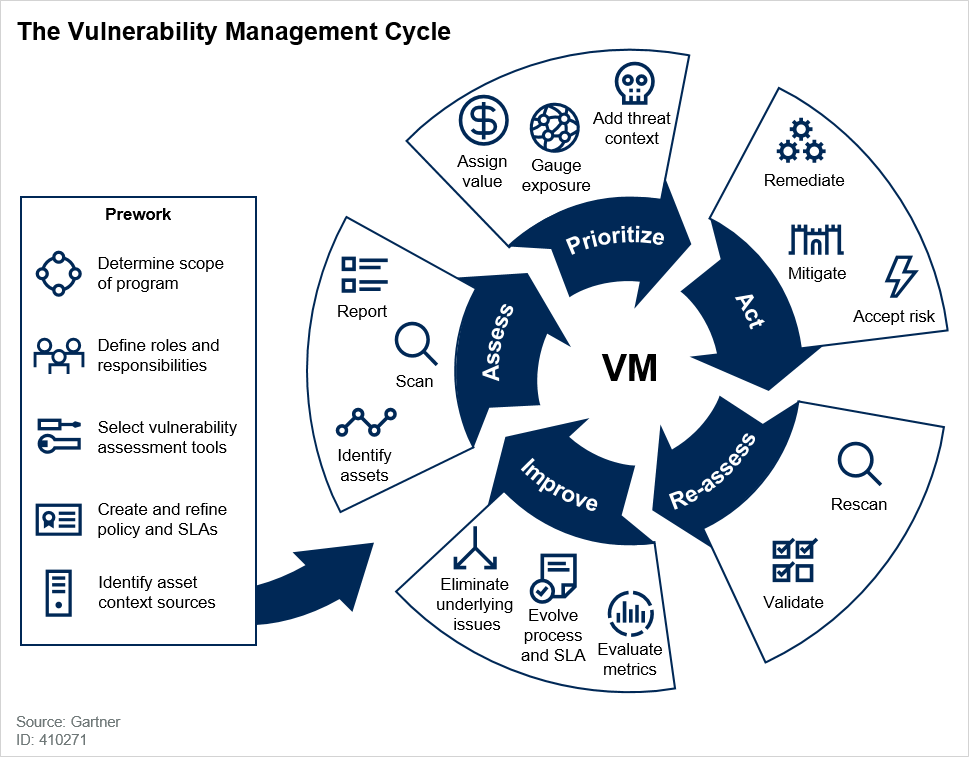
Quais são as etapas do gerenciamento de vulnerabilidades?

Para garantir um ambiente seguro e disponível para a empresa. É preciso seguir algumas etapas para assegurar que todas as possibilidades de risco sejam mapeadas.

  • Preparação ou levantamento de ativos

A fase de preparação é a parte que consiste em fazer um levantamento sobre os ativos que serão analisados. Os ativos para gestão de vulnerabilidade correspondem a qualquer recurso de hardware ou software utilizados pela empresa em seu ambiente de TI, ou seja, desde as máquinas e dispositivos usados localmente até aplicações na nuvem. A importância desses ativos levantados é a determinação do que será avaliado e em que ordem isso será feito. Essa classificação é necessária para tornar o processo mais ágil e organizado para a realização das próximas etapas da gestão de vulnerabilidade.

  • Realizar escaneamentos de vulnerabilidade

Após a etapa anterior, os dados já foram levantados e já é possível saber quais ativos serão avaliados, agora é o momento de realizar os escaneamento de vulnerabilidade. Esse processo consiste em buscar pontos vulneráveis nos itens relacionados. O scan de vulnerabilidade é feito por meio de ferramentas que realizam uma série de testes capazes de identificar falhas de segurança e de fatores que possam causar a indisponibilidade do ambiente de TI. Finalizando esse processo, é gerado um inventário com todos os ativos analisados, a relação das falhas encontradas e o grau de risco que elas oferecem.

Flávio destacada que é importante realizar esse processo de escaneamento rotineiramente, para proporcionar mais segurança ao ambiente e ter uma visão abrangente da evolução das falhas identificadas.

  • Ações de remediação

Como mencionado antes, os scans de vulnerabilidade geram relatórios com os problemas identificados e o grau de risco que eles representam. Esses dados servem de base para a análise e definição de quais ações corretivas são necessárias para resolver as falhas. Sendo assim, é possível identificar qual o grau de criticidade e quais requerem uma ação imediata, quais podem ser considerados como um risco aceito pela empresa e quais terão uma ação para minimizar os riscos apresentados, sem que eles sejam solucionados por completo.

  • Tratamento das vulnerabilidades

O último passo dessa lista é o planejamento de tratativa das vulnerabilidades, pois é ela que realmente elimina ou trata as falhas identificadas. O ideal é terminar o prazo máximo, como citado anteriormente de acordo com o grau de risco apresentado, para realizar o tratamento sempre que um problema for encontrado. Assim, podemos planejar como as vulnerabilidades são tratadas e garantir a segurança da informação e a disponibilidade do ambiente. Após a aplicação das correções, é necessário realizar um segundo scan de vulnerabilidade para assegurar que os problemas relacionados foram devidamente eliminados.
REvil ransomware retorna: nova amostra de malware confirma que a gangue está de volta

Bleepingcomputer.com Segurança da Informação 03 Mai 2022

A notória operação de ransomware REvil retornou em meio a crescentes tensões entre a Rússia e os EUA, com nova infraestrutura e um criptografador modificado permitindo ataques mais direcionados.

Em outubro, a gangue do ransomware REvil foi encerrada depois que uma operação de aplicação da lei sequestrou seus servidores Tor, seguida de prisões de membros pelas autoridades russas .

No entanto, após a invasão da Ucrânia, a Rússia afirmou que os EUA se retiraram do processo de negociação sobre a gangue REvil e fecharam os canais de comunicação.

Os sites Tor do REvil voltam à vida

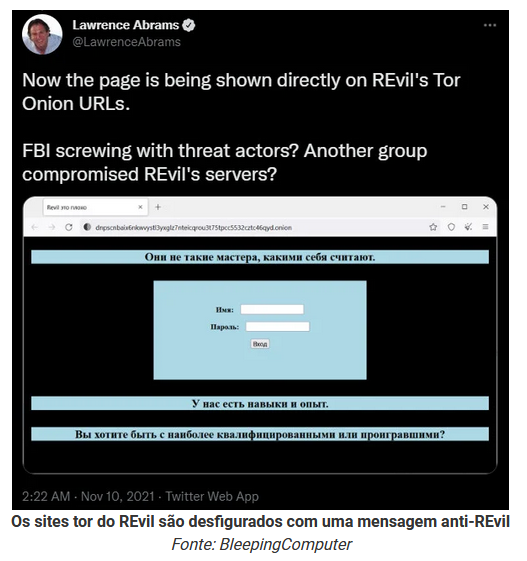
Logo depois, a antiga infraestrutura do REvil Tor começou a operar novamente , mas em vez de mostrar os sites antigos, eles redirecionavam os visitantes para URLs para uma nova operação de ransomware sem nome.

Embora esses sites não se parecessem com os sites anteriores do REvil, o fato de que a infraestrutura antiga estava redirecionando para os novos sites indicava que o REvil provavelmente estava operando novamente. Além disso, esses novos sites continham uma mistura de novas vítimas e dados roubados durante ataques REvil anteriores.

Embora esses eventos indicassem fortemente que o REvil foi renomeado como a nova operação sem nome, os sites do Tor também exibiram anteriormente uma mensagem em novembro afirmando que "REvil é ruim".

Esse acesso aos sites do Tor significava que outros agentes de ameaças ou policiais tinham acesso aos sites TOR do REvil, então os próprios sites não eram provas suficientemente fortes do retorno da gangue.

A única maneira de saber com certeza se o REvil estava de volta era encontrar uma amostra do criptografador do ransomware e analisá-lo para determinar se ele foi corrigido ou compilado a partir do código-fonte.

Uma amostra do criptografador da nova operação de ransomware foi finalmente descoberta esta semana pela pesquisa da AVAST, Jakub Kroustek , e confirmou os laços da nova operação com o REvil.

Amostra de ransomware confirma retorno

Embora algumas operações de ransomware estejam usando o criptografador do REvil, todas elas usam executáveis ​​corrigidos em vez de ter acesso direto ao código-fonte da gangue.

No entanto, o BleepingComputer foi informado por vários pesquisadores de segurança e analistas de malware que a amostra REvil descoberta usada pela nova operação é compilada a partir do código-fonte e inclui novas alterações.

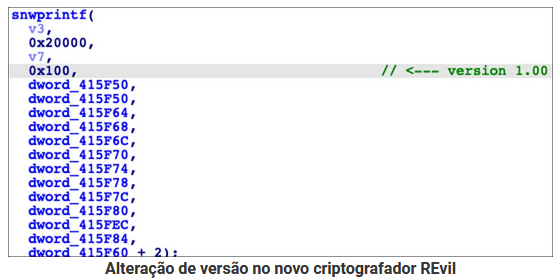
O pesquisador de segurança R3MRUM twittou que a amostra do REvil teve seu número de versão alterado para 1.0, mas é uma continuação da última versão, 2.08, lançada pelo REvil antes de ser encerrada.

Em discussão com a BleepingComputer, o pesquisador disse que não conseguiu explicar por que o criptografador não criptografa arquivos, mas acredita que foi compilado a partir do código-fonte.

"Sim, minha avaliação é que o agente da ameaça tem o código-fonte. Não foi corrigido como o "LV Ransomware" fez", disse R3MRUM ao BleepingComputer.

O CEO avançado da Intel, Vitali Kremez , também fez engenharia reversa da amostra REvil neste fim de semana e confirmou ao BleepingComputer que ela foi compilada a partir do código-fonte em 26 de abril e não foi corrigida.

Kremez disse ao BleepingComputer que a nova amostra REvil inclui um novo campo de configuração, 'accs', que contém credenciais para a vítima específica que o ataque está mirando.

Kremez acredita que a opção de configuração 'accs' é usada para evitar a criptografia em outros dispositivos que não contêm as contas e domínios do Windows especificados, permitindo ataques altamente direcionados.

Além da opção 'accs', a configuração da nova amostra REvil modificou as opções SUB e PID, usadas como identificadores de campanha e afiliados, para usar valores mais longos do tipo GUID, como '3c852cc8-b7f1-436e-ba3b-c53b7fc6c0e4.'

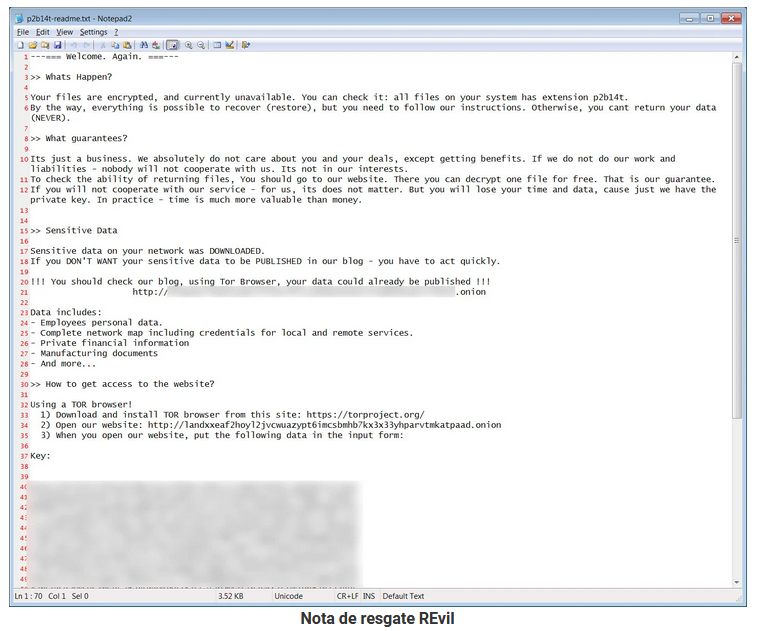
O BleepingComputer também testou a amostra de ransomware e, embora não tenha criptografado, criou a nota de resgate, que é idêntica às antigas notas de resgate do REvil.

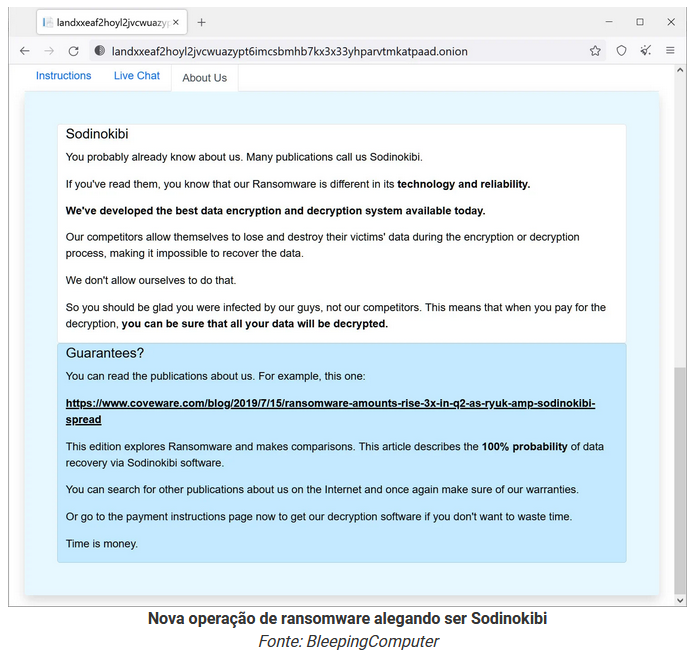
Além disso, embora existam algumas diferenças entre os sites antigos do REvil e a operação renomeada, uma vez que a vítima faz login no site, é quase idêntico aos originais, e os agentes da ameaça afirmam ser 'Sodinokibi', conforme mostrado abaixo.

Embora o representante original do REvil voltado para o público, conhecido como ' Desconhecido ', ainda esteja ausente, o pesquisador de inteligência de ameaças FellowSecurity disse ao BleepingComputer que um dos principais desenvolvedores originais do REvil, que fazia parte da equipe antiga, relançou a operação de ransomware.

Como este era um desenvolvedor principal, faria sentido que eles também tivessem acesso ao código-fonte completo do REvil e potencialmente às chaves privadas do Tor para os sites antigos.

Não é de surpreender que o REvil tenha sido renomeado sob a nova operação, especialmente com o declínio das relações entre EUA e Rússia.

No entanto, quando as operações de ransomware mudam de marca, elas normalmente fazem isso para evitar a aplicação da lei ou sanções que impedem o pagamento de resgates.

Portanto, é incomum que o REvil seja tão público sobre seu retorno, em vez de tentar evitar a detecção, como vimos em tantos outros rebrands de ransomware.

  1. Bugs de driver de firmware Lenovo UEFI afetam mais de 100 modelos de notebook
  2. Hackers usam atualização falsa do Win11 para roubar carteiras de criptomoedas
  3. A colaboração é crucial para combater o cibercrime
  4. Olhando dentro da caixa de Pandora
  5. Ciberataques a dados bancários cresceram 141% no Brasil
  6. O caos (e o custo) provado pelos hackers da Lapsus$
  7. Pesquisadores rastreiam ataques cibernéticos LAPSUS$ a hacker de 16 anos da Inglaterra
  8. Insiders privilegiados são uma preocupação cada vez maior
  9. Pesquisador ucraniano vaza dados da gangue Conti Ransomware
  10. Ataques cibernéticos afeta infraestrutura de países da Europa
  11. O que são estruturas de segurança na nuvem e como elas são úteis?
  12. Brasil sofreu mais de 88,5 bilhões de tentativas de ataques cibernéticos em 2021
  13. França multa Google e Facebook em € 210 milhões
  14. Estrutura de segurança cibernética do NIST
  15. Ataques de Ransomware até setembro supera todo o ano de 2020
  16. Atualização de DNS afeta Facebook e diversos outros serviços na Internet
  17. Proteger a privacidade é um jogo perdido hoje, como mudar o jogo?
  18. Interrompendo o ransomware interrompendo o Bitcoin
  19. AWS adquire serviço de comunicações criptografadas Wickr
  20. Novo ransomware baseado em REvil
  21. Ransomware Task Force: É hora de acabar com o ransomware
  22. Fornecedora de criptografia para celular teria ajudado a ocultar tráfico de drogas
  23. CEOs serão responsabilizados pelos incidentes de segurança
  24. Cibersegurança não é mais uma ‘ameaça fantasma’ – é um problema de negócios dominante
  25. Fotos e salários também foram expostos no maior vazamento de dados do país
  26. 33 milhões de servidores Microsoft RDP vulneráveis sob ataque de DDoS
  27. Termos de privacidade do WhatsApp desrespeitam a LGPD
  28. NSA alerta para eliminar versões obsoletas do TLS – Transport Layer Security
  29. Anatel estabelece novas regras sobre sigilo, prevenção à fraude e segurança pública
  30. Como desenvolver um bom relatório de PenTest?
  31. A LGPD e o mito do advogado que entende de dados
  32. TSE admite ataque hacker neste domingo de eleições
  33. Sistema votação com Blockchain
  34. Possíveis falhas no caso do Ransomware do STJ
  35. Malware oculto em tráfego criptografado aumenta 260% durante pandemia
  36. Hackers usam ferramenta legítima para atacar Docker e Kubernetes
  37. CADE sugere mudança na lei para atuar como ANPD
  38. 8 lições de segurança que a Covid‑19 deixou para as empresas
  39. Como reduzir os riscos que comprometem a cibersegurança ao retornar ao trabalho presencial?
  40. Grupo frauda internet banking do Santander, rouba R$ 35 milhões

Página 23 de 92

  • 18
  • 19
  • 20
  • 21
  • 22
  • 23
  • 24
  • 25
  • 26
  • 27
© 2026 The Goat Blog. Designed By Asher Consultoria
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software