The Goat Blog
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software

Latest News + Date | Sec.

  • O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação Quinta, 24 Setembro 2026 13:26
    O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação
    No contexto do século XXI, a geopolítica não depende mais apenas do território, do poder econômico ou da capacidade de projetar poder militar...
  • Cyber News Intelligence Quarta, 16 Setembro 2026 14:38
    Cyber News Intelligence
    Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog....
  • Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial Quinta, 16 Abril 2026 11:00
    Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial
    O lançamento do Project Glasswing, da Anthropic, é um divisor de águas na geopolítica tecnológica e na segurança cibernética. Mais do que uma...
  • Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança Terça, 14 Abril 2026 08:07
    Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança
    O debate em torno do chamado "apocalipse quântico" expressa menos uma preocupação técnica imediata do que uma dinâmica geopolítica típica, a...
  • Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital Terça, 10 Março 2026 10:36
    Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital
    Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios...
  • Campanha CRESCENTHARVEST (fev/2026) Quinta, 19 Fevereiro 2026 18:57
    Campanha CRESCENTHARVEST (fev/2026)
    A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer...
  • Inteligência Artificial Incorporada nas Organizações Terça, 13 Janeiro 2026 09:46
    Inteligência Artificial Incorporada nas Organizações
    Inovação, Desafios Estruturais, Regulamentação e Riscos de Privacidade A inteligência artificial deixou de ser um diferencial pontual para se...
  • EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos Terça, 26 Agosto 2025 12:58
    EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
    EDR (Endpoint Detection and Response) é uma ferramenta estratégica de cibersegurança que vai muito além do antivírus tradicional. Ele identifica...
  • Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa Terça, 26 Agosto 2025 12:37
    Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
    Durante as últimas duas décadas, as organizações avançaram muito em arquiteturas de segurança, mas uma constatação persiste, tecnologias e...
  • Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético Quarta, 20 Agosto 2025 11:59
    Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
    Um ataque cibernético sofisticado deixou Luxemburgo sem serviços postais e afetou infraestrutura crítica por cerca de quatro horas, segundo...
  • Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT Quarta, 20 Agosto 2025 11:38
    Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
    Pesquisadores da Trellix identificaram uma operação de espionagem cibernética conduzida pelo grupo Kimsuky (APT43), ligado à Coreia do Norte, que...
  • A Nova Geração de Ransomware via Navegador e SaaS Sexta, 09 Mai 2025 10:02
    A Nova Geração de Ransomware via Navegador e SaaS
    Tradicionalmente, o ransomware exigia a infecção direta do sistema de arquivos de um computador — seja via phishing, malwares embutidos em...
  • A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital Quinta, 06 Fevereiro 2025 10:59
    A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
    Em 2024, observou-se um aumento significativo nos ataques de phishing e malware, com os cibercriminosos empregando técnicas cada vez mais...
  • O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação Sexta, 20 Dezembro 2024 10:07
    O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
    Introdução - A crescente digitalização e interconexão dos sistemas trouxe avanços significativos, mas também um aumento proporcional das ameaças...
  • Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas Quinta, 17 Outubro 2024 12:27
    Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
    Os Security Operations Centers (SOC) desempenham um papel crucial na defesa das organizações contra ameaças cibernéticas. Para executar suas...
More in Segurança da Informação  

Segurança da Informação

Bugs de driver de firmware Lenovo UEFI afetam mais de 100 modelos de notebook

Bleeping Computer Segurança da Informação 19 Abril 2022

A Lenovo publicou um aviso de segurança sobre vulnerabilidades que afetam sua Interface de Firmware Extensível Unificada (UEFI) carregada em pelo menos 100 de seus modelos de laptop.

Um total de três problemas de segurança foram descobertos, dois deles permitindo que um invasor desative a proteção do chip de memória flash SPI onde o firmware UEFI está armazenado e desative o recurso UEFI Secure Boot, que garante que o sistema seja carregado apenas no momento da inicialização código confiável pelo fabricante do equipamento original (OEM).

A exploração bem-sucedida de um terceiro, identificado como CVE-2021-3970 , pode permitir que um invasor local execute código arbitrário com privilégios elevados.

Todas as três vulnerabilidades foram descobertas por pesquisadores da ESET e reportadas com responsabilidade à Lenovo em outubro do ano passado. Eles afetam mais de 100 modelos de laptops de consumo, incluindo IdeaPad 3, Legion 5 Pro-16ACH6 H e Yoga Slim 9-14ITL05, o que provavelmente se traduz em milhões de usuários com dispositivos vulneráveis.

Drivers adicionados por engano

Pesquisadores da ESET alertam que as duas vulnerabilidades relacionadas à UEFI ( CVE-2021-3971 e CVE-2021-3972 ) podem ser usadas por invasores para “implantar e executar com sucesso implantes SPI flash ou ESP”.

Ambos os problemas de segurança relacionados à UEFI nos produtos Lenovo resultam da introdução na produção de dois drivers de firmware UEFI - apropriadamente chamados SecureBackDoor e SecureBackDoorPeim - que são usados ​​apenas durante o processo de fabricação. Um comunicado de segurança da Lenovo descreve as vulnerabilidades assim:

  • CVE-2021-3971: Uma vulnerabilidade potencial de um driver usado durante processos de fabricação mais antigos em alguns dispositivos Lenovo Notebooks que foi incluído por engano na imagem do BIOS pode permitir que um invasor com privilégios elevados modifique a região de proteção do firmware modificando uma variável NVRAM.
  • CVE-2021-3972: Uma vulnerabilidade potencial de um driver usado durante o processo de fabricação em alguns dispositivos Lenovo Notebook de consumidor que não foi desativado por engano pode permitir que um invasor com privilégios elevados modifique a configuração de inicialização segura modificando uma variável NVRAM.

Uma lista completa de modelos de notebooks Lenovo afetados por cada uma das três vulnerabilidades está disponível aqui .

Os implantes UEFI são difíceis de detectar

A ESET forneceu uma análise técnica detalhada das três vulnerabilidades descobertas, observando que “as ameaças UEFI podem ser extremamente furtivas e perigosas” porque são executadas “no início do processo de inicialização, antes de transferir o controle para o sistema operacional”.

Isso significa que a maioria das soluções de mitigação e segurança ativas no nível do sistema operacional são inúteis e a execução de carga útil é quase inevitável e indetectável.

Detectá-los é possível, embora o processo exija técnicas mais avançadas, como verificações de integridade UEFI, análise do firmware em tempo real ou monitoramento do comportamento do firmware e do dispositivo em busca de atividades suspeitas.

A empresa de segurança cibernética descobriu dois desses implantes no passado, ambos usados ​​em estado selvagem por agentes de ameaças:

  • Lojax - encontrado em 2018 e usado por atores apoiados pelo estado russo rastreados como APT28, Fancy Bear, Sednit, Strontium e Sofacy
  • ESPeter - identificado em 2021 e ativo desde 2012 (como um kit de inicialização para sistemas baseados em BIOS) para persistência na partição do sistema EFI (ESP)

No entanto, essa não é a única ameaça UEFI descoberta. A Kaspersky publicou relatórios no MosaicRegressor em 2020, no FinSpy em 2021 e no MoonBounce em janeiro deste ano.

Para se proteger contra ataques decorrentes das vulnerabilidades acima, a Lenovo recomenda que os usuários dos dispositivos afetados atualizem a versão do firmware do sistema para a mais recente disponível.

Isso pode ser feito instalando a atualização manualmente na página de suporte do dispositivo ou com a ajuda de utilitários para atualização de drivers do sistema fornecidos pela empresa.
Hackers usam atualização falsa do Win11 para roubar carteiras de criptomoedas

Minuto da Segurança Segurança da Informação 19 Abril 2022

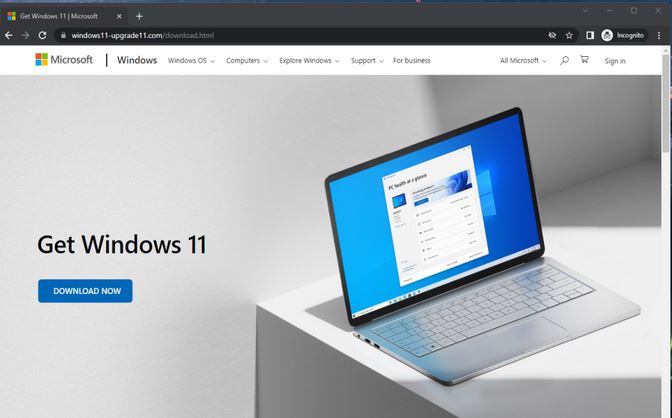
Hackers usam atualização falsa do Win11 para roubar carteiras de criptomoedas. Atualização não oficial do Windows 11 instala malware que rouba informações.

Os hackers estão atraindo usuários desavisados ​​com uma atualização falsa do Windows 11 que vem com malware que rouba dados do navegador e carteiras de criptomoedas.

A campanha está atualmente ativa e conta com resultados de pesquisa envenenados para empurrar um site que imita a página promocional da Microsoft para o Windows 11.

A Microsoft oferece uma ferramenta de atualização para os usuários verificarem se sua máquina suporta o sistema operacional (SO) mais recente da empresa. Um requisito é o suporte para Trusted Platform Module (TPM) versão 2.0, que está presente em máquinas com menos de quatro anos. Os hackers estão atacando os usuários que instalam o Windows 11 sem gastar tempo para aprender que o sistema operacional precisa atender a determinadas especificações.

O site malicioso que oferece o falso Windows 11, que ainda estava ativo hoje, apresenta os logotipos oficiais da Microsoft, favicons e um convidativo botão “Baixar agora”.

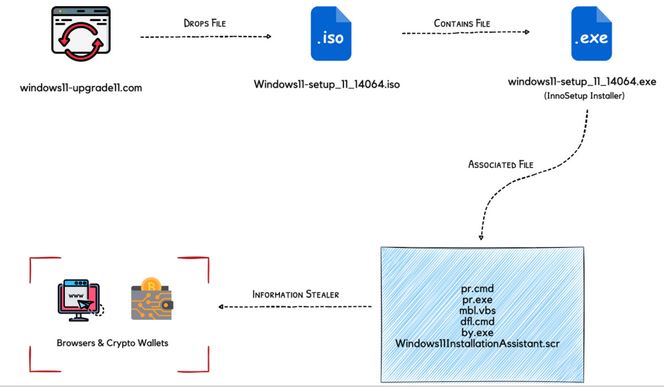
Se o visitante carregar o site malicioso por meio de conexão direta – o download não está disponível por TOR ou VPN, ele receberá um arquivo ISO que abriga o executável para um novo malware de roubo de informações.

Os pesquisadores de ameaças da CloudSEK analisaram o malware e compartilharam um relatório técnico exclusivamente com a BleepingComputer.

Processo de infecção

De acordo com o CloudSEK, os agentes de ameaças por trás dessa campanha estão usando um novo malware que os pesquisadores chamaram de “Inno Stealer” devido ao uso do instalador do Windows Inno Setup.

Os pesquisadores dizem que o Inno Stealer não tem nenhuma semelhança de código com outros ladrões de informações atualmente em circulação e não encontraram evidências do malware sendo carregado na plataforma de varredura Virus Total.

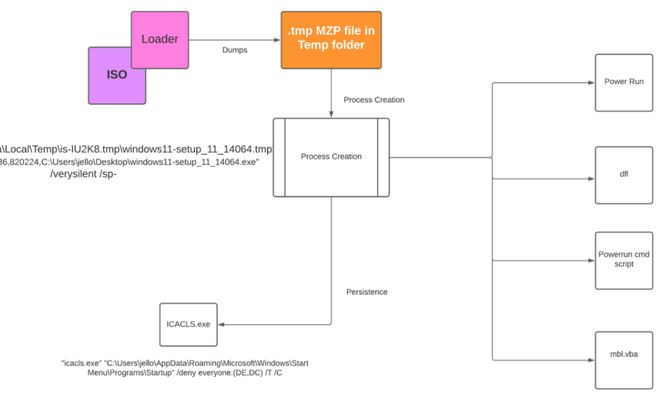
O arquivo do carregador (baseado em Delphi) é o executável “instalação do Windows 11” contido na ISO, que, quando iniciado, despeja um arquivo temporário chamado is-PN131.tmp e cria outro arquivo .TMP onde o carregador grava 3.078 KB de dados .

CloudSEK explica que o carregador gera um novo processo usando a API CreateProcess do Windows que ajuda a gerar novos processos, estabelecer persistência e plantar quatro arquivos.

A persistência é obtida adicionando um arquivo .LNK (atalho) no diretório de inicialização e usando icacls.exe para definir suas permissões de acesso para furtividade.

Dois dos quatro arquivos descartados são scripts de comando do Windows para desabilitar a segurança do Registro, adicionar exceções do Defender, desinstalar produtos de segurança e excluir o volume sombra.

Segundo os pesquisadores, o malware também remove soluções de segurança da Emsisoft e da ESET, provavelmente porque esses produtos o detectam como malicioso.

O terceiro arquivo é um utilitário de execução de comandos que é executado com os mais altos privilégios de sistema; e o quarto é um script VBA necessário para executar dfl.cmd .

No segundo estágio da infecção, um arquivo com a extensão .SCR é colocado no diretório C:\Users\\AppData\Roaming\Windows11InstallationAssistant do sistema comprometido.

Esse arquivo é o agente que descompacta a carga útil do ladrão de informações e a executa gerando um novo processo chamado “Windows11InstallationAssistant.scr”, o mesmo que ele.

Recursos do Inno Stealer

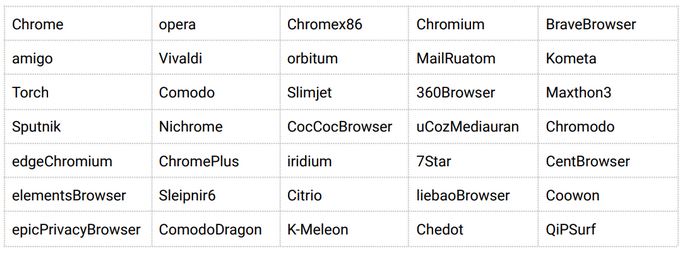
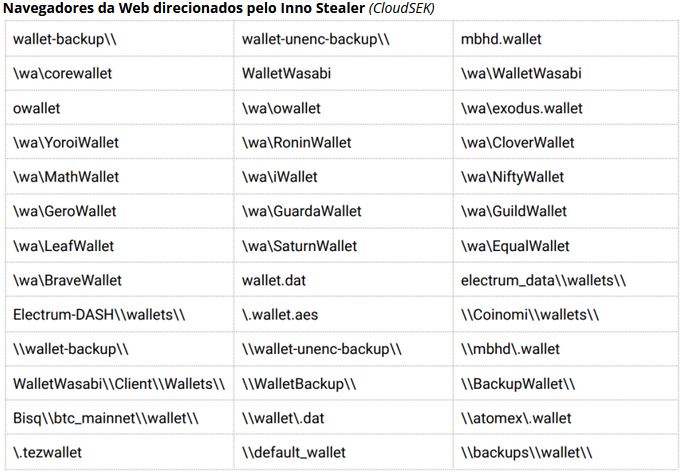
Os recursos do Inno Stealer são típicos para esse tipo de malware, incluindo a coleta de cookies do navegador da Web e credenciais armazenadas, dados em carteiras de criptomoedas e dados do sistema de arquivos.

O conjunto de navegadores direcionados e carteiras de criptomoedas é extenso, incluindo Chrome, Edge, Brave, Opera, Vivaldi, 360 Browser e Comodo.

Uma característica interessante do Inno Stealer é que o gerenciamento de rede e as funções de roubo de dados são multi-thread.

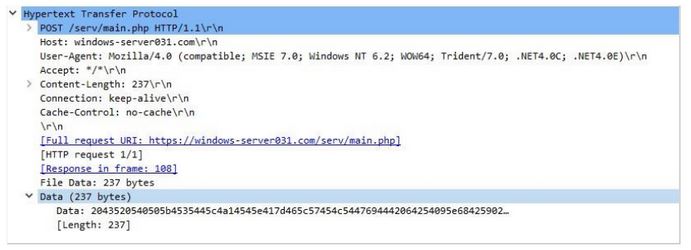
Todos os dados roubados são copiados por meio de um comando do PowerShell para o diretório temporário do usuário, criptografados e posteriormente enviados para o servidor de comando e controle do operador (“windows-server031.com”)

O ladrão também pode buscar cargas adicionais, uma ação realizada apenas à noite, possivelmente para aproveitar um período em que a vítima não está no computador.

Essas cargas adicionais do Delphi, que assumem a forma de arquivos TXT, empregam o mesmo carregador baseado em Inno que manipula as ferramentas de segurança do host e usam o mesmo mecanismo de estabelecimento de persistência.

Seus recursos extras incluem roubar informações da área de transferência e exfiltrar dados de enumeração de diretórios.

Conselho de segurança

Toda a situação de atualização do Windows 11 criou um terreno fértil para a proliferação dessas campanhas, e não é a primeira vez que algo assim é relatado.

Recomenda-se evitar o download de arquivos ISO de fontes obscuras e apenas realizar as principais atualizações do sistema operacional a partir do painel de controle do Windows 10 ou obter os arquivos de instalação diretamente da fonte .

Se uma atualização para o Windows 11 não estiver disponível para você, não faz sentido tentar contornar as restrições manualmente, pois isso trará um conjunto de desvantagens e riscos de segurança graves.

Fonte: BleepingComputer

  1. A colaboração é crucial para combater o cibercrime
  2. Olhando dentro da caixa de Pandora
  3. Ciberataques a dados bancários cresceram 141% no Brasil
  4. O caos (e o custo) provado pelos hackers da Lapsus$
  5. Pesquisadores rastreiam ataques cibernéticos LAPSUS$ a hacker de 16 anos da Inglaterra
  6. Insiders privilegiados são uma preocupação cada vez maior
  7. Pesquisador ucraniano vaza dados da gangue Conti Ransomware
  8. Ataques cibernéticos afeta infraestrutura de países da Europa
  9. O que são estruturas de segurança na nuvem e como elas são úteis?
  10. Brasil sofreu mais de 88,5 bilhões de tentativas de ataques cibernéticos em 2021
  11. França multa Google e Facebook em € 210 milhões
  12. Estrutura de segurança cibernética do NIST
  13. Ataques de Ransomware até setembro supera todo o ano de 2020
  14. Atualização de DNS afeta Facebook e diversos outros serviços na Internet
  15. Proteger a privacidade é um jogo perdido hoje, como mudar o jogo?
  16. Interrompendo o ransomware interrompendo o Bitcoin
  17. AWS adquire serviço de comunicações criptografadas Wickr
  18. Novo ransomware baseado em REvil
  19. Ransomware Task Force: É hora de acabar com o ransomware
  20. Fornecedora de criptografia para celular teria ajudado a ocultar tráfico de drogas
  21. CEOs serão responsabilizados pelos incidentes de segurança
  22. Cibersegurança não é mais uma ‘ameaça fantasma’ – é um problema de negócios dominante
  23. Fotos e salários também foram expostos no maior vazamento de dados do país
  24. 33 milhões de servidores Microsoft RDP vulneráveis sob ataque de DDoS
  25. Termos de privacidade do WhatsApp desrespeitam a LGPD
  26. NSA alerta para eliminar versões obsoletas do TLS – Transport Layer Security
  27. Anatel estabelece novas regras sobre sigilo, prevenção à fraude e segurança pública
  28. Como desenvolver um bom relatório de PenTest?
  29. A LGPD e o mito do advogado que entende de dados
  30. TSE admite ataque hacker neste domingo de eleições
  31. Sistema votação com Blockchain
  32. Possíveis falhas no caso do Ransomware do STJ
  33. Malware oculto em tráfego criptografado aumenta 260% durante pandemia
  34. Hackers usam ferramenta legítima para atacar Docker e Kubernetes
  35. CADE sugere mudança na lei para atuar como ANPD
  36. 8 lições de segurança que a Covid‑19 deixou para as empresas
  37. Como reduzir os riscos que comprometem a cibersegurança ao retornar ao trabalho presencial?
  38. Grupo frauda internet banking do Santander, rouba R$ 35 milhões
  39. Sucesso na contratação remota leva CIOs a repensarem recrutamento no pós-pandemia
  40. Hackers invadem sistema da Light e pedem resgate de US$ 7 milhões

Página 24 de 92

  • 19
  • 20
  • 21
  • 22
  • 23
  • 24
  • 25
  • 26
  • 27
  • 28
© 2026 The Goat Blog. Designed By Asher Consultoria
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
    • Gerador Chaves PGP
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software