
The Goat Blog
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software

Latest News + Date | Sec.

  • O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação Quinta, 24 Setembro 2026 13:26
    O Escudo Quântico Brasileiro: Comunicações, Ciberdefesa e Soberania na Nova Geopolítica da Informação
    No contexto do século XXI, a geopolítica não depende mais apenas do território, do poder econômico ou da capacidade de projetar poder militar...
  • Cyber News Intelligence Quarta, 16 Setembro 2026 14:38
    Cyber News Intelligence
    Feed consolidado de Cyber News Intelligence. O seu radar de inteligência de ameaças, cibergovernança e segurança da informação no The Goat Blog....
  • Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial Quinta, 16 Abril 2026 11:00
    Project Glasswing: A Nova Corrida Armamentista Digital na Era da Inteligência Artificial
    O lançamento do Project Glasswing, da Anthropic, é um divisor de águas na geopolítica tecnológica e na segurança cibernética. Mais do que uma...
  • Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança Terça, 14 Abril 2026 08:07
    Entre o Apocalipse Quântico e o Colapso Operacional, a Geopolítica da Ilusão em Cibersegurança
    O debate em torno do chamado "apocalipse quântico" expressa menos uma preocupação técnica imediata do que uma dinâmica geopolítica típica, a...
  • Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital Terça, 10 Março 2026 10:36
    Ciberespaço e Poder Global: IA, Guerra Híbrida e a Nova Geopolítica Digital
    Em algumas décadas, o ciberespaço deixou de ser apenas a infraestrutura tecnológica da economia digital, passando a ser um dos principais domínios...
  • Campanha CRESCENTHARVEST (fev/2026) Quinta, 19 Fevereiro 2026 18:57
    Campanha CRESCENTHARVEST (fev/2026)
    A campanha CRESCENTHARVEST (fev/2026) é um exemplo clássico de espionagem direcionada (state-aligned) usando engenharia social + malware/infostealer...
  • Inteligência Artificial Incorporada nas Organizações Terça, 13 Janeiro 2026 09:46
    Inteligência Artificial Incorporada nas Organizações
    Inovação, Desafios Estruturais, Regulamentação e Riscos de Privacidade A inteligência artificial deixou de ser um diferencial pontual para se...
  • EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos Terça, 26 Agosto 2025 12:58
    EDR: Proteção Estratégica que Impulsiona Negócios e Reduz Riscos
    EDR (Endpoint Detection and Response) é uma ferramenta estratégica de cibersegurança que vai muito além do antivírus tradicional. Ele identifica...
  • Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa Terça, 26 Agosto 2025 12:37
    Segurança Humanizada: Como transformar cultura e liderança em sua primeira linha de defesa
    Durante as últimas duas décadas, as organizações avançaram muito em arquiteturas de segurança, mas uma constatação persiste, tecnologias e...
  • Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético Quarta, 20 Agosto 2025 11:59
    Luxemburgo enfrenta quatro horas de interrupção em serviços críticos após ataque cibernético
    Um ataque cibernético sofisticado deixou Luxemburgo sem serviços postais e afetou infraestrutura crítica por cerca de quatro horas, segundo...
  • Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT Quarta, 20 Agosto 2025 11:38
    Grupo Kimsuky realiza espionagem cibernética em embaixadas na Coreia do Sul com XenoRAT
    Pesquisadores da Trellix identificaram uma operação de espionagem cibernética conduzida pelo grupo Kimsuky (APT43), ligado à Coreia do Norte, que...
  • A Nova Geração de Ransomware via Navegador e SaaS Sexta, 09 Mai 2025 10:02
    A Nova Geração de Ransomware via Navegador e SaaS
    Tradicionalmente, o ransomware exigia a infecção direta do sistema de arquivos de um computador — seja via phishing, malwares embutidos em...
  • A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital Quinta, 06 Fevereiro 2025 10:59
    A Ascensão da IA no Cibercrime - Como a Inteligência Artificial Está Transformando Ataques e Defesa na Segurança Digital
    Em 2024, observou-se um aumento significativo nos ataques de phishing e malware, com os cibercriminosos empregando técnicas cada vez mais...
  • O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação Sexta, 20 Dezembro 2024 10:07
    O Papel da Inteligência Artificial na Mitigação de Riscos de Segurança da Informação
    Introdução - A crescente digitalização e interconexão dos sistemas trouxe avanços significativos, mas também um aumento proporcional das ameaças...
  • Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas Quinta, 17 Outubro 2024 12:27
    Security Operations Centers (SOC) Desempenham um Papel Crucial na Defesa Das Organizações Contra Ameaças Cibernéticas
    Os Security Operations Centers (SOC) desempenham um papel crucial na defesa das organizações contra ameaças cibernéticas. Para executar suas...
More in Segurança da Informação  

Segurança da Informação

A colaboração é crucial para combater o cibercrime

Minuto da Segurança / Fortinet Segurança da Informação 14 Abril 2022

A colaboração é crucial para combater o cibercrime. Por FortiGuard Labs da Fortinet.

Como um dos membros fundadores da Parceria Contra o Cibercrime (PAC, da sigla em inglês) do Fórum Econômico Mundial, a Fortinet passou os últimos anos colaborando com esse grupo dinâmico de organizações para combater o cibercrime em todo o mundo.

Em resposta ao crescimento exponencial e sem precedentes da atividade cibercriminosa durante a pandemia global, o PAC concentrou-se em vincular a experiência digital e os dados do setor privado com a inteligência de ameaças do setor público para ajudar a obstruir os ecossistemas de crimes cibernéticos.

Os benefícios da colaboração

Ao quebrar as barreiras entre empresas privadas e órgãos públicos, é possível fazer progressos significativos no alcance da meta muito ambiciosa de mapear todos os principais sindicatos globais de crimes cibernéticos. Fornecer essa visibilidade é um primeiro passo crítico nos esforços para ajudar a interromper ecossistemas e infraestruturas de criminosos cibernéticos. A visibilidade aprimorada ajuda as autoridades legais a realizar investigações, prevenções, processos e condenações de crimes cibernéticos. Também oferece uma oportunidade sem precedentes para identificações estratégicas e para abordar vulnerabilidades no ecossistema criminal.

Considerando a escala e a sofisticação do cenário de ameaças, pode parecer um sonho fazer uma diferença real na batalha contra o cibercrime. No entanto, o consórcio de líderes do setor que compõem o PAC acreditam que isso é totalmente possível. Parceiros individuais se voluntariam para projetar e construir um “mapa de trabalho” para entender os componentes, interfaces e conexões do ecossistema cibercriminoso.

O plano é compartilhar os resultados com agências de aplicação da lei do setor público e sistemas de justiça criminal. Esperamos que nossos insights ajudem a identificar novas oportunidades de cooperação entre especialistas em segurança digital e agências de aplicação da lei, bem como desarmar as piores gangues de cibercriminosos que estão aumentando seus ataques, causando estragos e enriquecendo ilegalmente.

O projeto ATLAS sobre crimes cibernéticos

O PAC iniciou uma iniciativa em setembro de 2021 chamada Cybercrime ATLAS. Os objetivos deste projeto são:

  • Permitir que a alta direção tome decisões estratégicas sobre recursos e orientação sobre ameaças cibernéticas.
  • Aumentar a eficiência das investigações de crimes cibernéticos apoiando a aplicação da lei com inteligência acionável de alta qualidade.
  • Apoiar esforços disruptivos contra redes criminosas.
  • Ajudar os investigadores públicos e privados de crimes cibernéticos a identificarem alvos comuns de preocupação.
  • Acelerar os esforços de colaboração.

A visão final do Cybercrime ATLAS é criar uma comunidade internacional respeitada com base na experiência de parcerias dos setores público e privado para entender o ecossistema cibercriminoso, como interrompê-lo e como mitigar o impacto negativo dos ataques.

Os membros do PAC querem que o projeto Cybercrime ATLAS se torne um hub para reunir especialistas em segurança cibernética e compartilhar conhecimento sobre técnicas de análise, novas ferramentas, novos comportamentos de adversários e insights estratégicos. Também querem que se torne um “pool de inteligência” para entender as operações dos grupos de criminosos cibernéticos, como TTPs (táticas, técnicas, processos) ao longo do tempo, infraestruturas de atores de ameaças, sistemas de suporte financeiro sindicalizado e as identidades dos infratores.

Uma responsabilidade conjunta

Interromper os cibercriminosos e desmantelar a infraestrutura de ataque é uma responsabilidade conjunta que requer relacionamentos fortes e confiáveis ​​entre as organizações. Os cibercriminosos operam como um negócio e, se continuarmos a forçá-los a recomeçar, reconstruir e mudar as táticas, o mundo digital será mais seguro. Nosso objetivo não é apenas prevenir ataques, mas desmantelar e forçar os cibercriminosos a mudar modelos, abordagens e técnicas, o que requer seu tempo, esforço e recursos.

Para a Fortinet, compartilhar inteligência de ameaças acionáveis ​​entre organizações e ajudar a moldar o futuro da mitigação de ameaças cibernéticas é de suma importância. A Parceria Contra o Cibercrime do Fórum Econômico Mundial é um exemplo poderoso do que pode ser alcançado quando as organizações trabalham juntas para combater ameaças cibernéticas globais.
Olhando dentro da caixa de Pandora

Minuto da Segurança Segurança da Informação 14 Abril 2022

Olhando dentro da caixa de Pandora. Fortinet analisa o novo ransomware Pandora, que já está atuando nos EUA e no Japão e vem expandindo suas ações


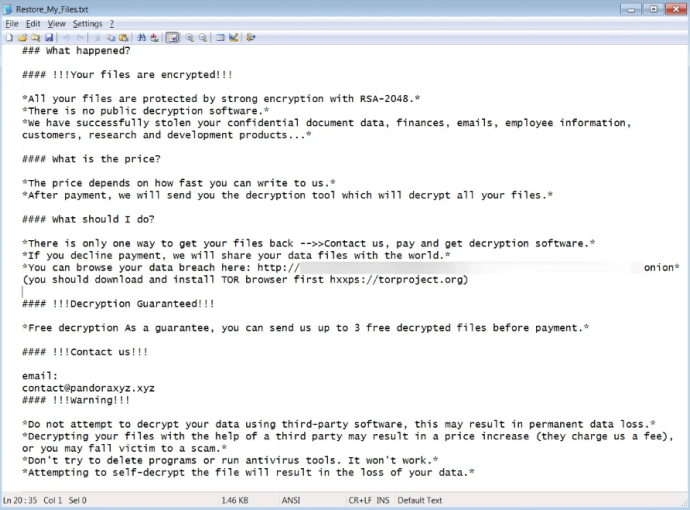
Na mitologia grega, a abertura da caixa de Pandora introduziu coisas terríveis no mundo. Isso também pode ser dito sobre os ataques de ransomware que ocorrem hoje e o recém-surgido ransomware Pandora não é exceção. Ele rouba dados da rede, criptografa os arquivos da vítima e libera os dados roubados se a vítima optar por não pagar. Os analistas do laboratório de inteligência de ameaças da Fortinet, FortiGuard Labs, estão investigando esse ransomware para descobrir quais mistérios ela contém e onde ele pode chegar.

O grupo Pandora – O grupo de ransomware Pandora emergiu do já lotado campo de ransomware em meados de fevereiro de 2022 e visa redes corporativas para obter ganhos financeiros. O grupo recebeu publicidade recente depois de anunciar que adquiriu dados de um fornecedor internacional da indústria automotiva. O incidente foi uma surpresa, pois o ataque ocorreu duas semanas depois que outro fornecedor automotivo foi atingido por um ransomware desconhecido, resultando em uma das maiores montadoras do mundo suspendendo as operações da fábrica. O grupo de ameaça usa o método de dupla extorsão para aumentar a pressão sobre a vítima. Isso significa que eles não apenas criptografam os arquivos da vítima, mas também os exfiltram e ameaçam liberar os dados se a vítima não pagar.

O grupo Pandora tem um site de vazamento na Dark Web (rede TOR), onde anuncia publicamente suas vítimas e as ameaça com vazamento de dados. Existem atualmente três vítimas listadas no site do vazamento (veja a Figura 1), uma agência imobiliária com sede nos EUA, uma empresa de tecnologia japonesa e um escritório de advocacia dos EUA.

Fluxo de execução de malware

O FortiGuard Labs analisou uma amostra de malware Pandora, incluída em um arquivo Windows PE de 64 bits. O malware analisado segue esses passos:

1) Descompactar: O malware está empacotado, então o primeiro passo é descompactar o conteúdo real na memória do dispositivo.

2) Mutex: Cria um mutex para possibilitar que um thread de programa múltiplo faça uso deste único recurso.

3) Desativar os recursos de segurança: pode excluir as cópias instantâneas do Windows.

4) Coletar informações do sistema: Usado para coletar informações sobre o sistema local.

5) Carregar chave pública codificada: Uma chave pública é codificada no malware para configurar a criptografia.

6) Armazenar as chaves privada e pública no registro: Uma chave privada é gerada e tanto a chave pública criptografada quanto a chave privada recém-gerada são armazenadas no registro.

7) Drive Search: Procura por drives desmontados no sistema e os monta para criptografá-los também.

8) Configuração multi-thread: o malware usa threads de trabalho para distribuir o processo de criptografia.

9) Enumerar sistema de arquivos: Os threads de trabalho começam a enumerar os sistemas de arquivos das unidades identificadas.

10) Soltar nota de resgate: A nota de resgate é lançada em todas as pastas.

11) Verificar lista de nomes de arquivos: Para cada arquivo e pasta, é verificada uma lista de nomes de arquivos/pastas. Se o arquivo/pasta estiver na lista, ele não será criptografado.

12) Verificar a lista de extensões de arquivos: Cada arquivo é verificado em relação a uma lista de extensão de arquivo. Se a extensão estiver listada, ela não será criptografada.

13) Desbloquear arquivo: Se o arquivo estiver bloqueado por um processo em execução, o malware tentará desbloqueá-lo usando o Windows Boot Manager.

14) Criptografar Arquivo: Os threads de trabalho irão criptografar o arquivo e gravá-lo de volta no arquivo original.

15) Renomear arquivo: Após a conclusão da criptografia, os arquivos são renomeados para “[original-name].pandora”

Um dos aspectos mais significativos do ransomware Pandora é o uso extensivo de técnicas de engenharia reversa para contornar os controles de segurança. Isso não é novidade para malware, mas o Pandora está no lado extremo do que é gasto para desacelerar a verificação.

Esta amostra de ransomware Pandora foi detectada e analisada pela assinatura AV: W64/Filecoder.EGYTYFD!tr.ransom

Conclusão

O ransomware Pandora contém todos os principais recursos que geralmente são encontrados em amostras de ransomware de próxima geração. O nível de ofuscação para desacelerar a análise é mais avançado do que o do malware médio. Esse grupo de invasores cibernéticos também prestou atenção ao desbloqueio de arquivos para garantir a máxima cobertura de criptografia, enquanto ainda permitia que o dispositivo funcionasse.

Atualmente, não há evidências de que o Pandora opere como Ransomware-as-a-Service (RaaS), mas o investimento de tempo na complexidade do malware pode indicar que eles estão se movendo nessa direção a longo prazo. Os ataques e vazamentos atuais podem ser uma maneira de se destacar no campo do ransomware, para que eles possam adotar o modelo RaaS mais tarde de forma mais lucrativa. É preciso estar atento e bem preparados com tecnologia avançada de detecção, prevenção e resposta, pois a Pandora continuará desenvolvendo suas capacidades.

Fonte: Fortinet

  1. Ciberataques a dados bancários cresceram 141% no Brasil
  2. O caos (e o custo) provado pelos hackers da Lapsus$
  3. Pesquisadores rastreiam ataques cibernéticos LAPSUS$ a hacker de 16 anos da Inglaterra
  4. Insiders privilegiados são uma preocupação cada vez maior
  5. Pesquisador ucraniano vaza dados da gangue Conti Ransomware
  6. Ataques cibernéticos afeta infraestrutura de países da Europa
  7. O que são estruturas de segurança na nuvem e como elas são úteis?
  8. Brasil sofreu mais de 88,5 bilhões de tentativas de ataques cibernéticos em 2021
  9. França multa Google e Facebook em € 210 milhões
  10. Estrutura de segurança cibernética do NIST
  11. Ataques de Ransomware até setembro supera todo o ano de 2020
  12. Atualização de DNS afeta Facebook e diversos outros serviços na Internet
  13. Proteger a privacidade é um jogo perdido hoje, como mudar o jogo?
  14. Interrompendo o ransomware interrompendo o Bitcoin
  15. AWS adquire serviço de comunicações criptografadas Wickr
  16. Novo ransomware baseado em REvil
  17. Ransomware Task Force: É hora de acabar com o ransomware
  18. Fornecedora de criptografia para celular teria ajudado a ocultar tráfico de drogas
  19. CEOs serão responsabilizados pelos incidentes de segurança
  20. Cibersegurança não é mais uma ‘ameaça fantasma’ – é um problema de negócios dominante
  21. Fotos e salários também foram expostos no maior vazamento de dados do país
  22. 33 milhões de servidores Microsoft RDP vulneráveis sob ataque de DDoS
  23. Termos de privacidade do WhatsApp desrespeitam a LGPD
  24. NSA alerta para eliminar versões obsoletas do TLS – Transport Layer Security
  25. Anatel estabelece novas regras sobre sigilo, prevenção à fraude e segurança pública
  26. Como desenvolver um bom relatório de PenTest?
  27. A LGPD e o mito do advogado que entende de dados
  28. TSE admite ataque hacker neste domingo de eleições
  29. Sistema votação com Blockchain
  30. Possíveis falhas no caso do Ransomware do STJ
  31. Malware oculto em tráfego criptografado aumenta 260% durante pandemia
  32. Hackers usam ferramenta legítima para atacar Docker e Kubernetes
  33. CADE sugere mudança na lei para atuar como ANPD
  34. 8 lições de segurança que a Covid‑19 deixou para as empresas
  35. Como reduzir os riscos que comprometem a cibersegurança ao retornar ao trabalho presencial?
  36. Grupo frauda internet banking do Santander, rouba R$ 35 milhões
  37. Sucesso na contratação remota leva CIOs a repensarem recrutamento no pós-pandemia
  38. Hackers invadem sistema da Light e pedem resgate de US$ 7 milhões
  39. Segundo Patch da Microsoft para RDP que não funciona corretamente
  40. Como garantir a segurança dos dados sob uma visão estratégica da TI?

Página 25 de 92

  • 20
  • 21
  • 22
  • 23
  • 24
  • 25
  • 26
  • 27
  • 28
  • 29
© 2026 The Goat Blog. Designed By Asher Consultoria
  • Home
  • Autor
    • Perícias judiciais
    • MD5 Online
  • News
  • Primórdios
    • TK85 Online
  • Segurança
  • Tecnologia
  • Software